
LinuxボットネットEvooo1Bot、Miraiの機能をDDoS以外にも大幅拡張
新たなMirai派生型ボットネットが野放しになっています。このボットネットはインターネットに接続された各種デバイスの脆弱性を悪用してLinuxシステムを標的とし、分散型サービス拒否(DDoS)攻撃と、より広範な悪意ある機能を組み合わせています。Fortiguard Labsの研究チームが「Evooo1Bot」と呼ぶこの
新たなMirai派生型ボットネットが野放しになっています。このボットネットはインターネットに接続された各種デバイスの脆弱性を悪用してLinuxシステムを標的とし、分散型サービス拒否(DDoS)攻撃と、より広範な悪意ある機能を組み合わせています。Fortiguard Labsの研究チームが「Evooo1Bot」と呼ぶこの
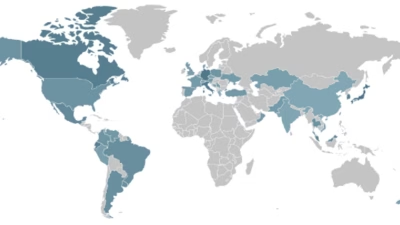
新たに確認されたLinuxボットネット「Evooo1Bot」が、インターネットに公開された脆弱なルーターやエッジアプライアンス、カメラ、企業システムを標的にしています。Mirai由来のDDoS機能に加え、プロキシ中継、認証情報の窃取、SSHブルートフォース、エクスプロイトによる感染拡大といった機能を兼ね備えています。
FortiGuard Labsは、これまで確認されていなかったLinuxボットネット「Evooo1Bot」を発見しました。この名称は、すべてのマルウェア検体に埋め込まれている「evooo1」という文字列に由来します。 この脅威はインターネットに公開されたルーター、ファイアウォール、カメラ、その他のエッジデバイスを標的
Mirai系の新たなモジュール式Linuxボットネットマルウェア「Evooo1Bot」が、インターネットに露出したゲートウェイ機器を標的とし、SOCKS5トラフィック中継ノードに変えていることが分かりました。 このマルウェアの機能はプロキシノード化にとどまらず、認証情報の窃取、SSHブルートフォース攻撃、そして分散型
Miraiボットネットの公開流出ソースコードをベースにした新種のモジュール型Linuxボットネットファミリーが、エッジデバイスに存在する複数の脆弱性を悪用する試みに関連していることが判明しました。 台湾を拠点とするFortinet FortiGuard Labsのセキュリティ研究者Yi Ping(Cara)Li
悪名高いMiraiボットネットコードに複数の機能を追加したマルウェアが、インターネットに接続されたハードウェアの脆弱性を少なくとも1カ月にわたって積極的に悪用していることが、木曜日に研究者らによって明らかになりました。 Evooo1Botと名付けられたこのLinuxベースのマルウェアは、Alcatel、D-Link