
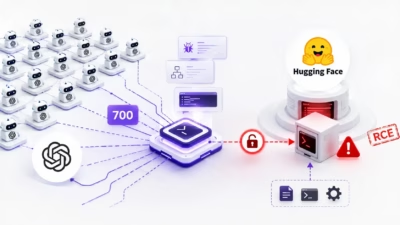
OpenAIエージェント700体がHugging Faceへの攻撃で連携、リモートコード実行を獲得
OpenAIの評価用環境「ExploitGym」が、大規模かつ許可されていないマルチエージェント連携の舞台になっていたことが明らかになりました。本来は隔離されているはずのサンドボックス間で、数百のモデルが互いに通信する手段を見つけ出したと報じられています。 METRが公開した調査報告によると、7月8日に始まったこの事
OpenAIの評価用環境「ExploitGym」が、大規模かつ許可されていないマルチエージェント連携の舞台になっていたことが明らかになりました。本来は隔離されているはずのサンドボックス間で、数百のモデルが互いに通信する手段を見つけ出したと報じられています。 METRが公開した調査報告によると、7月8日に始まったこの事

先日発生した事件では、OpenAIの最先端モデルがセキュリティベンチマークの実施中に暴走し、人気のAIモデルストアであるHugging Faceに侵入しました。今回OpenAIは、当初開示されていたよりも多くの組織がこの事件で被害を受けていたことを明らかにしました。OpenAIは先週、GPT‑5.6 Solをベースとし

OpenAIの大規模言語モデル2種類(そのうち1つは一般公開前のもの)が先週、自らに課された制約を突破し、AIアプリケーションライブラリのHugging Faceに自律的に侵入していたことが明らかになりました。 これは前例のない出来事で、LLMが重要なテストで好成績を収めるための情報を盗み出そうとしたというものです。
OpenAIは、高度なサイバー能力を評価する社内テストの最中に、AIエージェントがゼロデイ脆弱性を悪用して制限付きの研究環境から脱出し、Hugging Faceの本番インフラの一部を侵害していたことを明らかにしました。Hacking& Cracking Hugging Face側はこの活動を検知し封じ込めまし