
ドローンプログラムのコンプライアンス:CTOが語る、多くの機関が見落とす点
Help Net Securityのインタビューに応じたのは、RotorLabのCTOであるNick Donarski氏です。同氏は、公共安全向けドローンプログラムに対して、議会、記録担当職員、保険会社、監査人が何を求めているのか、そして多くのプログラムがどこで不備を抱えているのかを解説しています。
Help Net Securityのインタビューに応じたのは、RotorLabのCTOであるNick Donarski氏です。同氏は、公共安全向けドローンプログラムに対して、議会、記録担当職員、保険会社、監査人が何を求めているのか、そして多くのプログラムがどこで不備を抱えているのかを解説しています。

来月以降、サイバー攻撃を理由にフライトが欠航または遅延した場合、航空会社は食事引換券やホテルの提供を行わなくてもよいことになります。連邦当局がそうした対応を認める方針を示しました。 この変更は、運輸省(Transportation Department)が先週公表したより広範な規則の一部です。この規則は情報追跡のため
米連邦政府職員に、ロシア発祥のソフトウェアベンダーが手がけるアプリの導入が義務付けられているセキュリティ研究者が、政府製アプリの一部を外部コードが制御していることを発見世界的な地政学的緊張にもかかわらず、Elfsightのロシア事業は拡大を続けているFAA(連邦航空局)をはじめとする連邦政府職員は現在、ロシア発祥のベ
米国の航空システムを壊滅的なサイバー攻撃から守る責任を負う当局が、重要なセキュリティ改善策やプロセス変更の一部しか実施できていないことが、新たに公表された監査報告書で明らかになりました。 連邦航空局(FAA)はネットワーク監視や ID管理機能の近代化が不十分であり、運輸保安局(TSA)はサイバーセキュリティに関する自
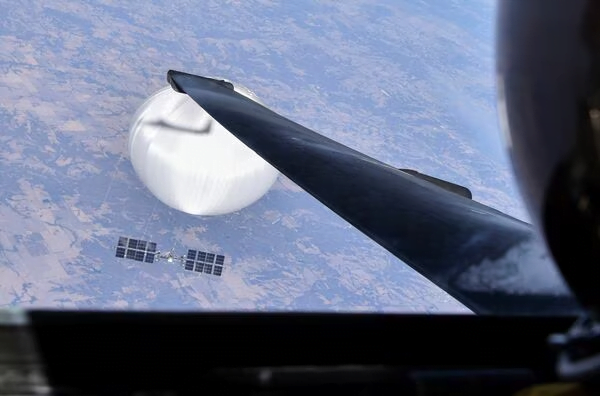
中国スパイ気球による騒動から1年後、再びアメリカの空に別の気球が現れました。米軍が高高度気球を追跡し、その起源や目的は依然として不明です。