
ハッカーがフィッシング攻撃でWindowsのMshta.exeを悪用、HTAマルウェアを展開し認証情報を窃取
脅威アクターが、正規のWindowsユーティリティであるmshta.exeを悪用し、スペイン語のフィッシングメールを通じて配布される悪意あるHTMLアプリケーション(HTA)ファイルを実行する攻撃が確認されています。この手口はシステムの偵察活動と、認証情報を窃取するマルウェアの段階的な展開を可能にします。 Fortr
脅威アクターが、正規のWindowsユーティリティであるmshta.exeを悪用し、スペイン語のフィッシングメールを通じて配布される悪意あるHTMLアプリケーション(HTA)ファイルを実行する攻撃が確認されています。この手口はシステムの偵察活動と、認証情報を窃取するマルウェアの段階的な展開を可能にします。 Fortr
新たに確認されたフィッシングキャンペーンが、正規のWindowsユーティリティであるmshta.exeを悪用し、悪意のあるHTMLアプリケーション(HTA)ファイルを実行してシステム偵察を行い、認証情報やローカルの機密情報を窃取するペイロードを展開する可能性があることが分かりました。 Fortra Intellige
DarkCrystal RAT(DCRat)を用いた新たなキャンペーンの分析により、脅威アクターが一見無害なSVG添付ファイルをマルウェア配布メカニズムへと丸ごと転用している実態が明らかになりました。 顧客からのエスカレーションを受けてTrellix Advanced Research Center(ARC)が調査し
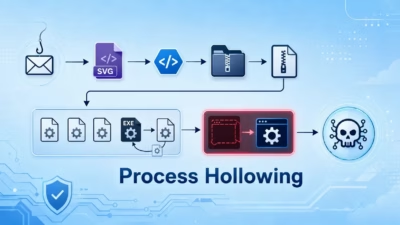
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し
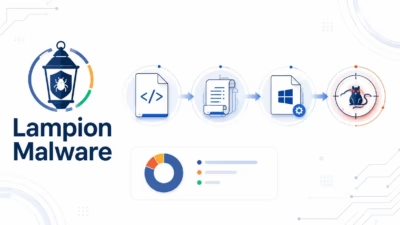
新たに確認されたLampionマルウェアの攻撃キャンペーンが、日常的な財務・事務連絡を装ったフィッシングメールを使ってポルトガルのユーザーを標的にしています。 Acronis Threat Research Unit(TRU)の研究者らによると、この攻撃は肥大化・難読化されたHTMLファイルとVisual Basic
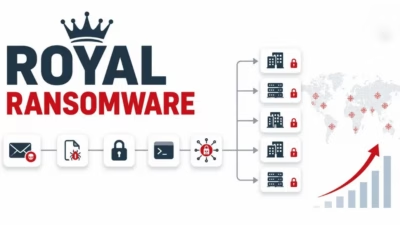
ロイヤルランサムウェアが活動を急速に激化させています。リークサイトではわずか2カ月間で約60件の被害組織を公表し、Qbot、Cobalt Strike、迅速な水平移動、二重恐喝を組み合わせた攻撃的かつ多段階のTTP(戦術・技術・手順)を用いています。 ロイヤルは2022年初頭に登場し、瞬く間に企業を標的とする有力なラ

Microsoftはハッカーがマルウェア配信のためにOAuthリダイレクト機能を...

攻撃者が、悪名高いSorillusリモートアクセス型トロイの木馬(RAT)および...