
Progress、Telerik Fiddler Classicの4件のセキュリティ上の欠陥を修正
Progress Softwareは、Windows向けTelerik Fiddler Classicに存在する4件の脆弱性を修正しました。このうち深刻度「高」の1件は、ローカルの攻撃者が管理者権限で意図しないコードを実行できる可能性があります。4件の脆弱性はいずれも、6.0.20262.10021より前のFi
Progress Softwareは、Windows向けTelerik Fiddler Classicに存在する4件の脆弱性を修正しました。このうち深刻度「高」の1件は、ローカルの攻撃者が管理者権限で意図しないコードを実行できる可能性があります。4件の脆弱性はいずれも、6.0.20262.10021より前のFi
Citrixは、8件の新たな脆弱性に対するアップデートを公開しました。この中には、すでに悪用が確認されている2件の重大なゼロデイ脆弱性(CVE)が含まれています。 同社は9月27日のセキュリティ情報で、Citrix NetScaler ADC(旧Citrix ADC)とCitrix NetScaler Gate
You are here: ホーム / ハッキングツール / http-terminator – AIを活用したHTTPリクエストスマグリング発見ツール http-terminatorは、PortSwiggerが公開した調査用パイプラインです。大規模言語モデル(LLM)にHTTP仕様を読み込ませ、リクエストスマグリング
セキュリティ
James Kettle氏は、AIツールが新たな脆弱性を発見するだけでなく、実際に新しい攻撃手法やエクスプロイトを開発できるのかを確かめたいと考えました。そこで同氏は「Terminator」を構築しました。正確には「HTTP Terminator」です。このオープンソースツールは、その名前が示す不穏さそのままに機能しま
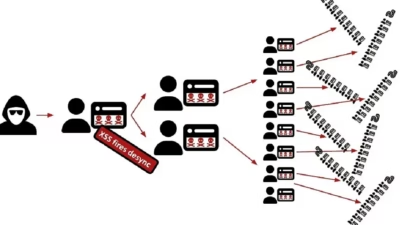
PortSwiggerのTom Stacey氏とTurtleSecのTobia Righi氏という2人のセキュリティ研究者が、「CRLF-Powered Desync Attacks」と呼ばれる新たなカテゴリのHTTPリクエストスマグリング攻撃を発表しました。Cloudsecurity services この手法は、
Tom Stacey氏は、プロキシ、CDN、バックエンドアプリケーションがHTTPトラフィックを解析する方法の違いによって、注入された改行文字が重大なデシンクロナイゼーション(desync)脆弱性へと変わり得ることを実証しました。 CRLF(carriage return and line feedの略)とは、HTT
HTTP Terminatorは数千件のHTTPデシンク仮説を生成・評価・実戦投入し、AIと人間の運用者のどちらか一方だけでは決して発見できなかったであろう新たな手法を浮かび上がらせました。 HTTP Terminato
SAPは2026年7月のセキュリティアップデートの一環として、複数製品にまたがる16件の脆弱性に対処しました。この中には、NetWeaver、Commerce Cloud、AppRouterにおける3件の重大な脆弱性が含まれています。 今月修正された最初の重大な問題は、コアとなるSAPエンタープライズソフトウェアのラ
エンタープライズソフトウェア大手のSAPは火曜日、2026年7月のセキュリティパッチデーの一環として、19件の新規・更新セキュリティノートを公開しました。 修正された脆弱性の中で最も深刻なのは、CVE-2026-44747(CVSSスコア9.9)で、NetWeaver Application Server ABAPに
すべての記事を読み込みました