
深刻なRailsの脆弱性、攻撃を受けるサーバーが脱線の危機に
Railsに深刻な脆弱性が見つかりました。影響を受けるWebサーバーが「脱線」しかねない状況です。Rails(Ruby on Rails)は、Ruby上に構築されたWebアプリケーションフレームワークです。コンポーネントの1つであるActive Storageはファイルのアップロードを扱い、アップロードされた画像の解析
Railsに深刻な脆弱性が見つかりました。影響を受けるWebサーバーが「脱線」しかねない状況です。Rails(Ruby on Rails)は、Ruby上に構築されたWebアプリケーションフレームワークです。コンポーネントの1つであるActive Storageはファイルのアップロードを扱い、アップロードされた画像の解析
Ghostscriptのインタープリターおよびレンダリングエンジンに、ヒープバッファオーバーフローの重大な脆弱性(CVE-2026-39919)が見つかりました。細工したPDFファイルによって、リモートコード実行が可能になるおそれがあります。 この脆弱性は8月23日、Defiantが運営するWordfenceの研究者
Ghostscriptに深刻な脆弱性が見つかりました。悪意のあるJPEG 2000画像を埋め込んだ特殊なPDFをアップロードするだけで、攻撃者が脆弱なサーバー上でコードを実行できる恐れがあります。CVEdatabase access この脆弱性は「CVE-2026-39919」として追跡されており、ヒープベースのバッ
セキュリティ研究者は、Discourseに深刻な脆弱性(CVE-2026-55420)が存在することを明らかにしました。この欠陥を悪用すると、権限の低いユーザーでも、プラットフォームのImageMagickベースのアップロード処理を足がかりに基盤となるサーバー上のファイルを読み書きできるおそれがあります。Securi
オープンソースのフォーラムプラットフォーム「Discourse」で新たに公開された2件の脆弱性により、認証不要の攻撃者が匿名の訪問者に対してJavaScriptを実行したり、最小限の権限のユーザーとしてサーバー上のファイルを読み取ったりできることが明らかになりました。 2026年10月7日に公開された調査によると、こ
libheifに存在する重大なヒープバッファオーバーフローの脆弱性により、認証済みのWordPressユーザーが、標準のメディアライブラリから細工したHEIC画像をアップロードするだけで、リモートコード実行(RCE)を達成できる恐れがあります。Hacking& Cracking この脆弱性は「GHSA-x8r
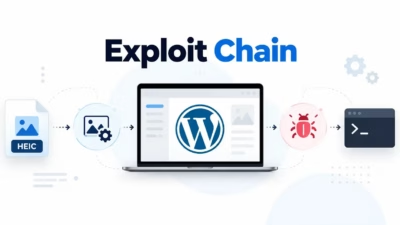
libheifに存在する重大な脆弱性を悪用されると、悪意あるHEICファイルをアップロードされた際にWordPressの画像処理中にメモリが破壊され、環境条件が厳密に一致するサーバーではリモートコード実行(RCE)に至る恐れがあります。問題は非圧縮画像デコーダーunciに存在し、libheifバージョン1.23.3で
セキュリティ企業Hacktronの研究者らは、Claudeを使って画像処理ライブラリの脆弱性に対する実働エクスプロイトを構築し、これをOpenAIのサインインシステムにあった欠陥と組み合わせることで、従業員のChatGPTおよびCodexアカウントを乗っ取り、最終的には社内コードリポジトリへのアクセス権も獲得しました