Ghostscriptのインタープリターおよびレンダリングエンジンに、ヒープバッファオーバーフローの重大な脆弱性(CVE-2026-39919)が見つかりました。細工したPDFファイルによって、リモートコード実行が可能になるおそれがあります。
この脆弱性は8月23日、Defiantが運営するWordfenceの研究者らが、AI搭載システム「Argus」を使って発見しました。
Ghostscriptは、PostScriptおよびPDFのインタープリターです。PDFを画像としてレンダリングしたり、プレビュー用のサムネイルを生成したりできるほか、埋め込み画像の圧縮や不要なフォントデータの削除によってPDFファイルを最適化する機能も備えています。
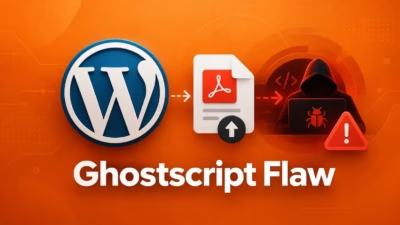
WordPressは、PDFのサムネイルを生成する際、PHPのImagick拡張機能を通じてImageMagickを呼び出すことがあります。このImageMagickがGhostscriptを起動します。
JPEG 2000画像を含む細工されたPDFファイルは、低ビット深度サンプルやコンポーネント解像度の不一致の処理を誤らせ、脆弱性を引き起こす可能性があります。
研究者らはArgusを用いて、CVE-2026-39919を悪用する2種類のエクスプロイトを開発しました。いずれもGhostscriptに256バイトのバッファへ1,024バイトを書き込ませ、周辺のメモリを破壊します。その結果、WordPress環境で認証不要のリモートコード実行につながります。
Wordfenceの調査はWordPressシステムが中心でしたが、この脆弱性はGhostscript 9.21から10.07.1までを実行するあらゆるオンラインシステムに影響すると指摘しています。ペイロードを環境に合わせて調整すれば、悪用は可能です。
研究者らは、Debian、Ubuntu、Fedora、Alpine、AlmaLinuxなど10種類のLinux環境と、公式WordPress Dockerイメージのスナップショットを検証しました。その結果、すべてに脆弱なコードが含まれていることを確認しています。
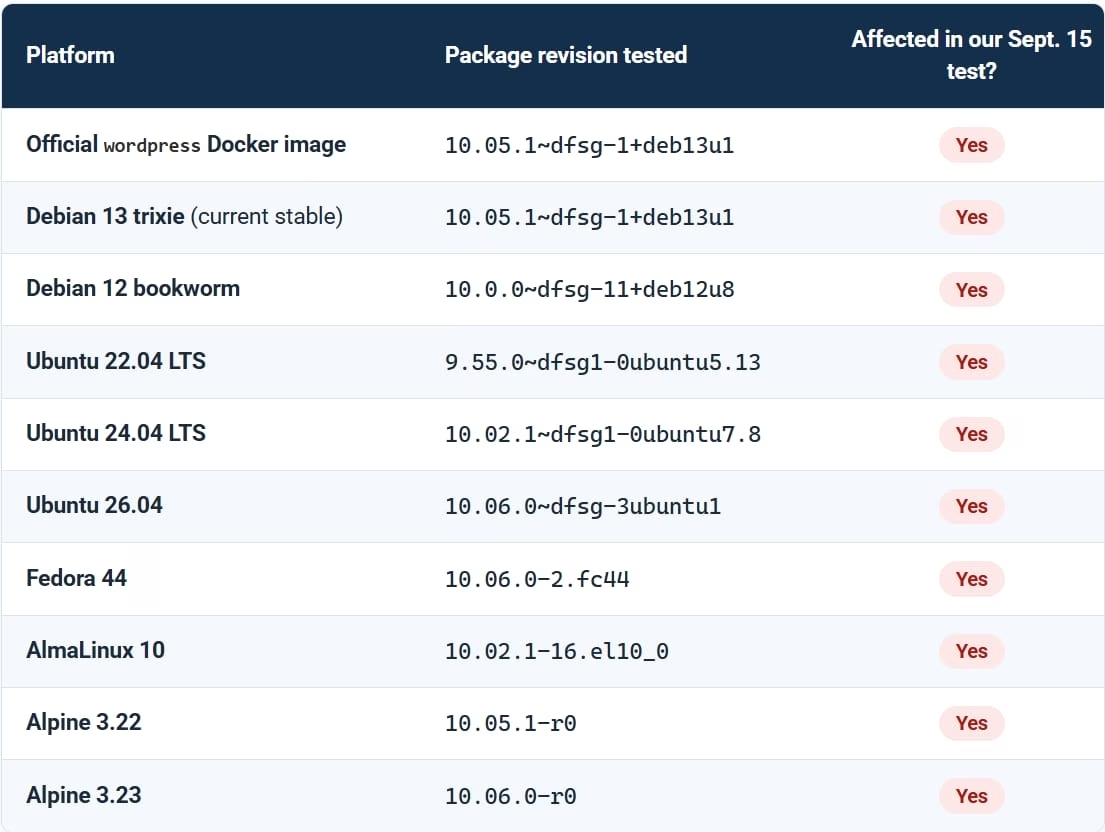
研究者らは2種類の概念実証(PoC)エクスプロイトを試しましたが、脆弱性を引き起こせるかどうかは対象環境に左右されました。
検証用のラボ環境では、Linuxパッケージに対してエクスプロイトを10,240回実行したものの、リモートコード実行には至りませんでした。一方、専用に構築したテストサーバーでは、リモートからのコード実行に成功しています。
研究者らによると、PDFのフォント、言語設定、フォント構成、コアシステムライブラリの1つを変更すると、確実性は高くないものの、エクスプロイトが成功するようになりました。
特にWordPress環境で攻撃が成功するには、次の4つの前提条件があります。
- 攻撃者が、匿名または権限の低いアカウントを通じてPDFをアップロードできること。
- サイトが、そのPDFを処理してプレビューやサムネイルを生成すること。
- 処理の流れがGhostscriptに到達し、必要なソフトウェアとポリシー設定がPDFのレンダリングを許可していること。
- Ghostscriptに、未修正の脆弱なデコードコードが含まれていること。
Wordfenceは、標準のWordPressでは匿名ユーザーによるメディアライブラリへのアップロードは許可されていないと説明しています。
より広く見れば、攻撃者が用意したPDFを、影響を受けるGhostscriptのコードでレンダリングするアプリケーションであれば、この脆弱性が露呈する可能性があります。悪用に必要な認証の要件は、アプリケーションによって異なります。
Ghostscriptの開発元であるArtifexは、9月8日にインタープリターのバージョン10.08.0で修正を公開しました。
修正は旧バージョンにもバックポートされています。パッチの適用状況については、リビジョンの詳細を確認してください。
WordPressの管理者は、ホスティング事業者を通じて、Ghostscriptがバージョン10.08.0以降にアップグレードされていることを確認する必要があります。
Dockerを利用している場合は、修正済みの最新ベースイメージを使ってリビルドし、再デプロイすることが推奨されます。
修正版のGhostscriptにアップグレードできない場合は、サーバーへのPDFアップロードをブロックするか、ImageMagickでのPDFレンダリングを無効にすることが推奨されます。
Wordfenceは、CVE-2026-39919の実環境での悪用は、現時点では確認していないとしています。