
AI時代、セキュリティチームに求められるのは「パッチ適用」から「緩和策」への転換
Symantecのプリンシパル・インテリジェンス・アナリストであるDick O’Brien氏は、組織は「パッチ適用だけではAIに対抗できない」と指摘しています。そのうえで、侵害を前提とした悪用後の緩和策に重点を移すべきだと訴えました。 O’Brien氏は11月11日、アイルランドのダブリンで開催されたIRISS
Symantecのプリンシパル・インテリジェンス・アナリストであるDick O’Brien氏は、組織は「パッチ適用だけではAIに対抗できない」と指摘しています。そのうえで、侵害を前提とした悪用後の緩和策に重点を移すべきだと訴えました。 O’Brien氏は11月11日、アイルランドのダブリンで開催されたIRISS
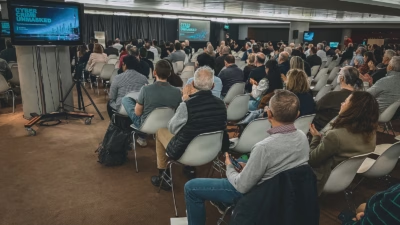
IRISSCERTが毎年開催するサイバー犯罪カンファレンス「IRISSCON 2026」が、11月11日にダブリンのアビバ・スタジアムで開かれました。終日行われるこのイベントでは、企業がいま直面しているサイバー脅威の実態と、組織が取るべき具体的な対策を知ることができます。Help Net Securi