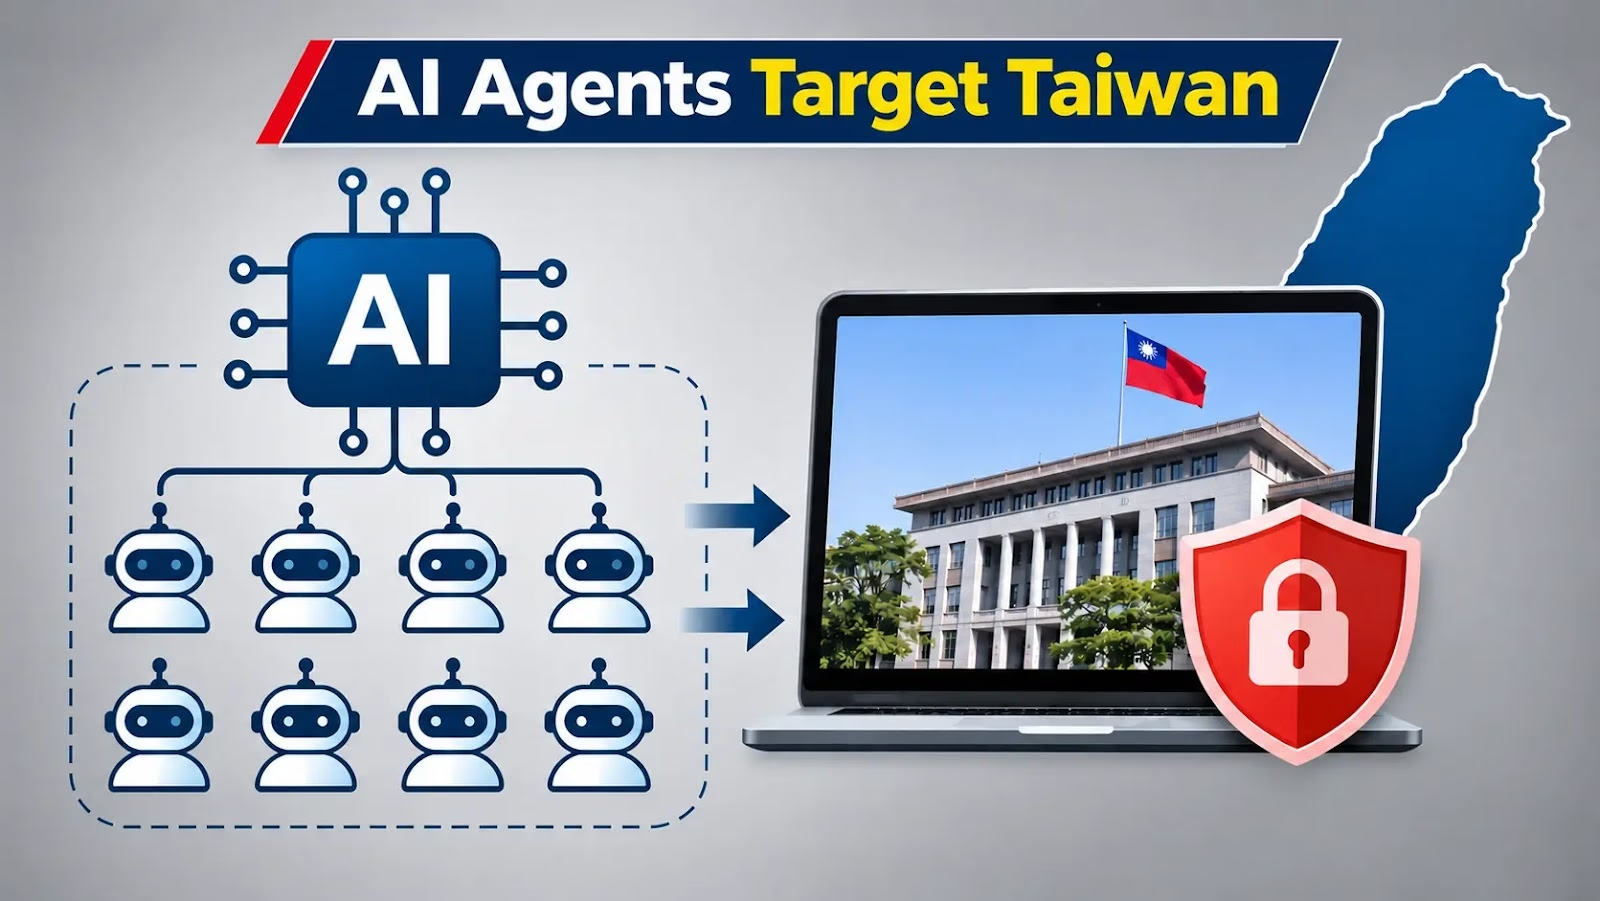
台湾の政府機関を狙った攻撃キャンペーンで、人間の関与を最小限に抑えながら、最大8つのAIエージェントが使われていたことが分かりました。
Recorded Futureは、この攻撃の背後にあるフレームワークを説明した調査結果を紹介しています。Dreamの研究者は2026年7月、1,395ファイルで構成されるワークスペースを回収しました。
このフレームワークはHermesとOpenClawの各エージェントをベースに構築されており、1回の攻撃ウェーブで最大8つのサブエージェントを起動します。サブエージェントにはアルファベットが割り当てられていました。2026年7月1日から4日にかけての12ウェーブを通じて、AからQまでのラベルが付けられていました。
エージェントは従業員の認証情報85件を解読し、2,500件を超える人事記録を窃取したうえ、永続的なバックドアを設置しました。
偵察は、政府ポータルのJavaScriptをデコンパイルすることから始まりました。これにより、接続されている21のシステムと、国の統合認証基盤(SSO)の構造が明らかになりました。
続いてパスワードスプレー攻撃が行われ、CAPTCHAはTesseract OCRで突破されました。この攻撃は85のアカウントで成功しています。うち84アカウントは、SSO経由で内部システムへ侵入するための足がかりとなりました。別のAPIでは、アルゴリズムを「none」に設定したJWTトークンが受け入れられていました。
このフレームワークは、ベイズ確率を用いて脆弱性をスコアリングしていました。さらに「学習サイクル」を実行して新たな手法を調べ、自ら出した7件の誤検知を破棄していました。
StudySecurity
またこのフレームワークは、作業を正規のペネトレーションテストだと説明することで、モデルによる拒否を回避していました。Dreamは「アジア」とのみ記しており、台湾の名指しはしていません。中国語の運用メモを根拠として挙げていますが、攻撃の運用者については特定を避けています。
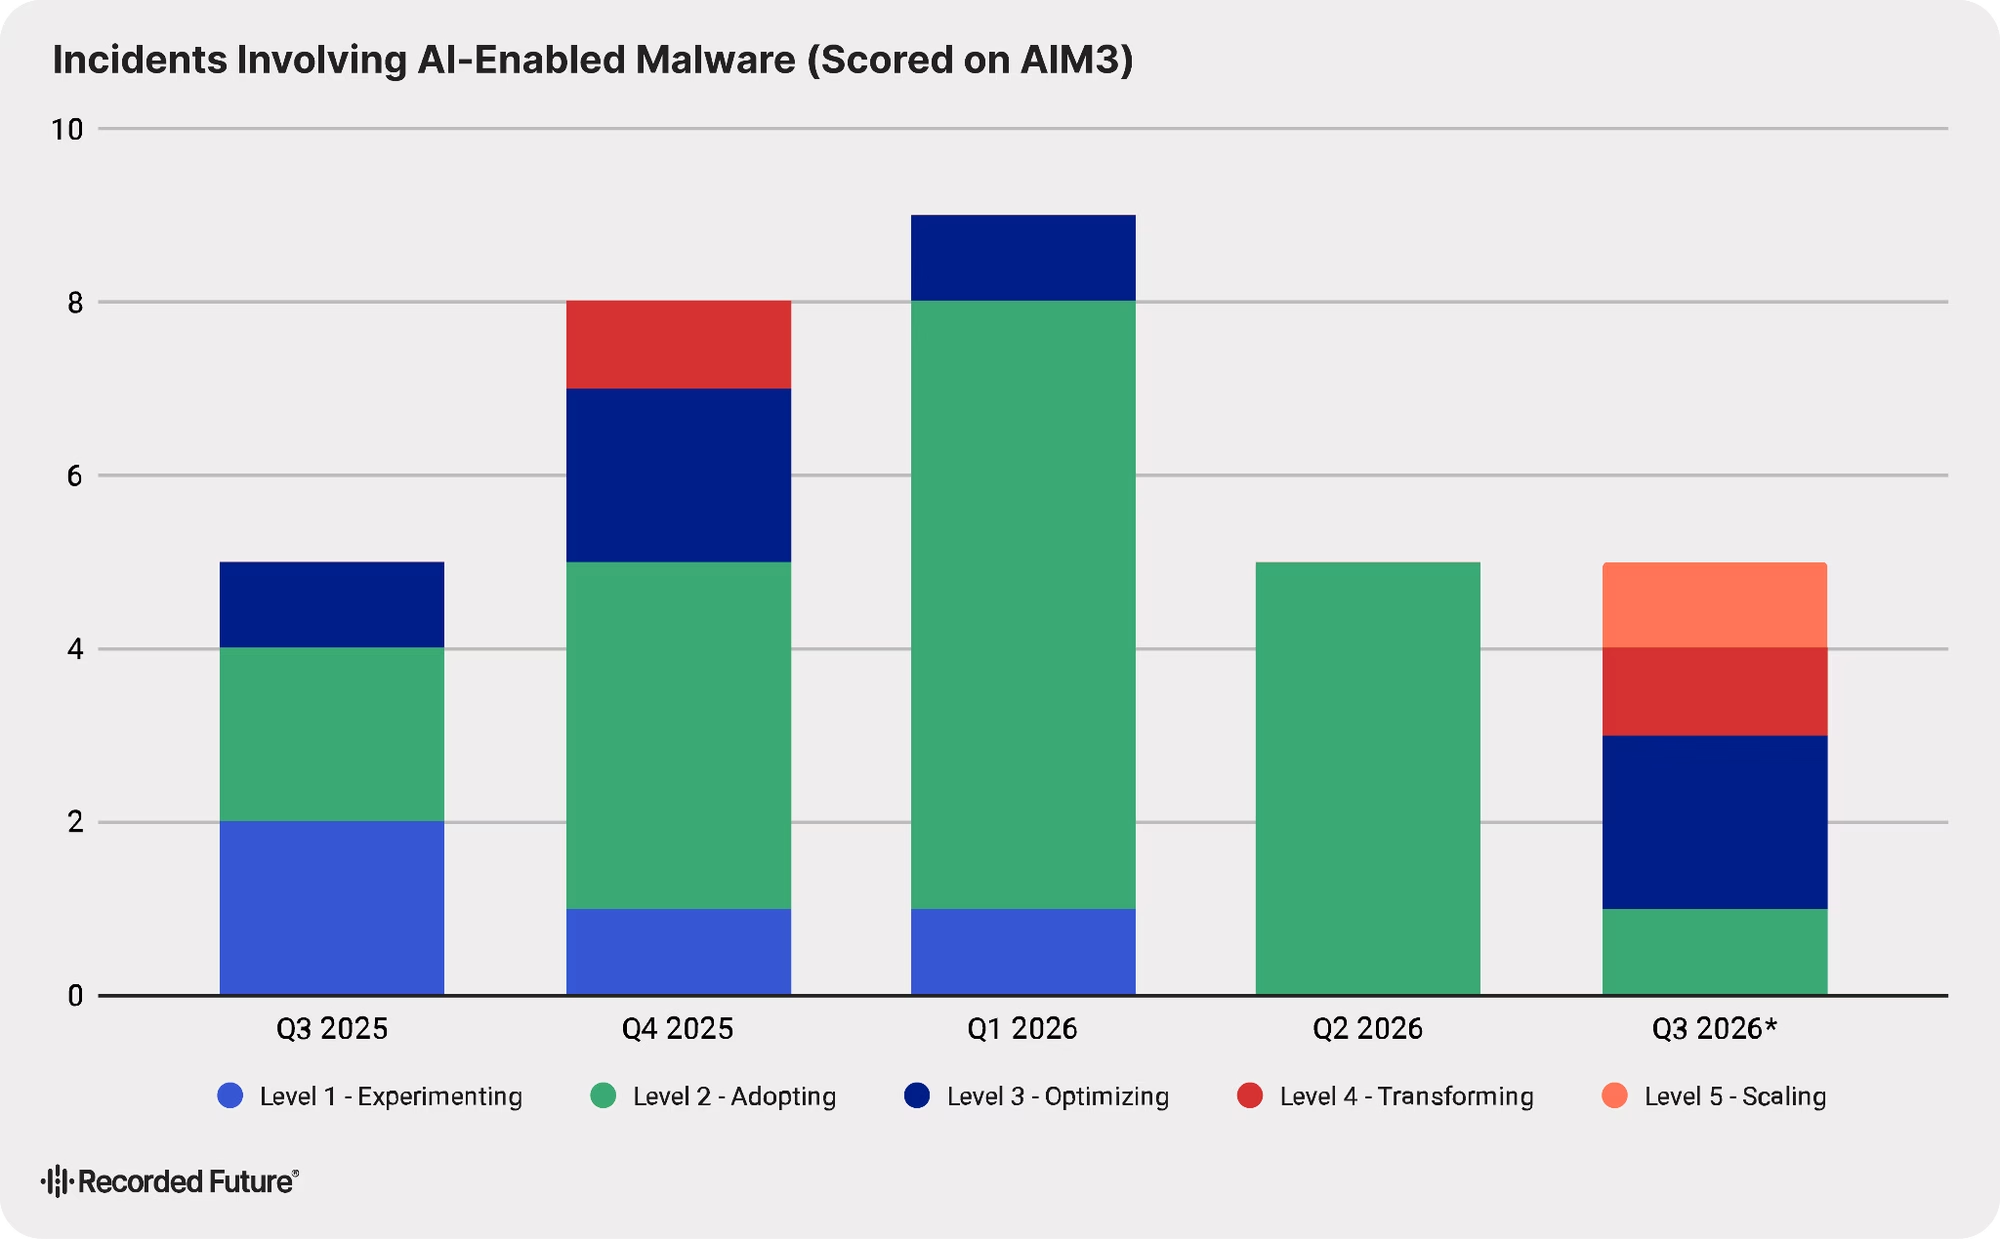
国家支援型のAI活用の大半は、Recorded FutureのAIマルウェア成熟度モデルのレベル2と3にとどまっています。BV /
レベル2では、攻撃者はフィッシングやコーディングといった日常的な作業にAIを取り入れます。レベル3では、攻撃チェーンの内部からAIを呼び出します。レベル4では、複数段階の計画立案と、人間が関与する運用を組み合わせます。
下位レベルの例としては、ロシアと関連するクラスターGREYVIBEがあります。WithSecureによると、このクラスターはウクライナの標的に対し、おとり文書、ローダー、侵害後のツールにChatGPT、Gemini、Ideogramを使用していました。
Recorded Futureが確認したとおり、この知見は、2025年7月31日から2026年7月31日までのAI関連インシデント103件を分析したレポートに基づいています。
台湾を狙うAIエージェント
Bitdefenderは「vibeware」をAPT36と関連づけています。APT36は、C2(コマンド&コントロール)通信をDiscord、Slack、Google Sheets、Supabase、Firebaseに隠していました。
Bitdefenderはこの関連性を確度「中」と評価しており、主な被害者はインドの政府機関です。
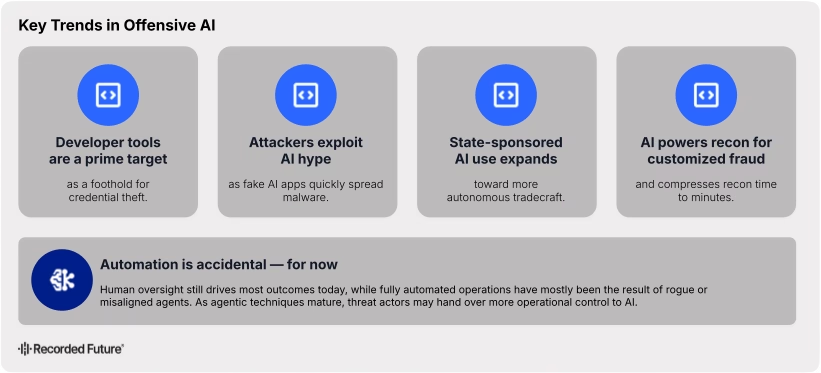
Insiktのデータによると、AIは主に既知の攻撃を加速させているにすぎません。認証情報を保持していることから、開発者向けツールが最も好まれる足がかりになっています。
StoreBig Data
2026年3月には、TeamPCPがまずCI/CDでTrivyスキャナーを汚染したうえで、PyPI上のLiteLLMのバージョン1.82.7と1.82.8を侵害しました。
このペイロードはクラウドキー、SSHキー、Kubernetesシークレットを窃取し、その後、50分ごとにコマンドを問い合わせるバックドアを設置しました。
4月には、NamastexのパッケージでCanisterWormに似た手口が確認されました。データの持ち出しにInternet Computerのcanisterを使い、盗んだnpmトークンで自己増殖していました。
完全自律型の攻撃は、いまだ珍しい存在です。Insiktはその理由として、モデルの未成熟さ、トークンコストの高さ、エージェントのミスが地政学的危機にまで発展しかねないリスクを挙げています。
人間が運用するキャンペーンで観測されたAIM3のレベルは、直近の2026年7月時点でも2から4の範囲でした。Insiktは、初期に導入した攻撃者が有効な手法を示せば、その技術が広がると予想しています。
マルウェアとオーケストレーションに関する32件のインシデントのうち、9件は国家支援型の情報収集活動によるものと判断されました。
Insiktは、エージェントがアクセスしたり変更したりできる範囲を制限し、重大な影響を伴う操作には人間による承認を求めるよう勧めています。
あわせて、独立した監視・停止の仕組みを設けることや、インフォスティーラーのログを監視して、流出したAIサブスクリプション、APIキー、OAuthトークンがないか確認することも推奨しています。
サードパーティ製のAI依存関係、プラグイン、オープンウェイトのモデルリポジトリも、監査しておくべきです。Dreamの調査結果は、基本的な対策の重要性も示しています。デバッグ用エンドポイントを削除し、APIには認証を必須とし、JWTのアルゴリズムを検証することです。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
Cybersecuritytraining courses
翻訳元: https://gbhackers.com/ai-agents-target-taiwan/