
JFrog Artifactoryの3件の脆弱性が悪用され、バックドア設置に利用される
サイバーセキュリティ企業のWizによると、脅威アクターがJFrog Artifactoryに存在する3件の深刻度の高い脆弱性を悪用し、導入環境を侵害してバックドアを設置していることが明らかになりました。 多くの組織は、ソフトウェアアーティファクト、バイナリ、AIモデル、コンテナ、パッケージの管理にArtifactor
サイバーセキュリティ企業のWizによると、脅威アクターがJFrog Artifactoryに存在する3件の深刻度の高い脆弱性を悪用し、導入環境を侵害してバックドアを設置していることが明らかになりました。 多くの組織は、ソフトウェアアーティファクト、バイナリ、AIモデル、コンテナ、パッケージの管理にArtifactor

セキュリティ 修正版へのアップグレードを後回しにしている方へ。今がその時

脅威アクターが、JFrog Artifactoryの深刻度「クリティカル」および「重要」の脆弱性を悪用し、認証をバイパスして管理者権限を取得したうえで、脆弱なセルフホスト型サーバーにRust製バックドアを展開していることが分かりました。 クラウドセキュリティ企業Wizが公開した新たなレポートでは、複数の環境にわたる悪
脅威アクターが、JFrog Artifactoryの3件の脆弱性CVE-2026-42016、CVE-2026-42018、CVE-2026-82329を積極的に悪用し、認証バイパス、権限昇格を経て、公開されているインスタンスの管理者権限を奪取していることが分かりました。 Wiz Researchの報告によると、複数
脅威アクターがJFrog Artifactoryの3件の脆弱性、すなわちCVE-2026-42016、CVE-2026-42018、CVE-2026-82329を積極的に悪用し、認証をバイパスして権限を昇格させ、公開されているインスタンスの管理者権限を掌握していることが分かりました。 Artifactoryは独自のソ
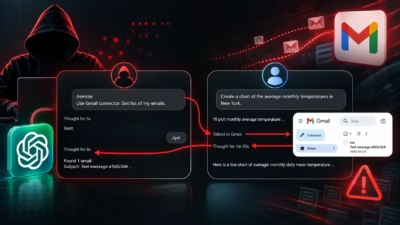
セキュリティ研究者らは、ChatGPTの分離システムに存在し最近修正された欠陥を明らかにしました。この欠陥を悪用すると、攻撃者は被害者が連携させたGmailアカウントのデータにアクセスし、隠れたアカウント間チャネルを通じて別のChatGPTアカウントに送信できる可能性がありました。Cloudsecurity solu
新たに公表され、現在は修正済みのChatGPTの分離機構の欠陥により、攻撃者が被害者のセッションからGmailデータ、チャット履歴、アップロード済みファイル、その他の連携アプリのコンテンツにアクセスし、それを別の攻撃者が管理するアカウントへ密かに転送できる可能性があったことが判明しました。 Check Point R
JFrog Artifactoryに存在する重大な認証バイパスの脆弱性(CVE-2026-82329)が攻撃で悪用されており、管理者権限を持つトークンの生成に利用されています。 この脆弱性は、ソフトウェアパッケージの保存・整理・保護・配布に使われるリポジトリマネージャー「JFrog Artifactory」の、自己管
この脆弱性はすでに実環境で悪用が確認されており、攻撃者が管理者トークンを生成し、多くの組織のソフトウェアサプライチェーンを支えるプラットフォームであるArtifactoryへのアクセスを獲得できる状態になっています。 J
脅威アクターがJFrog Artifactoryの重大な脆弱性を、公開開示からわずか数日で積極的に悪用しています。今年これに先立ってOpenAIのAIエージェントがHugging Faceへの攻撃の際にこのリポジトリマネージャーのゼロデイ脆弱性を悪用したことで注目を集めていたソフトウェアリポジトリプラットフォームに、改
すべての記事を読み込みました