
Tutor LMS の脆弱性により10万件超のWordPressサイトがRCEの危険にさらされる
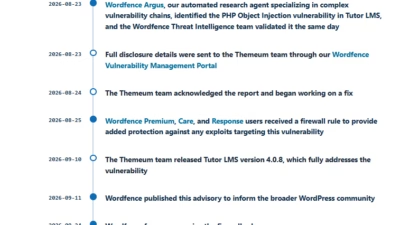
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
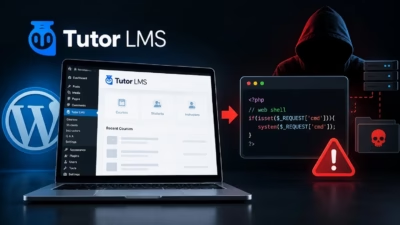
Tutor LMSWordPressプラグインに存在する重大な脆弱性により、低権限のユーザーが脆弱なウェブサイト上でリモートコードを実行し、Webシェルを設置できる可能性があることが分かりました。 Wordfenceの研究者チームは、AIリサーチエージェント「Argus」の支援を受け、2026年8月23日にこの脆弱性
人気プラグイン「The Events Calendar」に存在する2件の重大な脆弱性により、20万件を超えるWordPressサイトが乗っ取り攻撃にさらされる恐れがあります。 The Events Calendarはアクティブインストール数60万件を超える非常に人気の高いプラグインで、管理者がウェブサイト上にイベント
The Events Calendar WordPressプラグインに存在する2つの深刻な未認証脆弱性チェーンにより、リモートの攻撃者が管理者パスワードをリセットしたり、OSコマンドを実行したり、脆弱なウェブサイトを乗っ取ったりできる可能性があることが判明しました。 この脆弱性の影響を受けるのは、60万を超えるサイト
WordPressで広く使われているプラグイン「The Events Calendar」に存在する、認証不要で悪用可能な2つの重大な脆弱性チェーンにより、攻撃者がリモートからコードを実行し、対象サイトを完全に乗っ取れることが判明しました。Wordfence Argusが発見したこれらの欠陥は、プラグインのバージョン6
WordPress用プラグイン「GiveWP」に最大深刻度の脆弱性が見つかりました。認証を行っていない攻撃者でも、ホスティングサーバー上で任意のコマンドを実行できる状態になっていました。 このセキュリティ問題はCVE-2026-82222として識別されており、GiveWPのバージョン4.16.7.1以前に影響します。
広く普及しているMagentoの拡張プラグインに重大なセキュリティ脆弱性が発見され、数千ものオンラインストアがリモートコード実行(RCE)攻撃にさらされています。 CVE-2026-45247として追跡されているこの脆弱性は、CVSSスコア9.8と評価されており、認証なしで攻撃者が影響を受けるサーバー上で任意のコード