
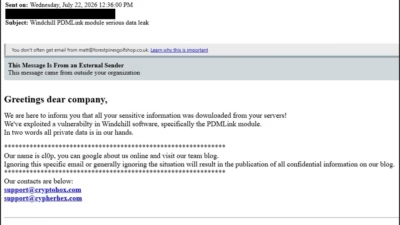
Clop、CVE-2026-12569を突くWindchill専用Webシェルを展開
Clop脅威グループは、PTC WindchillおよびFlexPLMサーバーからデータを窃取するために、専用に構築されたWebシェルを使用しているとみられます。このマルウェアはWindchillの内部アーキテクチャに合わせて特別に設計されており、Windchill自体が持つ内蔵メカニズムを使って
Clop脅威グループは、PTC WindchillおよびFlexPLMサーバーからデータを窃取するために、専用に構築されたWebシェルを使用しているとみられます。このマルウェアはWindchillの内部アーキテクチャに合わせて特別に設計されており、Windchill自体が持つ内蔵メカニズムを使って
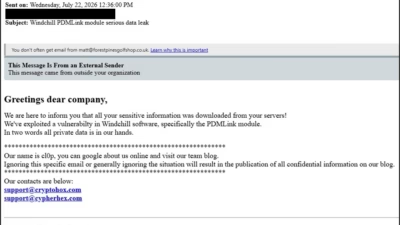
悪名高いサイバー犯罪グループが、またしても重大なゼロデイ脆弱性を大規模に悪用し、世界有数の上場企業を含む数十の組織からデータを窃取したと主張しています。 2020年から活動を続ける、計算高く悪質なデータ窃取型恐喝グループ「Clop」は、研究者らによると、7月中旬から被害者とみられる組織に脅迫メールを送り始めたというこ
Cl0pランサムウェアグループは、PTCの製品ライフサイクル管理(PLM)プラットフォームであるWindchillおよびFlexPLMの脆弱性を悪用した最近のキャンペーンにおいて、標的にされたとされる組織40社以上の名前を公開しました。 脆弱性とその悪用 CVE-2026-12569として追跡されているこの脆弱性の悪
ランサムウェア・恐喝グループのCl0pが、PTC Windchillに存在する深刻なリモートコード実行(RCE)脆弱性CVE-2026-12569を悪用し、大規模なデータ窃取を目的として構築されたカスタムWebシェルを展開していると報告されています。 ReliaQuest Threat Researchは、今回のキャ
Cl0pランサムウェア・恐喝グループは、PTC Windchillの深刻な脆弱性を悪用し、認証情報の窃取やエンジニアリングデータの保管庫のマッピング、追加の攻撃ツールを必要としないファイル窃取を行える専用のJava製Webシェルを展開しているとみられています。Vulnerabilityscanning tool CV
PTC WindchillおよびFlexPLMサーバーを標的とするために特別に設計されたカスタムJava製Webシェルが確認されました。Clopランサムウェア集団との関連が疑われるこのWebシェルには、認証情報の復号、ファイルリポジトリの列挙、ファイル窃取を行う機能が組み込まれています。 サイバーセキュリティ企業のR
eSecurity Planet の内容および製品に関する推奨事項は、編集上の独立性が保たれています。当社パートナーへのリンクをクリックいただくことで、収益が発生する場合があります。 詳細はこちら フィリップスとゼネラル・エレクトリック(GE)は、Clopランサムウェアグループが両社からデータを窃取したと
大手企業のゼネラル・エレクトリック(GE)とフィリップスも、Clopランサムウェア集団が自社システムに侵入しデータを窃取したとする主張について調査していることを確認しました。 GEの広報担当者は、同社がこの主張を把握しており「潜在的な問題を評価するために取り組んでいる」と述べた一方、フィリップスの広報担当者はシステム
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックしていただくことで収益を得る場合があります。詳細はこちら エネルギー大手のシェルは、Clopランサムウェアグループがエンジニアリング図面、施設報告書、写真、プロジェクト計
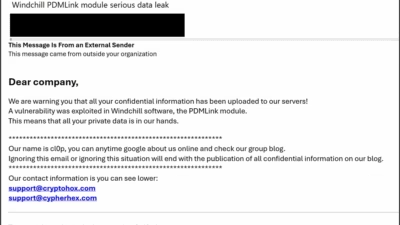
エンジニアリング設計図や独自のプロジェクト文書を安全に保管するために設計された企業システムが、サイバー犯罪者にとって実入りの良い恐喝の手段へと変貌しています。悪意ある攻撃者はPTC WindchillおよびFlexPLMサーバーへの侵入を積極的に行い、貴重な知的財産を窃取したうえで、データを公開す
すべての記事を読み込みました