
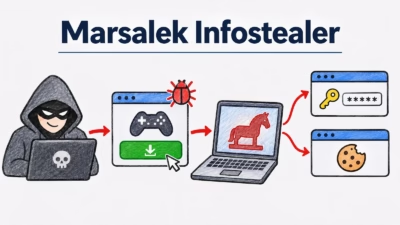
ハッカーが偽ゲームダウンロードで「Marsalek」インフォスティーラーを拡散、ブラウザーのパスワードとCookieを窃取
「Marsalek」は、Roblox、Fortnite、Counter-Strike 2、Minecraft、Grim Dawn向けのチートやユーティリティーに見せかけてインフォスティーラーを配布していた、無料のMaaS(Malware-as-a-Service)プラットフォームです。 稼働していたのは2025年12
「Marsalek」は、Roblox、Fortnite、Counter-Strike 2、Minecraft、Grim Dawn向けのチートやユーティリティーに見せかけてインフォスティーラーを配布していた、無料のMaaS(Malware-as-a-Service)プラットフォームです。 稼働していたのは2025年12
VEIL#DROPと名付けられた高度な多段階マルウェア配布フレームワークが、企業環境にとって重大な脅威として浮上しています。信頼された クラウドインフラとOS標準コンポーネントを悪用し、PureLog Stealerを完全にメモリ内で展開する手口です。 この攻撃キャンペーンは、非常に巧妙なソーシャルエンジニアリング手
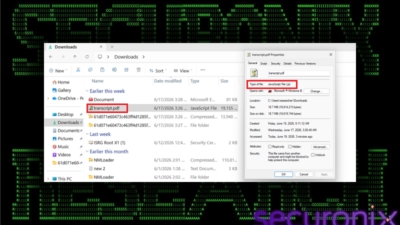
ハッカーは、侵害されたウェブサイトとtranscript.pdf.jsという偽装ファイルを悪用し、PowerShell、信頼された クラウドインフラ、メモリ内実行を多用する多層的なファイルレス感染チェーンを通じてPureLog Stealerを配布しています。 関連する調査資料で解説されているこのキャンペーンは、現代
ファイルレス型のマルウェアフレームワークがGoogleのBlogspotプラットフォームを悪用し、インフォスティーラー「PureLog Stealer」を完全にメモリ上で配信していることが分かりました。これにより攻撃者は認証情報を窃取しながら、ディスク上にほとんど痕跡を残さずに済みます。 このフレームワークを「Veil

Cyble Research and Intelligence Labs(CRI...