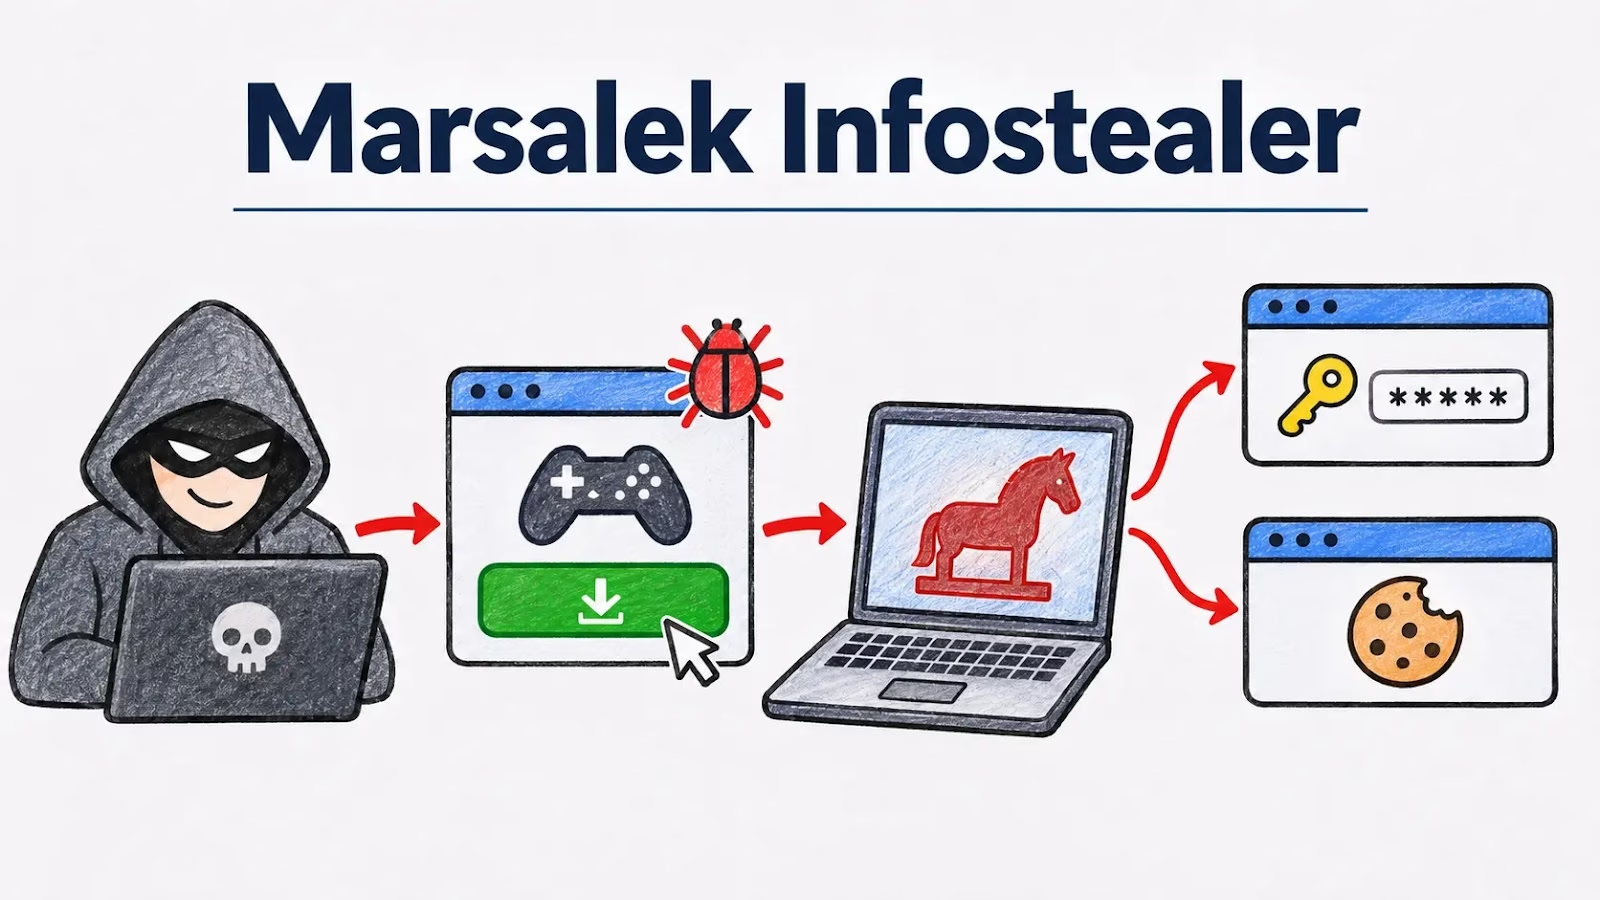
「Marsalek」は、Roblox、Fortnite、Counter-Strike 2、Minecraft、Grim Dawn向けのチートやユーティリティーに見せかけてインフォスティーラーを配布していた、無料のMaaS(Malware-as-a-Service)プラットフォームです。
稼働していたのは2025年12月中旬から2026年5月下旬までです。研究者は、登録アカウントが1,560件以上、悪意あるファイルが400点以上、配布用URLが29件以上あったことを確認しました。
ダッシュボードでは、ペイロードの作成、被害者の追跡、窃取データの閲覧ができました。無料プランの利用にDiscordやメールのアカウントは必要ありません。
Marsalekは、McAfeeが2026年6月に報告したMinecraft狙いのMaaSキャンペーン「WeedHack」と並行して運用されていました。
両者の顧客サポート窓口は、同じTelegramアカウント「@MetaMaskenMann」です。McAfeeがまとめたWeedHackのIOCリストにも、同じ運営者に結び付くドメインの一つとしてmarsalek[.]cyが挙がっています。
MarsalekはWeedHackと最終段階のペイロードを共用しています。ただし中間段階はJavaではなくPythonで動作します。
顧客は第1段階の感染経路として、PowerShell、ClickFix型の偽CAPTCHAページ、Pythonスクリプト、PE実行ファイルの4種類から選べます。
これらは、SolaraやSwiftといったRobloxのエグゼキューターや、Shadow ClientなどのMinecraftクライアントを装います。いずれの経路でも、ポータブル版のPythonランタイムをダウンロードし、cryptographyやrequestsなどのパッケージをインストールします。
続いてpython_setup.pyが実行され、CMSTPによるUAC回避で権限を昇格させます。WeedHackと同じ手口です。
Protect Devices
次にこのスクリプトはWinDefConfig.cmdを書き出し、Microsoft Defenderに8件の除外パスと15件の除外プロセスを追加します。第3段階のsvc.pyは、約1,400行に及ぶスティーラーです。
標的は、32種類のChromium系ブラウザー、Firefox、56種類のブラウザー拡張機能、12種類のデスクトップ暗号資産ウォレットです。26のパスからDiscordトークンも盗み、Telegramのセッションデータや、Mullvad VPNのアカウント情報も狙います。
ユーザーフォルダーも走査し、「seed」「wallet」「passphrase」など24種類のキーワードに一致するファイルを探します。永続化にはスタートアップフォルダーとスケジュールタスクを使います。
Marsalekインフォスティーラー
2026年8月、McAfeeは次のように報告しました。WeedHackのサイトは依然として稼働しており、SEOポイズニングでマルウェアを拡散しています。
Protect Devices
特に注目すべき手口は、Chrome、Edge、BraveのApp-Bound Encryptionを標的にするものです。マルウェアはブラウザーを一時停止状態で起動し、DLLを注入します。
このDLLがブラウザーのElevation Serviceにマスターキーの復号を要求します。サービス側は正規のブラウザープロセスからの要求とみなし、これに応じてしまいます。
Marsalekはその後、v20プレフィックス付きのCookie、パスワード、トークンをAES-GCMで復号します。さらに、ExodusとAtomic Walletのファイルを悪意あるasarアーカイブに置き換え、両ウォレットにバックドアを仕込みます。
最終段階はPureLog Stealerです。.NET Reactorで難読化されており、3DESとGZIPで復号した後、メモリー上で読み込まれます。PureLogは窃取したデータを、別のコマンド&コントロール(C2)サーバーに送信します。
このため、キャンペーンの運営者はMarsalekの顧客が集めた情報をすべて受け取れます。価値の高い被害者を先に悪用する可能性もあります。
Study Security
有料プランは「近日公開」と表示されただけで、運営者がいつでもインフラを放棄する恐れがあります。PureLogsは2022年から販売されており、価格は月額59ドルからです。
ダッシュボードのFAQには、盗んだCookieやDiscordトークンの使い方が解説されていました。ETZ-swapやTrocadorなどのサービスを使い、Moneroで暗号資産をロンダリングする方法も指南していました。
McAfeeが確認した感染が最も多かったのは米国で、ドイツ、英国、インド、ブラジルが続きます。顧客には10代とみられる人物が多く、McAfeeがWeedHackのTelegramチャンネルで目にしたネットいじめとも重なります。
この手口は目新しいものではありません。2025年1月にはMcAfeeが、ゲームのチートや不正コピーソフトをうたい、Lumma Stealerを配布していたGitHubリポジトリを発見しています。これらのリポジトリは、被害者に最初にウイルス対策ソフトを無効にするよう指示していました。
Discordで共有された実行ファイルや、非公式サイトのクラック版ソフト、チートソフトは避けてください。ウイルス対策ソフトの無効化を求める指示は、危険信号と考えるべきです。
防御側は、/auフラグ付きで起動されたcmstp.exe、Defenderの除外設定の一括変更、ユーザーディレクトリー内の想定外のPythonランタイムを監視する必要があります。
該当するファイルを実行した場合は、パスワードの変更、セッションとDiscordトークンの失効を行い、暗号資産は新しいウォレットに移してください。
IOC
| SHA256/URL | ファイル名 |
| 第1段階のペイロード | |
| c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 | 偽CAPTCHAページ |
| 98f138624ea96313dd5803356dc9428d230e535b5e775ed7cb4fc6dfd8397ab4 | build_1280.exe |
| 29f65faa96c9743e9ea1242dcb9d8a4a453b778f7dfb488c8add3f04ee087011 | build_1505.exe |
| ae975e468c26c67a2618d0da28d671c1101d01979a10677abe658a7b40f221be | payload_1.ps1 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内だけにしてください。
平均対応時間(MTTR)を21分短縮し、サイバー脅威を被害が出る前に阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
Audit Security
翻訳元: https://gbhackers.com/marsalek-infostealer/