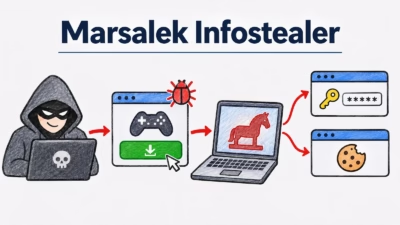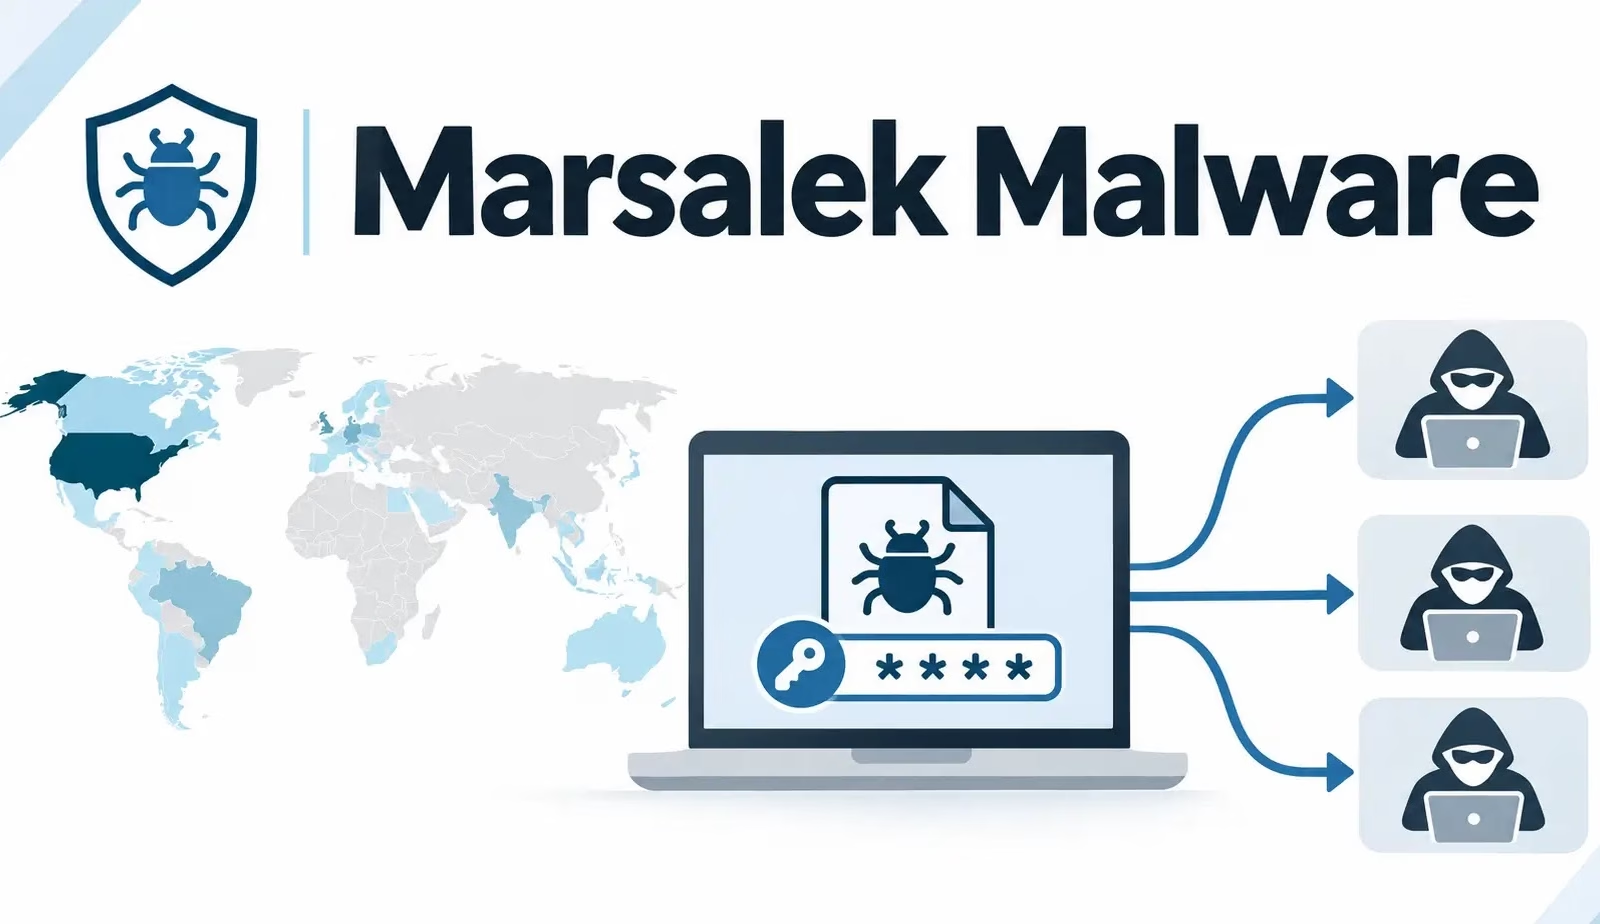
「Marsalek」というサービスとしてのマルウェア(MaaS)が確認されました。ハッカーに無料のパスワード窃取ツールを提供する一方で、すべての被害者のデータをキットの作成者にも送信していました。このキャンペーンは2025年12月ごろから2026年5月まで続き、ゲーマーを標的にしていました。
この活動は、Minecraftプレイヤーを狙った先行キャンペーン「WeedHack」と関連しています。両者は同じTelegramのサポートチャンネル「@MetaMaskenMann」を参照しています。
McAfeeによると、登録アカウントは1,560件以上、悪意あるファイルは400件超、配布用URLは29件以上に上りました。無料プランの利用にDiscordやメールのアカウントは不要で、有料プランは「近日公開」と表示されているだけでした。
Marsalekは利用者にダッシュボードを提供していました。利用者はPowerShell、Python、EXE、ClickFix型のペイロードを作成でき、被害者をヒートマップ上で追跡し、盗まれたデータを閲覧できました。
落とし穴は、二重のフック(データ送信先)を持つ設計です。最終段階では2つ目のインフォスティーラーである「PureLog」が投下され、盗んだデータを別のサーバーに送信します。
利用者は被害者のパスワードを自分だけが握っていると思い込むかもしれません。しかし実際には、作成者もそのコピーを入手しています。McAfeeは、作成者が価値の高い被害者の認証情報を、利用者より先に悪用する可能性があると指摘しています。
有料プランに加入しても、この問題は解決しません。運営者がコマンド&コントロール(C2)サーバーを停止し、盗んだデータと利用料を持ち逃げする恐れがあります。
ハッカーは、Robloxのスクリプト実行ツール、Minecraftクライアント、Fortniteの改造ツール、Counter-Strike 2のチートツールになりすましていました。偽のWebサイト、Discord、GitHubを通じて拡散していました。被害者は米国が最も多く、ドイツ、英国、インド、ブラジルが続きます。
McAfeeは、このキャンペーンを「Trojan:Win/Marsalek.AB」および「Trojan:Script/Marsalek.AA」として検出しています。
クラック版ゲームや「無料」のチートツールは避けてください。ウイルス対策ソフトの無効化を求めるツールは疑ってください。Discordで共有されたファイルは、実行前に確認してください。
感染した可能性がある場合は、パスワードを変更し、有効なセッションとトークンを失効させ、暗号資産を新しいウォレットに移してください。これはMcAfeeが推奨している対処法です。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/marsalek-stealer-betrays-hackers/