
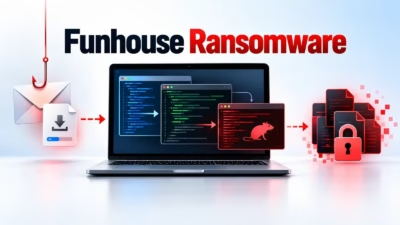
Kimsuky、Quasar RATを使い多段スクリプト経由でFunhouseランサムウェアを展開
Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。 この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の
Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。 この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
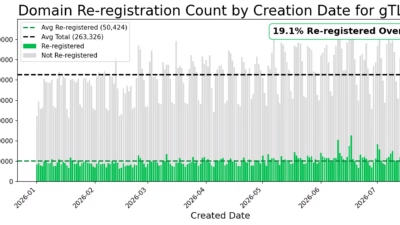
インターネット上の古いアドレスは、たとえ元の所有者がとうの昔に手放していたとしても、真新しいアドレスよりもはるかに信頼できるものに見えることがあります。Infobloxの研究者は一連のレポートで、期限切れドメインを軸に構築された巨大な影の経済圏の全容を明らかにしました。脅威アクターは長年の実績を持
サイバー犯罪者が、インド所得税局を装った不正な通知から始まる巧妙なマルウェアキャンペーンで、インドの納税者を積極的に標的にしていることが分かりました。 被害者は、法令違反があったとする緊急のコンプライアンス通知を受け取り、本物そっくりに作られた偽サイトへ誘導されます。 この通知は、重い罰金や法的措置を回避するために書

Quasar Linux(QLNX)は新しい隠密性の高いLinux遠隔アクセストロージャンで、開発者やDevOpsワークステーションをソフトウェアサプライチェーン攻撃の高価値な足がかりに静かに変えてしまいます。ファイルレス実行、eBPFルートキット、PAMバックドア、P2P C2メッシュを使用して従来の防御を回避して

オープンソースのQuasar RATを高度に進化させたPulsar RATは、強...
Cursor AI IDEコードエディタの偽の拡張機能が、リモートアクセスツール...