Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。
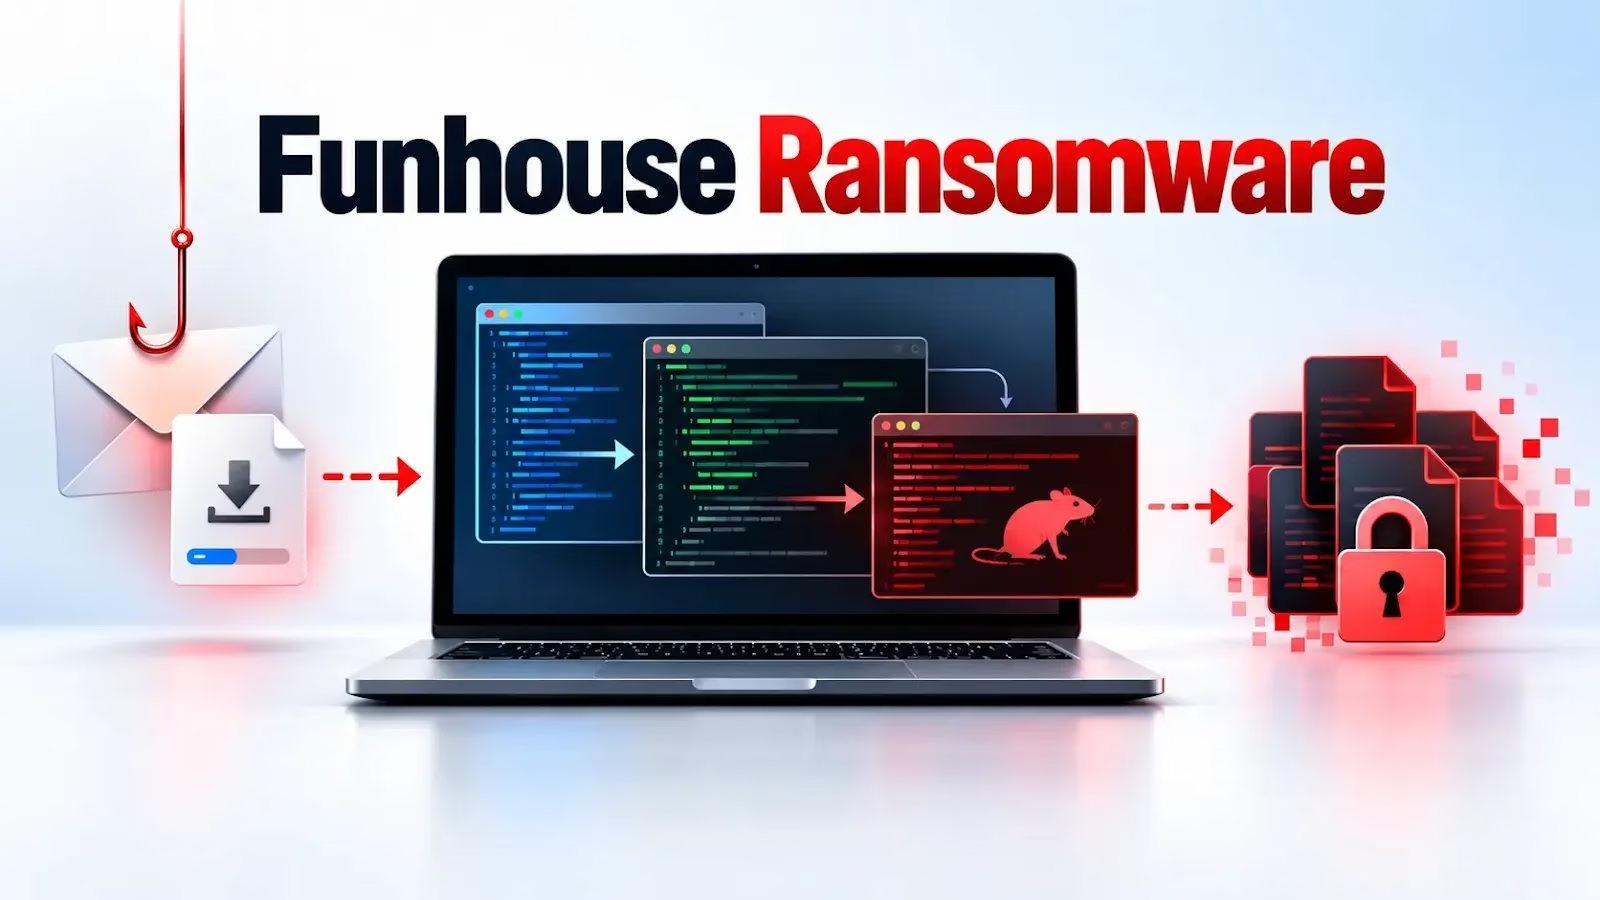
この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の活動は、同グループによるものとされる過去のEndpointランサムウェアの展開と関連しています。
調査結果からは、まったく新しいランサムウェア攻撃ではなく、従来の攻撃の延長線上にあることがうかがえます。配布ファイル、インフラ、設定バージョン、連絡先アドレスは変わっていますが、攻撃者は一連のキャンペーンを通じて、特徴的な実装上の細部を維持していました。
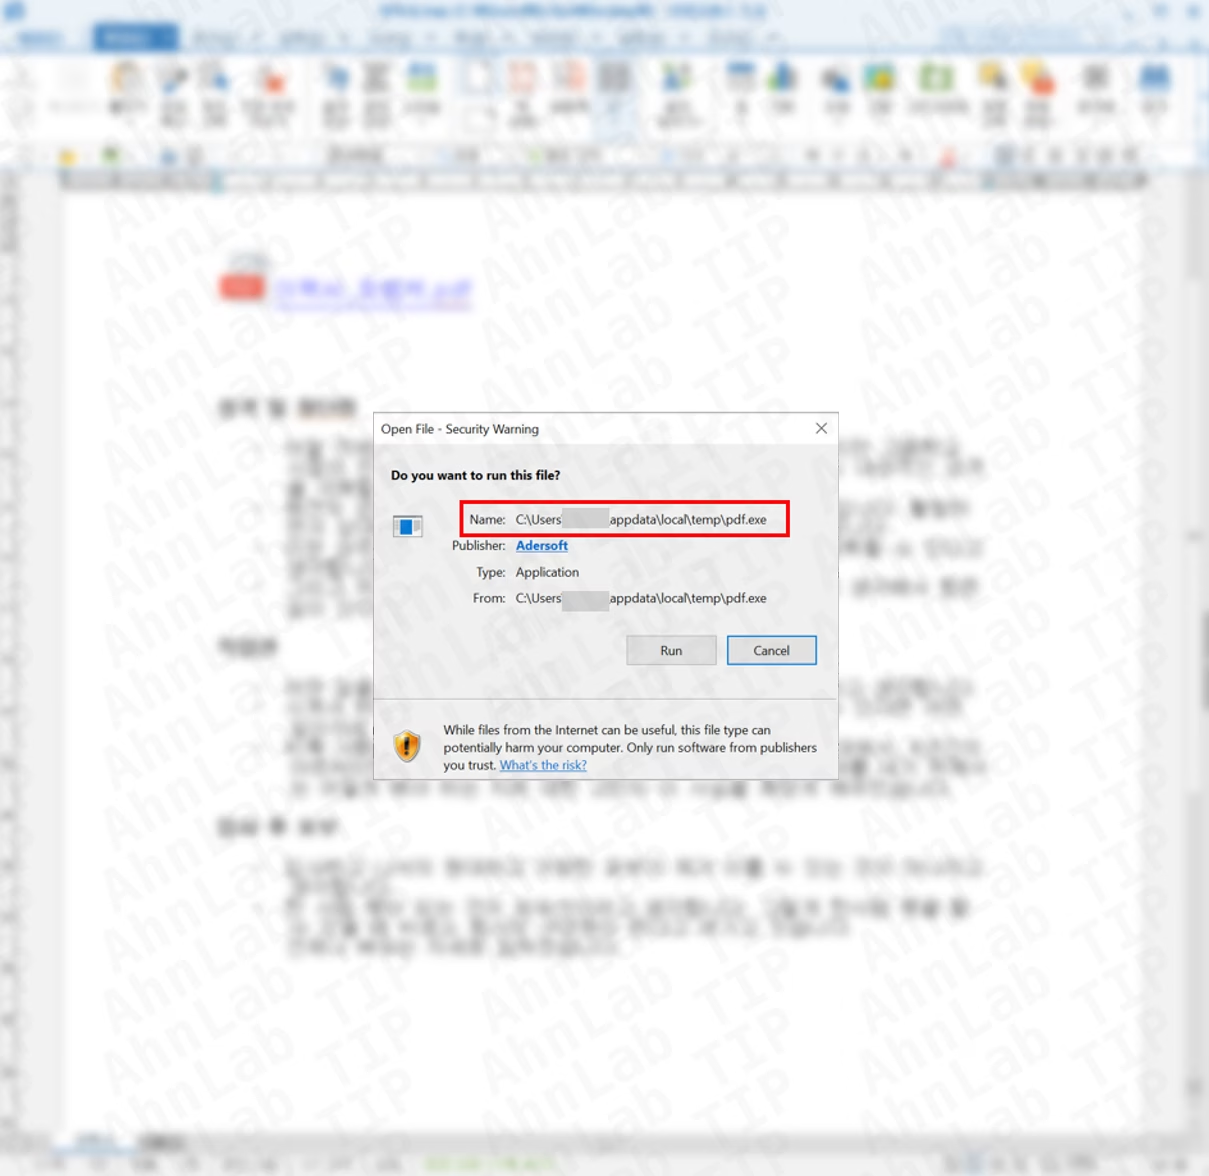
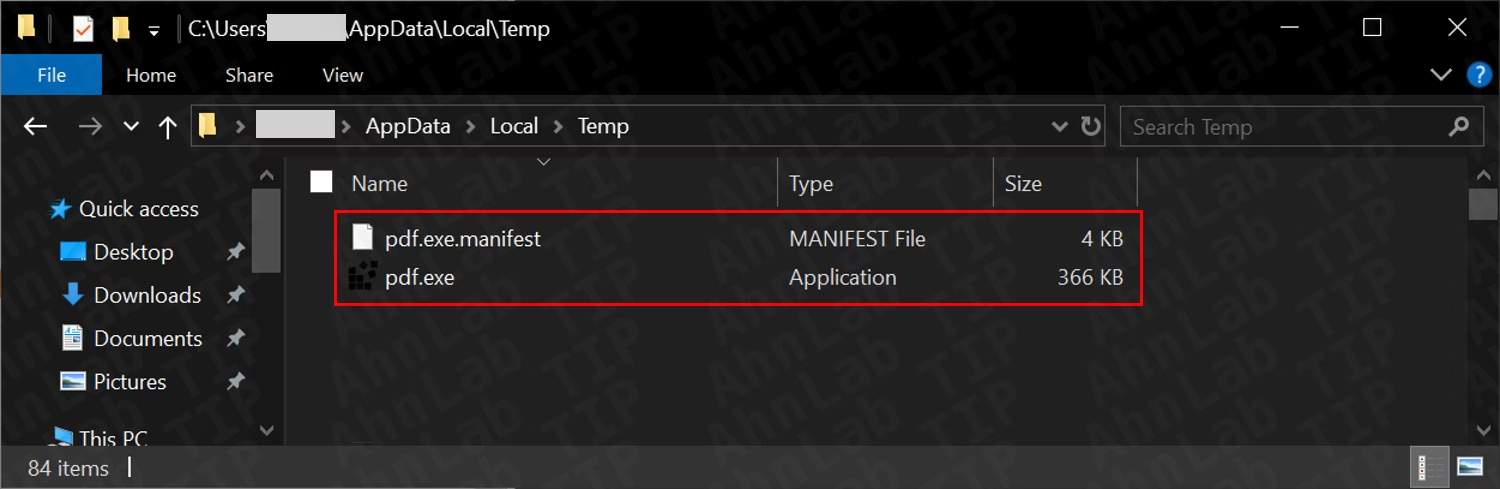
最初の文書であるresume.hwpには、悪意あるOLEデータが含まれています。文書を開くと、Hangulのプロセスがpdf.exeとpdf. exe. manifestmanifestをWindowsの一時ディレクトリに展開します。この際、ユーザーによる追加の操作は必要ありません。
ただし、ASECの説明によると、ファイルが展開されただけでは、その後の感染シーケンスは始まりません。
文書にはresume_{name}.pdfを開くかのように見せかけたハイパーリンクが表示されます。このリンクをクリックすると、VBScriptエディタであるpdf.exeが起動し、悪意あるpdf.exe.manifestスクリプトを処理します。
このスクリプトは一時ディレクトリにlpe{random value}.batという名前のバッチファイルを作成し、次の段階へ進みます。
この違いは攻撃の運用上、重要です。おとりの文書はまず実行可能コンポーネントを配置し、その起動には文書上での操作を必要とします。
ASECはさらに、この実行ファイルとマニフェストの組み合わせが、同様のファイル構成を用いた過去のKimsuky配布事例と共通していることも確認しました。
バッチ、VBS、PowerShellの各スクリプトが順に感染チェーンを構築し、その後Pythonバックドアの展開とQuasar RATのインストールが行われます。
攻撃者はその後Quasar RATを使ってFunhouseランサムウェアを実行します。つまり、リモートアクセス機能が、最初の侵害から暗号化までをつなぐ橋渡し役を担っています。
Funhouseランサムウェアによる攻撃
ASECは、今回のキャンペーンで使われたバッチスクリプトが、Pythonバックドアを配布するKimsukyのLNKキャンペーンに関する過去の分析内容と類似していることを突き止めました。
過去の攻撃では、多層化されたスクリプトとスケジュールされたタスクが使われていました。同グループが配布アーキテクチャ全体を維持しながら、中間の実行段階を繰り返し変更していることがわかります。
今回のQuasarの亜種は、設定情報をdog.dwgに保存しています。2月と6月に確認されたse.dwgに代わるものです。
設定されたVERSION値は1.1.8から4.4.3に上がり、コマンド&コントロール(C2)のエンドポイントは70.36.97[.]236:443に変更されました。
こうした変更にもかかわらず、3つの設定すべてでミューテックス_QQ_XCZ_VCXZが維持されていました。
9月のTAGには、被害企業の識別子に続けて_it1も組み込まれており、キャンペーンの系譜を比較するうえでの手がかりがもう一つ加わっています。
Funhouseは、6月のEndpointサンプルと、.Funhouse拡張子、身代金要求文書How To Restore Your Files.Txt、ランサムウェアのミューテックス、暗号化方式、フッターサイズ、埋め込まれたマーカーの点で一致しています。
どちらも鍵生成にCryptGenRandom、Curve25519、SHA-512を使い、暗号化にはHC-128、72バイトの暗号化フッターを採用しています。
これに対し、2月のEndpointサンプルは.Endpoint拡張子とChaCha20暗号化を使用し、通常モードでのフッターは1,592バイトでした。
ASECによる過去のEndpoint分析では、このファミリーの暗号化の挙動と復旧妨害の手口が記録されており、後の亜種を比較する際の背景情報となっています。
9月の連絡先アドレスは[email protected]に変更され、6月の[email protected]に代わりました。
インフラの入れ替えと合わせて見ると、運用上の識別子は変わったものの、ランサムウェアの中核となる技術的特徴は同等のまま維持されていることがわかります。
受け継がれたこれらの特徴は、関連性のある攻撃チェーンが継続的に更新されているとするASECの評価を裏付けています。
このキャンペーンでは、初期配布の手段が最近多用されていたLNKファイルから、おなじみのHWP形式の履歴書によるおとりへと戻っています。
確認された一連の流れには、一時ディレクトリへの実行ファイルの展開、VbsEditの実行、連鎖するスクリプト、バックドアのインストール、そして最終的なランサムウェアの展開が含まれます。
これらの挙動を、再利用されたQuasarのミューテックスやDWG設定ファイルの痕跡と突き合わせれば、ファイル名や連絡先アドレス、ネットワーク上の指標だけに頼るよりも、持続性のある調査の手がかりが得られます。
IOC(侵害指標)
| 種類 | 指標 |
|---|---|
| MD5 | 17d97e3ee3185d82812a4014444c36f3 |
| MD5 | 327617e977eefd15708568f43140e595 |
| MD5 | 3d802ceaf891ea57ecd7d1d786d96a0d |
| URL | http[:]//daejin[.]makeway2017[.]gethompy[.]com/lib/Cache/adminer/logo[.]php?au=tt |
| URL | http[:]//daejin[.]makeway2017[.]gethompy[.]com/lib/Cache/enter/logo[.]php |
| URL | http[:]//kgbrazing[.]makeway2017[.]gethompy[.]com/skin/board/pym/logo-man[.]php |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)されています(例:[.])。元の形式に戻すのは、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/funhouse-ransomware-attack/