
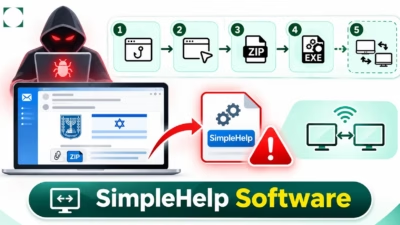
ハッカーがSimpleHelpリモートアクセスソフトをイスラエル税務当局の公式文書に偽装
ハッカーが、イスラエル税務庁(Israel Tax Authority)を装ったフィッシングメールでイスラエルの組織を狙っています。このメールは、税務書類に見せかけたリモートアクセスソフトを送り付けます。 提供された調査によると、このキャンペーンは2026年9月から活動しています。攻撃者は、正規のリモート監視・管理ツ
ハッカーが、イスラエル税務庁(Israel Tax Authority)を装ったフィッシングメールでイスラエルの組織を狙っています。このメールは、税務書類に見せかけたリモートアクセスソフトを送り付けます。 提供された調査によると、このキャンペーンは2026年9月から活動しています。攻撃者は、正規のリモート監視・管理ツ
SOCRadarは、INCおよびThe Gentlemenのランサムウェアアフィリエイトに関連する公開状態のサーバー7台を発見しました。サーバーには、AIとのチャット記録、窃取された認証情報、46件のランサムウェア暗号化ツールのビルドが保存されていました。 SOCRadarのセキュリティ研究者らはこのほど、INCラン
INCおよびThe Gentlemenと関連するランサムウェアのアフィリエイトが、運用サーバーを公開状態のまま放置し、侵入エコシステムの全容を露呈させました。 調査は2026年9月下旬、45.227.254[.]43で見つかった公開ディレクトリから始まりました。 設定ファイルや認証情報をたどった結果、研究者は攻撃者の
PaperCut Softwareは進行中の攻撃キャンペーンに関する最新のアップデートで、インターネットに公開されたPaperCut Application Serverを標的とする脅威アクターが、正規のリモートアクセスソフトウェアを密かにインストールしていることを明らかにしました。 リモートアクセ
eSecurity Planet のコンテンツおよび製品の推奨は、編集上独立して行われています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 攻撃者たちは、正規のITサポートソフトウェアをリモートアクセスの経路として悪用するようになっています。RMMツールは

Microsoft Threat Intelligenceは、金銭目的の脅威アクターStorm-1175によるものとされる新たなランサムウェアキャンペーンを確認しました。同グループは2026年8月2日から、これまで未報告だったランサムウェア「StormEncryptor」の展開を開始しています。 今回の攻撃活動は、S
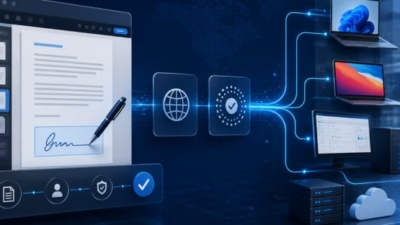
eSecurity Planet のコンテンツおよび製品推奨は編集面で独立しています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら フィッシングキャンペーンは、従来型のマルウェアから離れ、信頼された業務アプリケーションや正規のITツールを悪用する方向へと傾きつつ
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、SimpleHelp製リモートサポートソフトウェアに影響する深刻な認証バイパス脆弱性を、既知の悪用された脆弱性(KEV)カタログに追加し、実際の攻撃での悪用を公式に確認しました。 この脆弱性はCVE-2026-48558として追跡されており、2026年6月
研究者らが、AIアシスタントのトークンなど機密情報の窃取に使われる未知のマルウェアサンプルを2種類発見しました。 リモートサポート製品「SimpleHelp」に存在する重大な脆弱性が、情報窃取型を含む未知のマルウェアを展開する攻撃に悪用されています。 このマルウェアは、クラウドプラットフォーム、
SimpleHelpのリモート監視・管理(RMM)ソフトウェアに存在する重大な認証バイパス脆弱性が悪用されました。攻撃者はログイントークンを偽造して管理対象ネットワークを掌握したうえ、これまで未確認だった2つのマルウェアファミリを配布していたことが明らかになりました。 セキュリティ企業Blackpoint Cyberの
すべての記事を読み込みました