
SLEEPWALKERバックドア、ESETエージェント内部に潜伏しネットワークトリガーでのみ起動
SLEEPWALKERは、特殊な細工が施されたネットワークパケットを受信するまで休眠状態を維持するよう設計された、新たに確認されたパッシブ型のWindowsバックドアです。 コマンド&コントロール(C2)サーバーへ定期的に接続する一般的なバックドアとは異なり、SLEEPWALKERは固定のC2ドメイン、IPアドレス、
SLEEPWALKERは、特殊な細工が施されたネットワークパケットを受信するまで休眠状態を維持するよう設計された、新たに確認されたパッシブ型のWindowsバックドアです。 コマンド&コントロール(C2)サーバーへ定期的に接続する一般的なバックドアとは異なり、SLEEPWALKERは固定のC2ドメイン、IPアドレス、
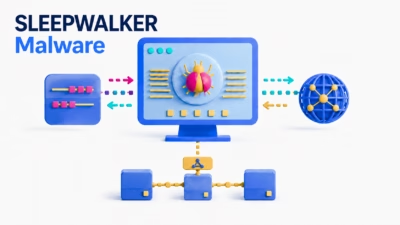
新たに解析されたWindows向けバックドア「SLEEPWALKER」は、従来型のビーコン通信に基づく検知手法を回避するよう設計された、パッシブ型のC2(コマンド&コントロール)モデルを採用しています。 生パケットによるアクティベーション、DNSベースのタスク配信への対応、VMware VMCI通信、名前付きパイプ機
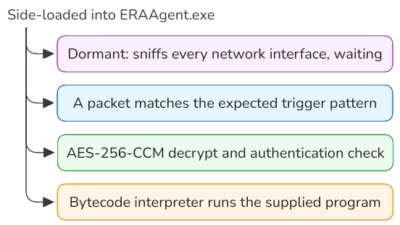
SLEEPWALKERと名付けられた新たに確認されたWindows向けバックドアは、パッシブなネットワーク監視、DLLサイドローディング、暗号化されたバイトコードを組み合わせ、攻撃者が精密に作成したトリガーパケットを送信するまで休眠状態を維持します。 このマルウェアは従来型のコマンド&コントロールサーバーにビーコン通
マルウェアは、必ずしも攻撃者のサーバーと通信しなくても、攻撃者の制御下に留まることができます。研究者のDominic Reichel氏は、特別に細工されたネットワークパケットをメモリ上で静かに待ち受ける、これまで知られていなかったWindowsバックドア「Sleepwalker」を発見しました。こ
研究者のDominik Reichel氏が発見したSLEEPWALKERは、ESETのエージェントを装うステルス型マルウェアインプラント悪意のあるコードは一切含まれておらず、細工されたネットワーク信号を受信して初めて活動を始める特定の標的を狙う国家関与のプロジェクトである可能性が高いが、活発なキャンペーンは今のと
人気記事