
GitHub公開リポジトリで稼働中の認証情報54万3,699件が漏えい、研究者が確認
セキュリティ研究者は、GitHubの公開リポジトリに露出したにもかかわらず、現在も有効なままの固有の認証情報を543,699件特定しました。シークレットがソースコードに含まれてしまった後、それを無効化できていないという問題が根強く残っていることが浮き彫りになりました。Securityawareness trainin
セキュリティ研究者は、GitHubの公開リポジトリに露出したにもかかわらず、現在も有効なままの固有の認証情報を543,699件特定しました。シークレットがソースコードに含まれてしまった後、それを無効化できていないという問題が根強く残っていることが浮き彫りになりました。Securityawareness trainin
Truffle Securityは、GitHubの公開リポジトリで、有効な状態のまま露出している固有の認証情報が50万件超にのぼることを明らかにしました。 同社は2025年8月、2億2,400万件のGitHub公開リポジトリをスキャンし、合計1,103,438件の認証情報が露出していることを突き止めました。 その後、
2026年7月に研究者が検証したところ、GitHubの公開リポジトリで露出していた54万3,000件を超える認証情報が、依然として有効な状態でした。流出したシークレットの検出と失効の間に、深刻な溝が残っていることが浮き彫りになりました。 Truffle Securityは、2億2,450万件の公開リポジトリのスナップ
GitHubの公開リポジトリで露出していた認証情報のうち、54万3000件超が7月の時点でも有効なままでした。GitHubは機密データの誤流出を防ぐ対策を講じていますが、それでも被害は後を絶ちません。 2億2400万件のリポジトリと580億件超のファイルをスキャンしたデータによると、固有の認証情報が公開状態のまま放置
Truffle Securityは、TruffleHog Enterpriseの新機能となるTruffleHog AWS Analyzeを発表しました。TruffleHog AWS Analyzeは、発見したAWS認証情報にエンリッチメントを施し、権限やアクセスレベルを可視化します。これにより、セキュ
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳しくはこちら 研究者らが、今も有効に機能する流出済みのAWSアクセスキーを数千件発見しました。その中には、企業アカウン
セキュリティ研究者によると、2022年8月から2026年8月の間に流出した9,300件を超えるAWSキーが依然として有効な状態にあり、その中には完全な管理者権限を持つものも数百件含まれているといいます。 Truffle Securityは、Gitの履歴、Hugging Faceのデータセット、Dockerイメー
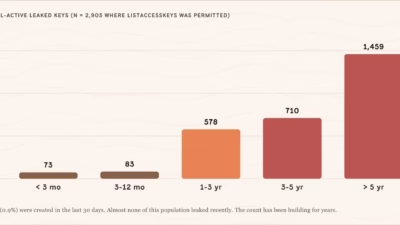
大規模な調査により、公開状態で漏洩したAWSアクセスキー768件が現在も有効であり、企業のクラウド環境に対するフル管理者権限を保持していることが明らかになりました。これはアカウント乗っ取り、データ窃取、インフラの悪用、そしてクラウド請求詐欺につながる深刻なリスクをはらんでいます。 これらの認証情報には、ルートアクセス
新たに特定された768件のアクティブかつ公開状態にあったAWSアクセスキーにより、攻撃者が企業のクラウドアカウントを完全に管理者権限で掌握できる状態にあったことが判明しました。 これらの認証情報には、ルートアクセスキー526件と、AWSのAdministratorAccess権限を付与されたIAMユーザーキー242件
2022年8月から2026年8月にかけて公開状態で流出したAmazon Web Services(AWS)のアクセスキーのうち、9,300件以上が今なお有効なまま存在しています。 Truffle Securityはこの流出状況を過去4年間にわたって追跡調査しており、流出したキーのうち817件が企業に紐づくものであり、