
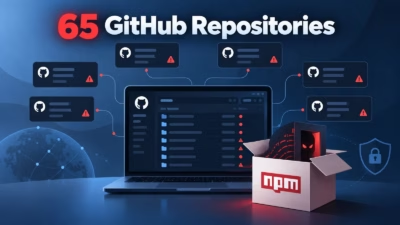
ハッカーがGitHubリポジトリ65件を侵害、隠しバックドアでnpmパッケージを汚染
脅威アクターが、npmのTrusted Publishing機能を悪用し、正規パッケージを通じてステルス性の高いバックドアを配布するソフトウェアサプライチェーン攻撃キャンペーンにおいて、少なくとも65件の公開GitHubリポジトリを侵害していたことが判明しました。 悪用された悪性パッケージは、MCP関連のnpmパッケ
脅威アクターが、npmのTrusted Publishing機能を悪用し、正規パッケージを通じてステルス性の高いバックドアを配布するソフトウェアサプライチェーン攻撃キャンペーンにおいて、少なくとも65件の公開GitHubリポジトリを侵害していたことが判明しました。 悪用された悪性パッケージは、MCP関連のnpmパッケ
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ

Microsoftは、.NET開発者向けパッケージリポジトリであるNuGetのセキュリティを強化するため、2026年8月17日より新規発行するNuGet.org APIキーの有効期限を365日から30日に短縮します。8月17日より前に作成されたAPIキーは11月1日まで有効で、それ以降開発者は新しいキ
GitHubはパッケージ公開のセキュリティ向上のため、2要素認証(2FA)を義務...
最近のNPMエコシステムを標的としたサプライチェーン攻撃を受け、GitHubはN...
GitHubは今週、広範な被害をもたらした一連の攻撃を受け、より安全なNPMサプ...