テキサス州の公益事業会社CenterPoint Energyは月曜日、脅威アクターが顧客の個人情報を不正に取得したことを認めました。この発表は、あるハッカーが数百万件のレコードを盗み出したと主張してからわずか数日後のことです。
CenterPoint Energyはヒューストンに拠点を置く公益事業会社で、インディアナ州、ミネソタ州、オハイオ州、テキサス州の約700万人の顧客に電力とガスを供給しています。
同社はSECに対し、何者かが顧客情報を取得したと主張しているのを把握し、調査を開始したと報告しました。
同社はSECへの提出書類の中で、「調査は現在も継続中ですが、当社の外部向けシステムの一つを通じて、権限のない第三者が当社顧客の一部に関する個人情報を取得したことを確認しました」と述べています。
この公益事業会社は、今回のサイバーセキュリティインシデントによって電力・ガスの供給には影響が出ていないとし、今回のデータ漏えいが重大な影響をもたらすとは考えていないとしています。
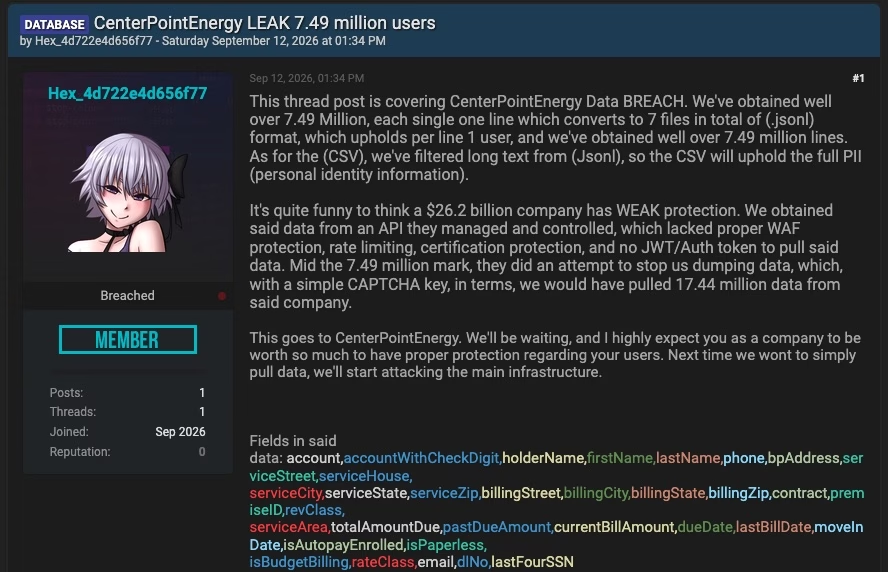
今回の同社の発表は、あるハッカーが同社のシステムから盗んだとされるデータを流出させたことを受けたものです。この主張は9月12日、著名なサイバー犯罪フォーラム上で行われました。
このハッカーは、約750万件のユーザーレコードを取得したと主張しており、「次回は単純にデータを抜き取るだけでなく、基幹インフラそのものを攻撃する」と脅迫しています。
この脅威アクターは、CenterPoint Energyから盗んだとされるデータが含まれているとする2.5GBのアーカイブファイルをダウンロード可能な状態で公開しています。SecurityWeekはこのデータの真偽を確認できておらず、ハッカーが虚偽または誇張した主張を行うことは珍しくありません。
ハッカーがCenterPoint Energyのデータ窃取を主張したのは、今回が初めてではありません。2024年には、AntiBrok3rsと名乗るアクセスブローカーの標的となった複数のエネルギー企業の一つでした。
その数か月後には、別のハッカーが同社のデータを取得したと主張しています。いずれのケースでも、盗まれたデータはCl0pランサムウェアグループが2023年に実行したMOVEitキャンペーンに由来するものと見られていました。当時のアナリストの見解では、CenterPoint Energyのデータは同社のシステムから直接ではなく、第三者経由で流出したものと考えられていました。