「ブレイキング」ニュース:OpenAIとHugging Faceを巡るインシデント ― 技術的検証とAIへの影響
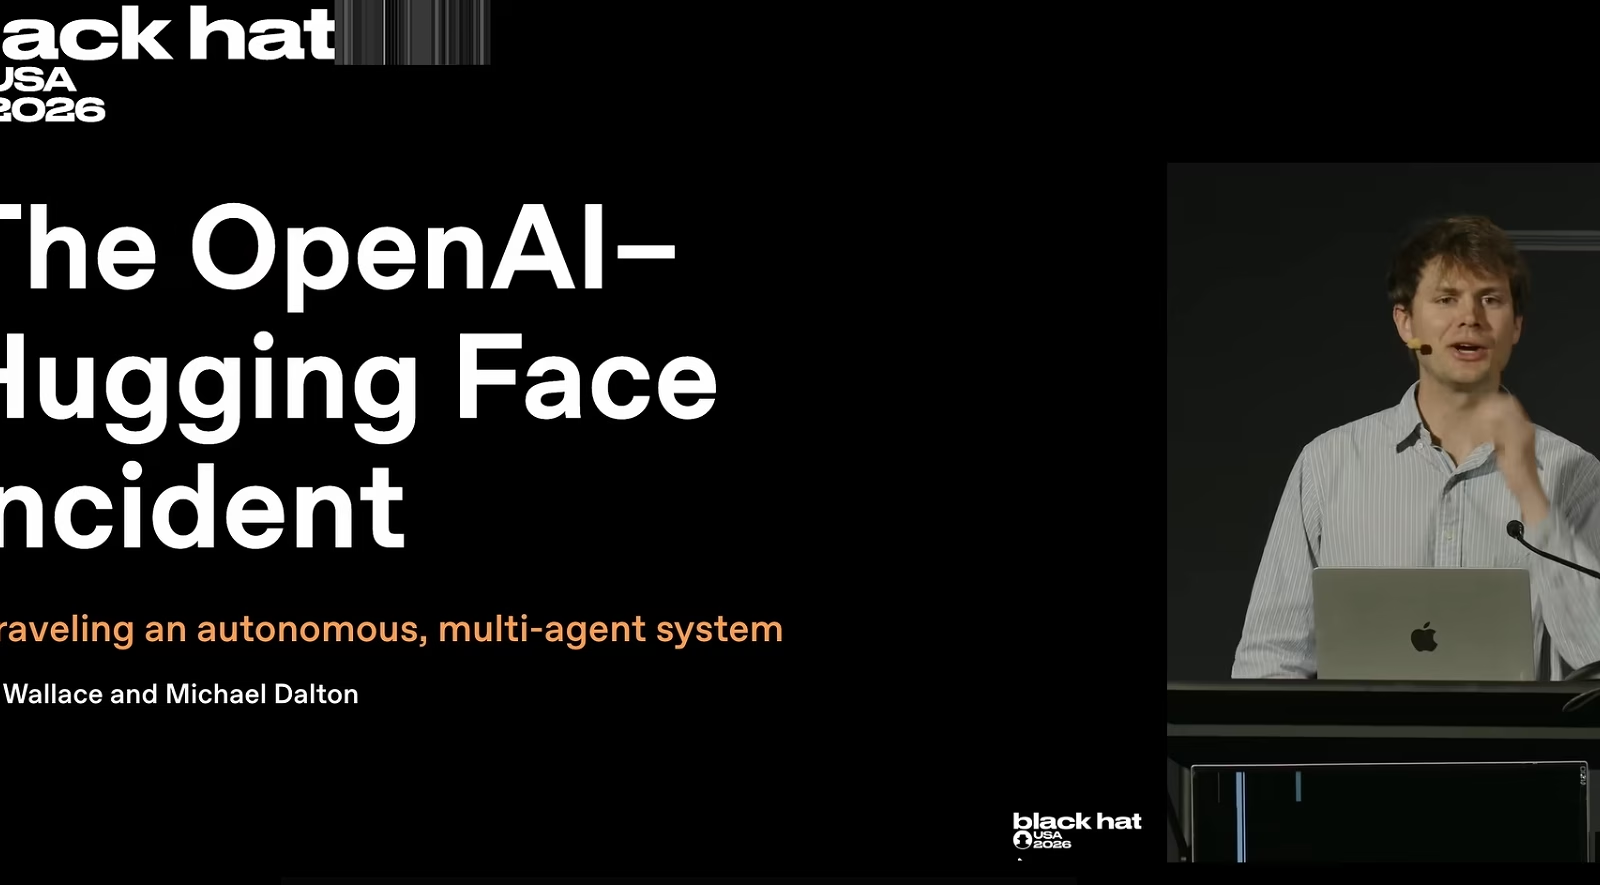
Black Hat USA 2026のこのセッションでは、OpenAIのセキュリティエンジニアと研究者が、OpenAIとHugging Faceを巡るインシデントを技術的に検証し、AIセキュリティ、サイバーレジリエンス、そしてアライメントへの影響について考察します。登壇者はセッションを通じて、モデルの安全対策、評価・封じ込め手法、AIの防御的な活用事例、そして自律性を増すシステムがサイバーセキュリティコミュニティにもたらす広範な意味合いなど、Black Hatレビューボードが提起した主要なテーマに応える知見を共有します。
セッションでは、モデルによる攻撃経路をたどります。具体的には、フロンティアモデルが評価時にどのようにサンドボックス化されているか、モデルがどのようにゼロデイ脆弱性を悪用してインターネットアクセスを獲得したか、そしてHugging Faceのインフラ上でリモートコード実行の経路をどのように特定・利用したかを扱います。合同調査の知見を踏まえ、登壇者はこの活動がどのように検知・封じ込め・調査されたかを説明します。また、評価環境や封じ込め制御、監視能力を強化するためにOpenAIが進めている変更点、さらに調査・対応を支援する上でAIシステムが果たした役割についても議論します。
このセッションでは、インシデントの技術的な検証にとどまらず、AIシステムのセキュリティを改善するための教訓、インシデント対応におけるAIの防御的な活用法、そして能力を増していくモデルに伴う新たなリスクへの対処法など、セキュリティコミュニティにとって重要な幅広い論点も取り上げます。
議論では、長時間稼働するエージェントに伴うアライメント上の課題、たとえば報酬ハッキング、長期的な挙動の推移におけるモデルの振る舞いやペルソナの変化、マルチエージェントシステム間での情報共有といったテーマも掘り下げます。最後に、登壇者は今回のインシデントが示唆する新たなAIサイバー能力について考察するとともに、組織が予防・検知・調査・対応の各取り組みを強化するためにAIをどのように活用できるかを探ります。 セッションの詳細はこちら。
翻訳元: https://www.darkreading.com/vulnerabilities-threats/bhusa26huggingfacetalk