上院の2つの委員会を率いる議員が、大規模なサケ・タイフーン作戦が公になってから約2年を経て、通信業界向けのサイバーセキュリティ基準を整備するための法案を提出しました。
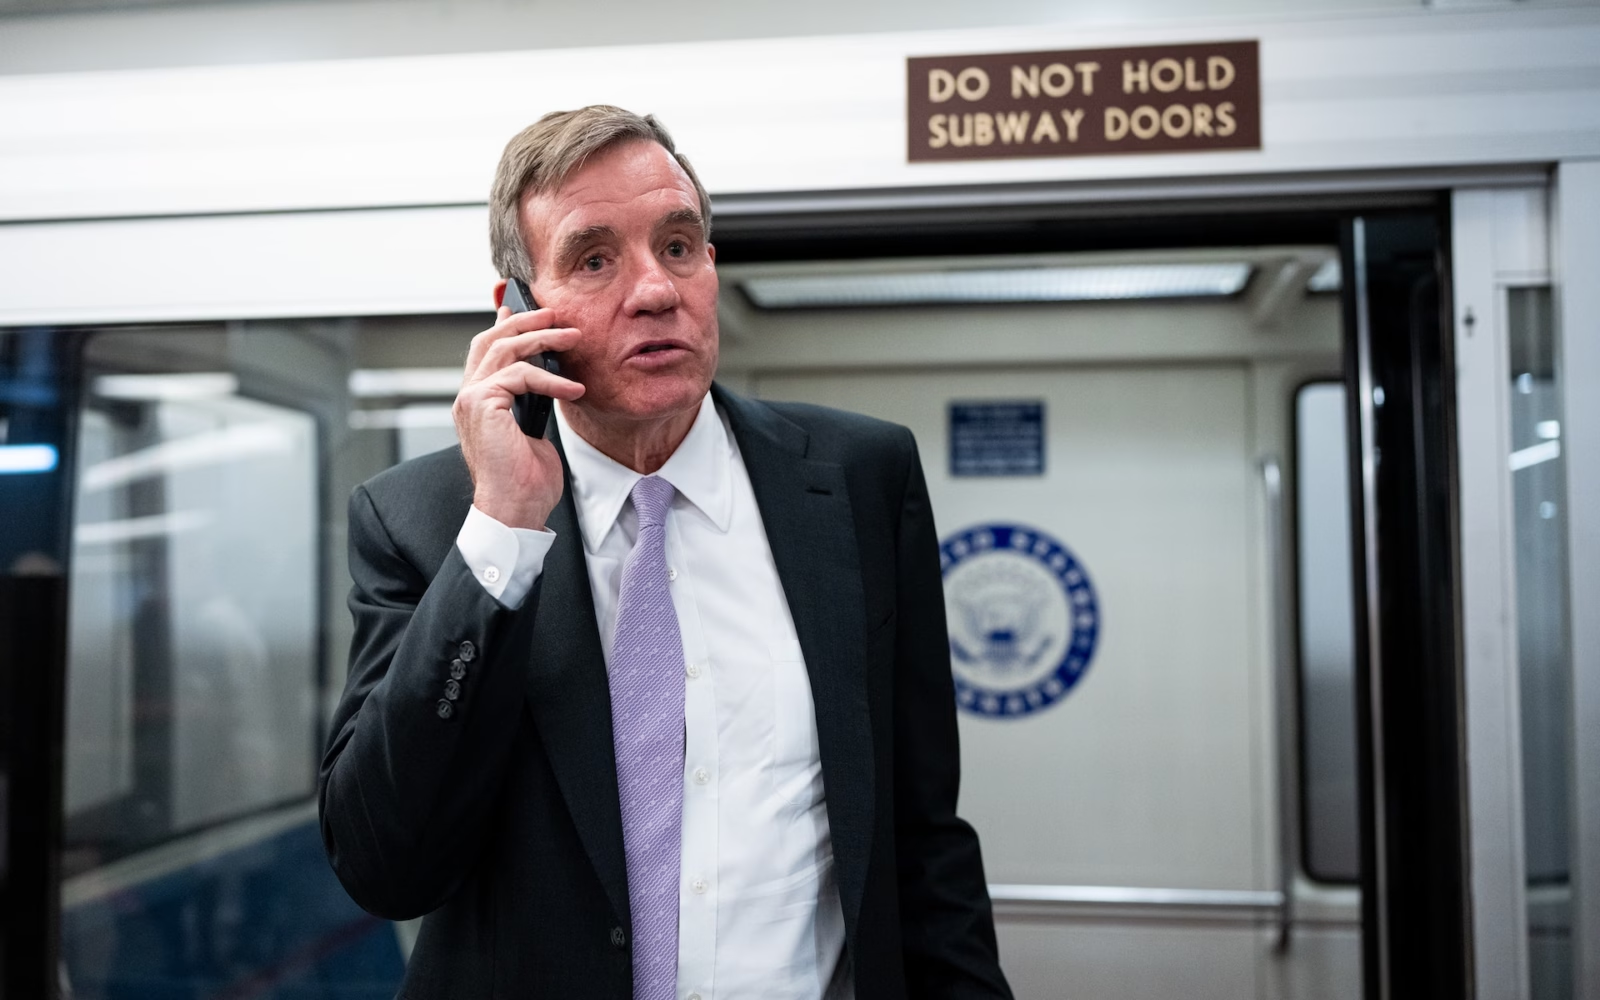
CyberScoopが最初に報じたところによると、上院情報委員会の筆頭民主党議員であるバージニア州選出のマーク・ワーナー上院議員と、上院商業・科学・運輸委員会の共和党委員長であるテキサス州選出のテッド・クルーズ上院議員が、通信サイバーセキュリティ・レジリエンス法案を提出します。
「サケ・タイフーンによる侵入は、わが国の歴史上最悪の通信ハッキング事件であり、重要インフラがいかに脆弱であるかを示しましたが、それは決して仕方のないことではありません」とワーナー氏は述べています。「通信企業がサイバーセキュリティのベストプラクティスを採用すれば、私たちのネットワークはより強靭になります。この超党派法案は、わが国を守り、米国民が日々頼りにしている通信ネットワークを強化するための良い第一歩です」
連邦政府当局者は、大手通信キャリアを攻撃し大統領選挙陣営や候補者からデータを盗み出した「無差別的」なスパイ活動の実行主体とされる中国のハッカー集団サケ・タイフーンが、現在もなお脅威であり続けていると繰り返し警告してきました。
しかし一部のサイバーセキュリティ当局者は、こうした攻撃に対する世間の無関心が、通信セキュリティに関する規則制定の勢いをそいでいると懸念しています。ある事例では、トランプ政権がこうした規則を撤回しています。
ワーナー・クルーズ両氏による法案は、政府と業界が共同で策定する自主的な措置によって通信セキュリティを改善するというアプローチを取っています。
「海外の敵対勢力は、米国の通信ネットワークを標的とする動きを強めています。これを防御するには、進化する脅威に対応し続けるアプローチが必要です」とクルーズ氏は述べています。「この現実的な法案は、すぐに時代遅れとなる硬直的な連邦の義務規定を課すのではなく、政府と業界を結びつけ、通信業界に特化した自主的なサイバーセキュリティのベストプラクティスを策定するものです」
この法案では、国家電気通信情報庁(NTIA)内に通信サイバーセキュリティ作業部会を設置し、通信キャリア、サプライヤー、専門家、そして関係する政府機関を一堂に集めることになります。
この作業部会は、法案成立から18か月以内に業界全体で共有される自主的なベストプラクティスを策定し、2年ごと、あるいは重大なインシデント発生後に見直しを行います。
このベストプラクティスは、法案によれば「サイバーセキュリティのインシデントや脆弱性の特定、対応、低減、予防、および是正のみに焦点を当てる」ものであり、既存の連邦サイバーセキュリティ・リスク管理フレームワークと整合させるとしています。
作業部会はまた、企業が任意で利用できる、独立した第三者評価機関による自主的な認証プロセスも創設します。
法案の概要によれば、現在「欠けているもの」は、「その専門知識を結集し、脅威や技術の変化に応じて進化させることができる、通信業界に特化した共通のベストプラクティス集」だとしています。「セキュリティ開発や脅威情報共有について業界が持つ知見を土台に、この法案は政府と民間セクターという関係者を一堂に集め、ネットワークを守るための効果的な技術や手法を策定・維持していくものです」
翻訳元: https://cyberscoop.com/senate-telecom-cybersecurity-resilience-act-salt-typhoon/