ほとんどの環境では、ネイティブのKMSが最適な出発点です。AWS KMS、Azure Key Vault、Google Cloud KMSはいずれも従量課金制で、各クラウドとの統合が深く、料金も公開されています。
保存時・転送時のクラウドストレージ暗号化を確実に実施することは、機密資産の不正な露出を防ぐうえで不可欠です。
マルチクラウドでの鍵の保管やデータ主権が課題になる場合は、Thales CipherTrustが最良のエンタープライズ向け鍵管理プラットフォームです。
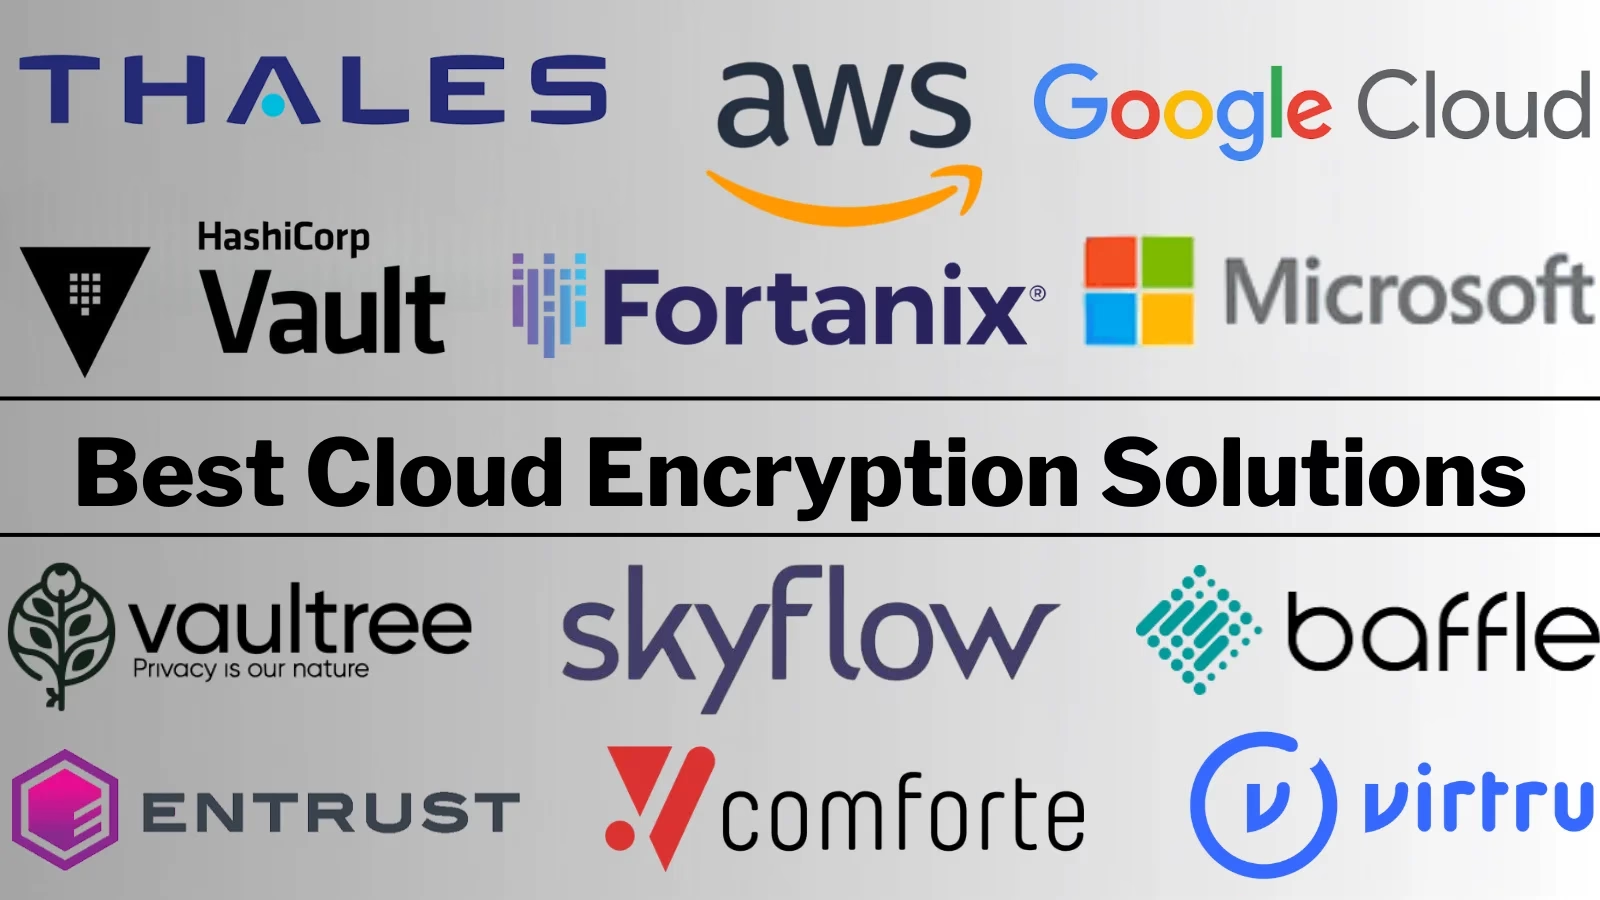
本稿では、インフラ向けKMS、エンタープライズ向け鍵保管、データレイヤーの新興ソリューションまで、優れたクラウド暗号化ソリューション12製品を比較します。2026年の購入担当者が押さえておくべき料金体系と、確認すべき注意点もあわせて紹介します。
結論早見表:クラウド暗号化のベストチョイス
• ネイティブ(AWS)の最適解:AWS KMS。普及度が高く、従量課金の料金が公開されており、XKSによる鍵保管の道筋もあります
• ネイティブ(Azure)の最適解:Azure Key Vault。Entraによるアクセス管理に対応し、Managed HSMティアも用意されています
• ネイティブ(GCP)の最適解:Google Cloud KMS。EKMによる外部鍵保管で業界をリードしています
• エンタープライズ向け鍵保管の最適解:Thales CipherTrust。マルチクラウド対応のBYOK/HYOKとHSMルートを備えています
• 最新型の鍵保管プラットフォームの最適解:Fortanix。コンフィデンシャルコンピューティングを活用したDSMです
• データプライバシー層の最適解:Skyflow。PII保管庫をAPIとして提供します
| 製品 | 最適な用途 | 際立った機能 | 料金体系 | 編集部評価* |
| AWS KMS | AWS環境 | XKS外部鍵 | 従量課金(公開) | 4.6/5 |
| Azure Key Vault | Azure環境 | Managed HSMティア | 従量課金(公開) | 4.6/5 |
| Google Cloud KMS | GCP環境 | EKMによるデータ主権 | 従量課金(公開) | 4.6/5 |
| Thales CipherTrust | エンタープライズ向け鍵保管 | HYOK + Luna HSM | 見積もり | 4.5/5 |
| Fortanix | 最新型の集中KMS | エンクレーブで保護される鍵 | SaaS/見積もり | 4.4/5 |
| HashiCorp Vault | エンジニア主導の環境 | Encryption-as-a-Service | OSS + エンタープライズ | 4.4/5 |
| Entrust | HSM/PKIが必須の環境 | nShieldルート | 見積もり | 4.2/5 |
| Skyflow | PII中心のアプリ | データプライバシー保管庫API | 従量課金/見積もり | 4.2/5 |
| comforte | 決済・規制対象データ | フォーマット保持暗号化 | 見積もり | 4.1/5 |
| Baffle | データベースのフィールド | ノーコードのフィールド暗号化 | DB単位/見積もり | 4.1/5 |
| Virtru | 共有コンテンツ | TDFポリシー暗号化 | ユーザー単位(公開) | 4.0/5 |
| Vaultree | 動向ウォッチ | 使用中暗号化への野心的な取り組み | 見積もり [VERIFY] | N/R |
*評価は編集部による調査ベースのスコアです。Vaultreeは現況の確認が済んでいないため、評価していません。
評価方法
調査に基づく構造化評価を実施しました。ベンダーのドキュメント、公開されている料金、標準規格への準拠の主張(FIPS認証、TDF)、実務担当者のフィードバックを参照しています。ラボでの検証は行っておらず、ベンダーからの影響も受けていません。
評価基準は次の5点です。鍵保管モデル(誰が技術的に復号できるか)、統合の深さ、料金の透明性(ネイティブKMSは公開、プラットフォーム製品は見積もり制)、標準規格への対応状況(FIPS 140-3、外部鍵プロトコル)、ベンダーの存続可能性です。暗号化では、サポートが途絶えたツールが他のどのカテゴリよりも深刻な事態を招きます。そのため、初期段階の製品には、確認すべき注意点を明記しています。
2026年のクラウド暗号化ソリューション best 12
1. AWS KMS — AWS環境に最適
最適な用途:導入初日からのすべてのAWSテナント。
エンベロープ暗号化がほぼすべてのAWSサービスに組み込まれています。自動ローテーション付きのカスタマー管理キーを利用でき、鍵の保管をAmazonの外に完全に移す必要がある場合は、External Key Store(XKS)という選択肢もあります。
ワークロードの保護では、S3やコンピューティングのパイプライン全体でアクセスを統制するため、AWS Key Management Service(AWS KMS)のキー操作とIAMロールを設定するのが一般的です。
主な機能:– サービス全体でのエンベロープ暗号化 – 自動ローテーション付きCMK – XKS(自己管理鍵)対応 – マルチリージョンキー – CloudTrailによる鍵使用ログ
長所:普及度の高さ、従量課金の料金が公開されていること、データ主権への道筋が組み込まれていること。
短所:XKSを使わない限り、鍵の保管はAWS内に限られます。ガバナンスがないと鍵が乱立します。
料金:キー単位およびリクエスト単位の従量課金レートが公開されています。
際立った強み:デフォルトでありながら実際に優れており、鍵保管の出口も文書化されています。
2. Azure Key Vault — Azure環境に最適
最適な用途:すべてのAzureテナント。
キー、シークレット、証明書をEntraのRBACで一元管理でき、料金は操作単位です。保証要件が高まった場合には、Managed HSMティア(FIPS 140-2 Level 3認証取得済み)も選べます。
Azure Key Vaultによるシークレット管理とRBACアクセス制御を導入すれば、開発者が機密性の高いAPIキーや接続文字列を公開アプリ設定に誤ってハードコードする事態を防げます。
主な機能:– キー/シークレット/証明書の統合管理 – Entraによるアクセス管理 – Managed HSMティア – パージ保護 – ローテーションポリシー
長所:ネイティブ統合、料金の公開、必要に応じて利用できるHSM。
短所:Azure内に限定されます。命名規則を徹底しないとVaultが乱立します。
料金:操作単位の料金が公開されています。Managed HSMは時間課金です。
際立った強み:ID主導の鍵保管です。アクセスは共有シークレットではなく、Entraのポリシーで制御します。
3. Google Cloud KMS — GCP環境(およびデータ主権)に最適
最適な用途:GCPテナント、そしてデータ主権を重視するあらゆるアーキテクト。
Cloud KMS/HSMのティアに加え、市場で最も充実した外部鍵保管の仕組みを備えています。Cloud EKMは鍵をGoogleの物理的な外部に置き、Key Access Justificationsによって、復号が行われるたびにその理由を記録します。
顧客管理の暗号鍵(CMEK)とCloud KMSの権限を厳格に設定しておけば、攻撃者がログ用の鍵を改ざんして監査証跡を回避する事態を防げます。
主な機能:– KMS/HSM/EKMの各ティア – 外部鍵保管(EKM) – GCPサービス全体でのCMEK – Key Access Justifications – 従量課金の料金公開
長所:EKMでの優位性、明快な料金、理由の記録機能。
短所:GCP内に限定されます。EKMのレイテンシーと可用性のトレードオフは、設計段階で考慮する必要があります。
料金:キー単位・操作単位の料金が公開されています。
際立った強み:「プロバイダーは復号できるのか」という問いに、最も明確な文書化された答えを示します。EKMを使えば、検証可能な形で「できない」と言えます。
4. Thales CipherTrust — エンタープライズ向け鍵保管の最適解
最適な用途:データ主権や規制当局からの要求に直面するマルチクラウド企業。
クラウドとオンプレミスをまたいだ鍵のライフサイクル一元管理、BYOK/HYOK、トークナイゼーション、FIPS認証取得済みのLuna HSMルートを提供します。ハードウェアベースのキーストアや暗号セキュリティモジュールと暗号技術の設計思想を共有しており、コンプライアンス担当者が一目で評価できる鍵保管の深さを実現しています。
Websitesecurity audit
主な機能:– マルチクラウドの鍵ライフサイクル管理 – BYOK/HYOK/BYOEモデル – トークナイゼーションとデータディスカバリー – Luna HSMとの統合 – 職務分掌の制御
長所:鍵保管の基準となる存在であり、規制当局への対応にも通じています。
短所:エンタープライズ向けで規模が大きく、見積もり制の料金です。マルチクラウドの課題が生じる前に導入するのは時期尚早です。
料金:見積もり制(プラットフォーム/アプライアンス/SaaSの組み合わせ)。
際立った強み:「誰が鍵を握るのか」が法的な問題になったとき、用意された答えとなります。
5. Fortanix — 最新型の鍵保管プラットフォームの最適解
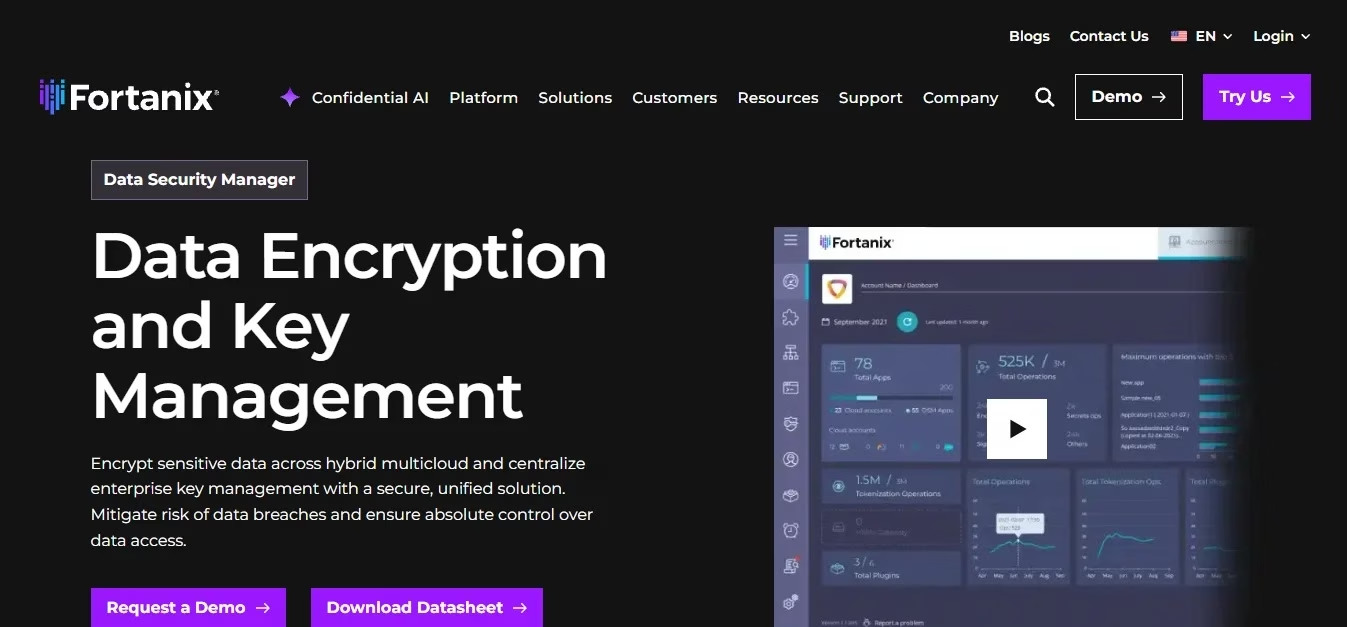
最適な用途:コンフィデンシャルコンピューティングによる保証を備えた、集中型の鍵管理。
DSMはKMS、HSM、シークレット管理、トークナイゼーションを統合し、ハードウェアで隔離された信頼実行環境(TEE)とコンフィデンシャルコンピューティングのエンクレーブ内で動作します。鍵は使用中も保護されます。SaaSを第一に提供しており、アプライアンスの導入に消極的なチームにも適しています。
主な機能:– 統合DSM(KMS+HSM+シークレット管理) – エンクレーブで保護された鍵操作 – マルチクラウド対応のBYOK – トークナイゼーション – SaaSまたはオンプレミスでの提供
長所:実行時の鍵保護、導入しやすさ。
短所:エンクレーブのエコシステムに依存します。Thalesに比べて導入規模が小さめです。
料金:SaaSのティア/見積もり。
際立った強み:鍵が使用中でも保護され続けます。これがエンクレーブならではの違いです。
Image ALT: エンクレーブで保護された鍵操作を表示するFortanix Data Security Managerのダッシュボード
6. HashiCorp Vault — エンジニア主導の環境に最適
最適な用途:暗号化とシークレット管理をコードで扱いたいチーム。
transitエンジンがEncryption-as-a-Serviceを実現します。ダイナミックシークレットは、マシン認証情報の管理における事実上の標準です。コアはOSSで、エンタープライズ向けにはHA/HSMのティアもあります。チームは上流のセキュリティアドバイザリを継続的に確認し、TerraformやクラウドプロバイダーにまたがるVaultのHashiCorp Vault認証バイパスの脆弱性にパッチを適用する必要があります。
主な機能:– Encryption-as-a-Service(transit) – ダイナミックシークレット – KMIP/クラウドKMSの仲介 – OSSコア + エンタープライズティア – 膨大な連携エコシステム
長所:OSSという土台、開発者からの支持、柔軟性。
短所:自前運用の負荷がかかります。IBM傘下となった今後のライセンス動向にも注意が必要です。
料金:OSSは無料。エンタープライズ/HCPはサブスクリプション。
際立った強み:プラットフォームチームが使い慣れたAPIで、暗号化を利用できます。
7. Entrust — HSM/PKIが必須の環境に最適
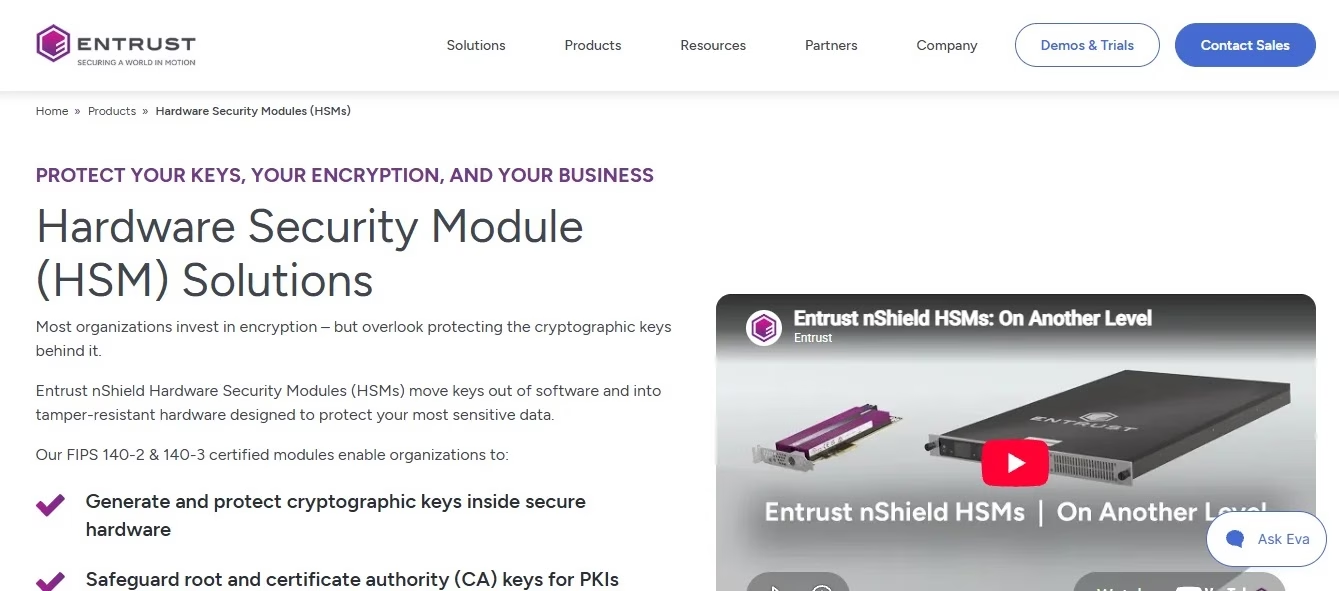
最適な用途:コンプライアンス要件でハードウェアルートが明記されている環境。
nShield HSMが高保証の鍵の基盤となります。KeyControlはクラウドのBYOKを管理し、署名処理の多いワークロード向けにPKIとも統合できます。ハードウェア時代から培われた信頼性の設計思想は、厳格なハードウェア証明を求める要件に対して、ハードウェアセキュリティモジュール(HSM)と公開鍵基盤(PKI)を活用しています。
主な機能:– nShield FIPS HSM – KeyControl KMS/BYOK – PKI/署名との統合 – コンプライアンス支援ツール – ハイブリッド展開
長所:HSM/PKIでの実績、要件への適合性。
短所:開発者への訴求力は限定的です。運用にはハードウェア時代の色合いが残ります。
料金:見積もり制(アプライアンス + サブスクリプション)。
際立った強み:監査人にHSMのシリアル番号を求められても、すぐに提示できます。
8. Skyflow — データプライバシー保管庫の最適解
最適な用途:PIIをAPIの背後に隔離したいプロダクトチーム。
データプライバシー保管庫です。機密フィールドはSkyflowの隔離されたストアに保管され、アプリケーションにはトークンとポリシーで制御されたアクセス手段が提供されます。データディスカバリー、分類、DLPポリシーとも連携し、フィンテックやヘルスケアの開発者向けに、PIIのアーキテクチャをサービスとして普及させています。
主な機能:– PII向けのAPI型保管庫 – トークナイゼーションとデトークナイゼーションのポリシー – データレジデンシーのオプション – きめ細かなガバナンス – フィンテック/ヘルスケア向けテンプレート
長所:PIIのアーキテクチャを大幅に簡素化できること、データレジデンシーへの対応。
短所:アーキテクチャ面での覚悟が必要です(データが保管庫内に置かれます)。エンタープライズ規模では、新興ベンダーとしての慎重な調査が求められます。
料金:従量課金/見積もり。
際立った強み:PIIをデータベースに置かないことで、PIIの問題そのものを取り除きます。
9. comforte — 決済・規制対象のデータストリームに最適
最適な用途:決済データや規制対象データを大規模にトークン化する企業。
決済分野での豊富な実績を持つ、フォーマット保持暗号化とトークナイゼーションを提供します。元のフォーマットを前提とするパイプラインやレガシーシステムを流れるデータを保護し、トランザクションAPI全体でPCI DSSへの準拠とトークナイゼーションの標準を満たせます。
主な機能:– フォーマット保持暗号化 – 保管庫不要のトークナイゼーション – 決済規模に耐える性能 – パイプライン/ストリーミングとの統合 – PCIスコープの縮小
長所:FPEの深い知見、PCIスコープの縮小、レガシーとの互換性。
短所:専門領域に特化しています。見積もり制で、開発者によるセルフサービスには向きません。
料金:見積もり制。
際立った強み:フォーマットを前提とする下流のシステムを壊さずに、データを保護します。
10. Baffle — データベースのフィールドに最適
最適な用途:アプリを書き換えずに、規制対象のカラムを暗号化したい場合。
プロキシ方式で、データベースやパイプラインのフィールド単位の暗号化・トークナイゼーションを行います。クエリは引き続き動作し、アプリケーションには手を加える必要がなく、移行中もデータは保護されたままです。データベース暗号化と安全なコネクションプーリングを徹底し、平文の漏えいを防がなければならないという、アーキテクチャ上の隙間に対応します。
主な機能:– ノーコードのフィールド暗号化 – クエリ可能な保護モード – パイプラインへの対応 – BYOKとの統合 – Postgres/MySQL/クラウドDBに対応
長所:書き換え不要で導入できること、移行に適していること。
短所:データベースに限定されます。プロキシがクリティカルパスに入ります。
料金:データベース単位/見積もり制。
際立った強み:開発者がコードを書かなくても、フィールド単位の保護を実現します。
11. Virtru — 共有コンテンツに最適
最適な用途:規制対象のコンテンツを外部と共有する組織。
Gmail、Outlook、Google Drive上のメールやファイルに対し、TDFベースのポリシー暗号化を提供します。継続的な制御、失効、監査がデータとともに移動します。主要なエンタープライズ向けメールセキュリティと自動暗号化プラットフォームと並べて評価でき、ユーザー単位の料金も公開されています。
主な機能:– メール/ファイルのエンドツーエンド暗号化 – 継続的なポリシー適用と失効 – オープンなTDF標準 – Google/Microsoft向けプラグイン – 監査証跡
長所:外部共有が使いやすいこと、失効機能、透明性の高い料金。
短所:コンテンツ層に限定されます。プラグインに依存します。
料金:ユーザー単位のティアが公開されています。
際立った強み:本当に機能する「共有取り消し」ボタンです。
12. Vaultree — 動向ウォッチ(要デューデリジェンス)
最適な用途:技術動向の把握のみ。確認が済むまでは評価対象外です。
使用中の暗号化や検索可能暗号への意欲的な取り組みです。ハードウェアを基点とする信頼やコンフィデンシャルコンピューティングのアーキテクチャを補完するよう設計された、真に重要なフロンティア領域です。ただし、評価に進む前に、現在の企業の状況、製品の成熟度、導入実績の確認が必要です。
主な機能(自称):検索可能暗号のSDK、暗号化されたままのクエリ処理。
長所:先進的なコンセプト。
短所:存続可能性が確認できない点は、解消されるまで採用不可の要因となります。サポートが途絶えた暗号化製品は、データを取り出せない状態に陥らせかねません。
料金:見積もり制。
際立った強み:存続可能性が確認できれば、暗号化されたままのクエリが可能になります。まずは確認が先決です。
比較表(全製品)
| ツール | レイヤー | 鍵保管モデル | 無料トライアル/無料枠 | 想定企業規模 |
| AWS KMS | インフラKMS | ネイティブ → XKS | 従量課金 | 問わず(AWS) |
| Azure Key Vault | インフラKMS | ネイティブ → Managed HSM | 従量課金 | 問わず(Azure) |
| Google Cloud KMS | インフラKMS | ネイティブ → EKM | 従量課金 | 問わず(GCP) |
| Thales | エンタープライズ向け鍵保管 | 集中管理型HYOK | デモ | 1,000名以上 |
| Fortanix | エンタープライズ向け鍵保管 | 集中管理 + エンクレーブ | トライアル | 500名以上 |
| HashiCorp Vault | エンジニアリング基盤 | 自己運用/仲介 | OSSは無料 | 問わず(エンジニア主導) |
| Entrust | HSM/PKI | ハードウェアルート | デモ | 1,000名以上 |
| Skyflow | データ保管庫 | 保管庫でPIIを保持 | トライアル | 50〜1,000名(プロダクト向け) |
| comforte | データストリーム | トークン化 | デモ | 1,000名以上 |
| Baffle | DBフィールド | 既存のKMS経由 | トライアル | 200名以上 |
| Virtru | コンテンツ | ポリシーによるラッピング | トライアル | 問わず |
| Vaultree | 動向ウォッチ | 未確認 | [VERIFY] | まず調査が必要 |
自社に合ったクラウド暗号化ソリューションの選び方
まず鍵保管の問いから考えます。この市場は「誰が技術的に復号できるか」で分類されます。ネイティブKMS(プロバイダー側で保管するが、出口は用意されている)、エンタープライズ向けプラットフォーム(自社で保管し、一元管理する)、データレイヤーのツール(保護がデータとともに移動する)の3種類です。機能を比較する前に、まずこの問いに答えてください。
まずネイティブを使い切り、それから段階的に上げます。CMK、ローテーション、ログを備えた、料金が公開されているネイティブKMSで、ほとんどの環境はカバーできます。マルチクラウドでのデータ主権が課題ならThalesやFortanix、ハードウェア要件があるならEntrust、インフラ以上にフィールドやコンテンツの保護が必要ならデータレイヤーのツールへと進みます。
包括的なクラウド環境を保護するゼロトラストセキュリティ戦略を実装すれば、暗号鍵へのアクセスが継続的に検証され、検証済みのデバイスIDに紐づけられます。
よくある失敗:誰も所有者のいないデフォルトキーを放置すること。HSMの要件が明記されていないのに、高度なHSMを購入すること。継続性やエスクローの条件を確認せずに、初期段階の暗号化ベンダーを採用すること。コンテンツ共有のリスク(Virtruの領域)を、インフラの問題として扱うことです。
ベンダーへの質問:HYOK/外部鍵の経路をエンドツーエンドで見せてください。取引を終了する場合、鍵のエクスポートはどうなりますか。FIPS認証のレベルはどれですか。証明書番号も具体的に教えてください。新興ベンダーには、エスクローの条件、導入実績、資金的な余力を確認してください。
FAQ:クラウド暗号化ソリューションのベストチョイス
2026年に最も優れたクラウド暗号化ソリューションは何ですか?
ほぼすべての企業にとって、ネイティブKMS(AWS KMS、Azure Key Vault、Google Cloud KMS)が適切な出発点です。料金が公開され、統合も深いためです。エンタープライズ向けのマルチクラウド鍵保管ではThales CipherTrustが首位に立ちます。エンクレーブを基盤とする最新の選択肢はFortanix、データプライバシー保管庫の層ではSkyflowです。
BYOKとHYOKの違いは何ですか?
BYOKは、自社で生成した鍵をプロバイダーのKMSにインポートする方式です。HYOK(AWS XKS、Google EKM、外部KMSプラットフォーム)では、鍵をプロバイダーの物理的な外部に置くため、プロバイダーが一方的に復号することはできません。データ主権の面でより強固な体制であり、規制当局も精査を強めています。
ネイティブのクラウドKMSは十分に安全ですか?
ほとんどのワークロードでは十分です。FIPS認証取得済みのバックエンド、IAMによるアクセス制御、監査ログ、公開された料金がそろっています。エンタープライズ向けプラットフォームは、マルチクラウドでのデータ主権が求めるクラウド横断の鍵保管、HYOK、職務分掌を追加します。
クラウド暗号化の料金体系はどうなっていますか?
ネイティブKMSは従量課金の料金(キー単位 + 操作単位)を公開しています。エンタープライズ向けの鍵保管プラットフォームは見積もり制です。Virtruはユーザー単位のティアを公開しており、データレイヤーのツールはデータベース単位または従量課金です。本番環境の操作量を前提に試算してください。通信頻度の高いアプリケーションでは、想定外のコストが生じることがあります。
HSMが本当に必要になるのはどんなときですか?
コンプライアンス要件でFIPS認証のレベルが指定されている場合や、脅威モデルに鍵素材が置かれたホストの侵害が含まれる場合です。多くの場合は、Managed HSMティア(Key Vault、Cloud HSM)で要件を満たせます。専用ハードウェア(Entrust nShield、Thales Luna)は明示的な要件に対応するもので、ポスト量子暗号と暗号移行のロードマップに備える企業にも役立ちます。
Skyflowのようなデータプライバシー保管庫は導入する価値がありますか?
PIIを中心に扱うプロダクトでは、大きな変革をもたらすことが少なくありません。機密フィールドが自社のデータベースに入らないため、侵害やコンプライアンスの対象範囲をアーキテクチャの面から縮小できます。引き換えに、保管庫方式に踏み切る覚悟と、大規模導入時の新興ベンダーに対する慎重な調査が必要です。
まとめ
クラウド暗号化では、ネイティブKMS(AWS、Azure、Google)が最初の一手として最適です。料金が公開されており、鍵保管の出口も現実的に用意されています。マルチクラウドでのデータ主権が課題になったときの最有力候補はThales CipherTrustで、エンクレーブ時代の鍵保管ではFortanixが次点の最新型です。
次のステップとして、機密性の高いデータについて鍵保管の問いへの答えを文書にまとめてください。あわせて、ネイティブKMSの運用状況(CMK、ローテーション、所有者)を検証します。プラットフォームの候補を絞り込むのは、そのうえで見つかった不足分に照らしてからにしましょう。
信頼性に関する情報
執筆者について:[AUTHOR NAME]、[credential — e.g., key-management architect]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集部は独立しており、ベンダーが掲載や順位付けのために対価を支払うことはありません。
GBHackersのその他の記事:
• Best Secrets Management Tools, Compared and Priced
• Best Cloud Compliance Tools, Compared and Priced
• Best AWS Security Tools, Compared and Priced
• Best Azure Security Tools, Compared and Priced
• Best GCP Security Tools, Compared and Priced
• Best DSPM Tools, Compared and Priced
• Best DLP Tools, Compared and Priced
• Best Endpoint Encryption, Compared and Priced
• Best PKI Solutions, Compared and Priced
翻訳元: https://gbhackers.com/best-cloud-encryption-compared/