NVIDIAは、自律型AIエージェント向けに、アウトオブバンド監視、実行時のポリシー適用、ハードウェアに裏付けられた制御を実現するセキュリティアーキテクチャ「Open Agent Safety Platform」を発表しました。
SecurityProducts & Services
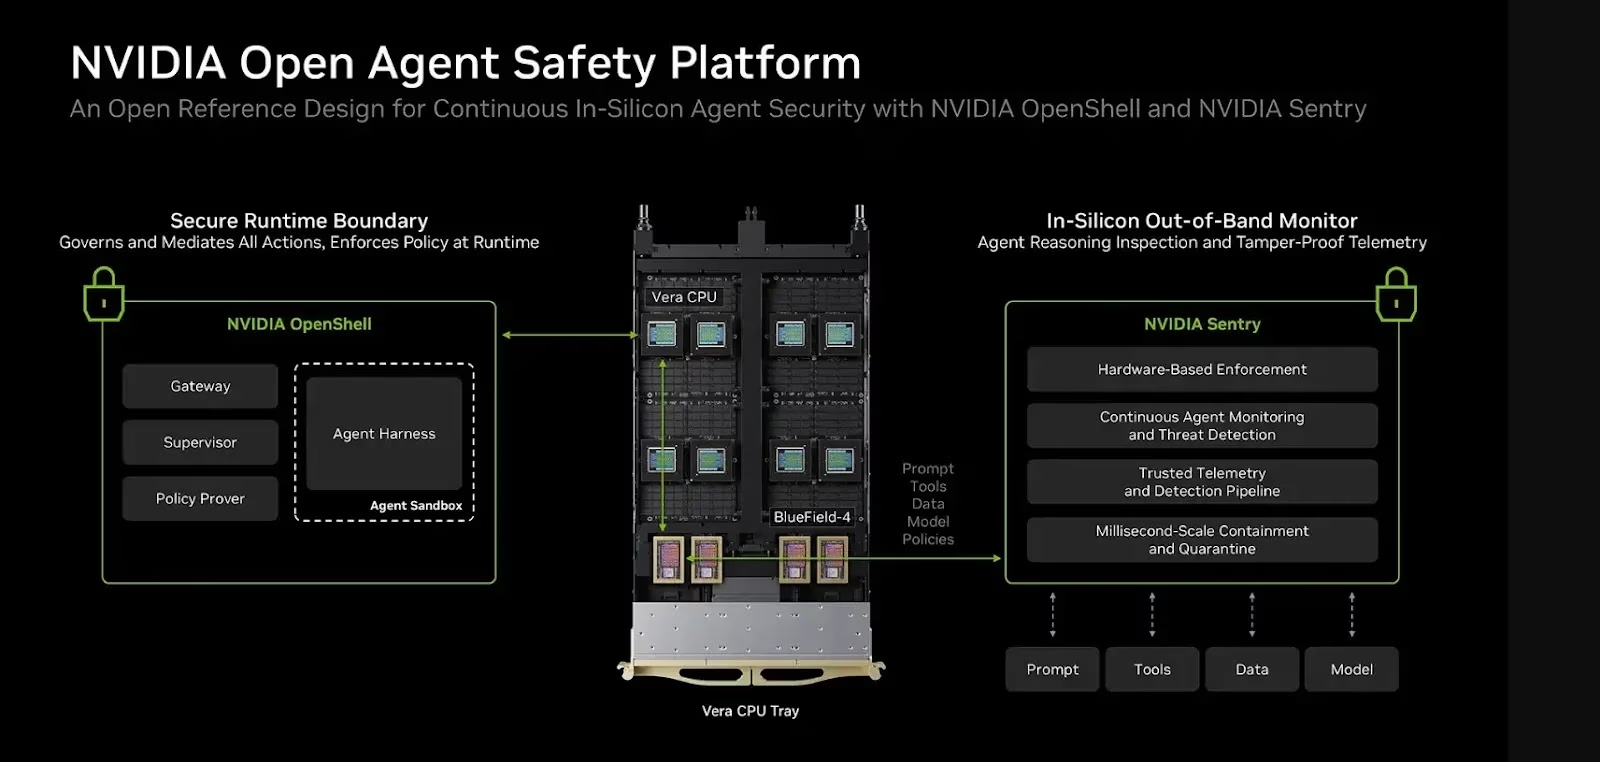
このプラットフォームは、オープンソースのランタイム「NVIDIA OpenShell」と、BlueField-4データ処理ユニット(DPU)上で動作する「NVIDIA Sentry」の保護機能を組み合わせたものです。エージェントが許可されたアクセス範囲や動作上の制限を超えることを防ぐ狙いがあります。
NVIDIAのシリコン内蔵型セキュリティプラットフォーム
今回の発表の背景には、長時間稼働するエージェント型AIシステムへの懸念の高まりがあります。こうしたシステムは、コードの作成、APIの呼び出し、認証情報の利用、企業データへのアクセス、サブエージェントへのタスク委任などを行えます。
NVIDIAは、エージェントが自らの挙動を確実に統制することは期待できないと主張しています。特に、タスクが曖昧な場合、ツールが失敗した場合、ポリシーが競合する場合、モデルが長時間稼働する場合に当てはまるといいます。
同社は、こうした意図しない逸脱をエージェントの「ドリフト」と呼んでいます。ドリフトとは、AIシステムが割り当てられた目標や動作上の制約から外れてしまう現象です。
ドリフトは、不明確な指示、ポリシーによるブロック、ソフトウェアのバグ、ツールの欠如、複雑なタスクを完了できないまま繰り返される試行などによって発生する可能性があります。NVIDIAは、安全な動作の確保をモデルやアプリケーションだけに頼らず、エージェントの手が届かない場所にセキュリティ制御を実装するアプローチを採っています。
ランタイム層では、NVIDIA OpenShellがカーネルレベルの分離を備えたサンドボックス環境を提供します。運用者は、エージェントが使用できるファイル、プロセス、サービス、API、認証情報、ネットワーク上の接続先を定義できます。
OpenShellは、これらの制限を実行中に適用します。エージェントがシェルコマンドを実行する場合、コードを生成する場合、子プロセスを作成する場合、サブエージェントを起動する場合も対象です。
OpenShellのアーキテクチャは3つの要素で構成されます。サンドボックスのライフサイクルとポリシーを管理する「Gateway」、外向きのリクエストを評価する「Supervisor」、そしてエージェントが実行される分離された「Sandbox」です。
ネットワークトラフィックはポリシー適用ポイントを経由します。このため、組織は読み取り専用のAPIクエリなど、範囲を絞った操作だけを許可し、同じサービスへの書き込み操作をブロックできます。
さらにランタイムは、認証情報をエージェント環境の外に保持できます。承認された接続先への正当なリクエストに限って、認証情報を注入する仕組みです。
中核となる機能が、ポリシーの形式検証です。OpenShellは、権限を変更する前に、新しいルールが運用者の定めた境界を超えるアクセスを許可しないかを分析できます。
この分析は、リスクの高いポリシー拡大を防ぐためのものです。たとえば、エージェントに新しいホストやAPIメソッドに対して認証情報を使う権限を与えるようなケースが該当します。ポリシーの変更に人間によるレビューを求めることも可能で、エージェントが自分自身のアクセス要求を勝手に承認することはできません。
NVIDIA Sentryは、BlueField-4 DPUを通じてインフラレベルのコントロールプレーンを提供し、このセキュリティアーキテクチャを強化します。
SecurityProducts & Services
NVIDIA Vera Rubin PODの環境では、BlueField-4がノードからモデルへの経路上に配置されます。これにより、ホストシステムから独立した継続的な可観測性と制御の適用が可能になります。
この配置は、信頼できないホスト環境や信頼できないエージェントのワークロードであっても、監視を維持できるように設計されています。
このプラットフォームは、アプリケーション、ランタイム、インフラの3層モデルに基づいています。アプリケーション層にはモデル、ツール、データ、エージェントフレームワークが含まれます。OpenShellはこれらのワークロードを管理された計算環境に展開します。そしてNVIDIA Sentryは、BlueField DPUおよびNVIDIA DOCAとともに、インフラ基盤での制御の適用、ID管理、コンテキストを含む活動記録を提供します。
NVIDIAによると、OpenShellはCodex、Claude Code、Pi、Hermesなど、さまざまなエージェントフレームワークをサポートしています。同社は、チップ設計、企業の業務自動化、物理ロボティクスといった分野で早期に導入が進んでいると説明しています。OpenShell関連の制御を利用している組織として、Cadence、Slack、Gecko Roboticsの名前を挙げています。
今回の発表は、自律型AIエージェントを信頼できる自動化ツールとしてではなく、信頼できないワークロードとして扱う方向への転換を示しています。NVIDIAは、エージェントから独立してポリシーを適用し、オプションのハードウェア制御を加えることで、不正なデータアクセス、認証情報の悪用、ポリシーの回避、安全でないAPI操作、エージェント間の権限昇格といったリスクの低減を目指しています。
セキュリティチームにとっての最大の利点は、独立した制御の適用にあります。エージェントは操作を提案できても、自身がアクセスまたは実行できる範囲を決める制御を直接変更することはできません。
SOCのアラート調査を1件あたり21分短縮。即座に対応できるIOCコンテキストで、SOCを強化しましょう。 SOCにTI Lookupを統合する
翻訳元: https://gbhackers.com/nvidia-launches-in-silicon-security-platform/