研究者らは、個人を特定できる情報(PII)、パスワード、認証トークンを含むテーブルが閲覧可能な状態になっている、設定不備のSupabaseデータベースを1万6000件以上確認しました。
サイバーリスク管理企業UpGuardの研究者らは、テーブルスキーマの分析から、露出した情報のごく一部にクレジットカード情報が含まれているとみています。
Supabaseは、PostgreSQLを中核に据えたオープンソースの開発プラットフォームです。開発者は、アプリやウェブサイトをより速く構築・公開するためのさまざまなバックエンドサービスを利用できます。
Visit Advertiser websiteGO TO PAGE
このサービスは、人工知能(AI)ツールを使ってプロジェクトを開発する開発者の間で人気が高まっています。新規作成されるデータベースの60%超が、AI支援による開発によるものです。
UpGuardの研究者らは、Supabaseを利用している兆候がある約30万件のドメインのデータセットを分析し、「users」テーブルの有無を調べました。クエリによっては、データベースのページがそのまま返ってきました。一方で、「users」テーブルは存在しないものの、別の名前のテーブルにアクセスできることを示唆する応答もありました。
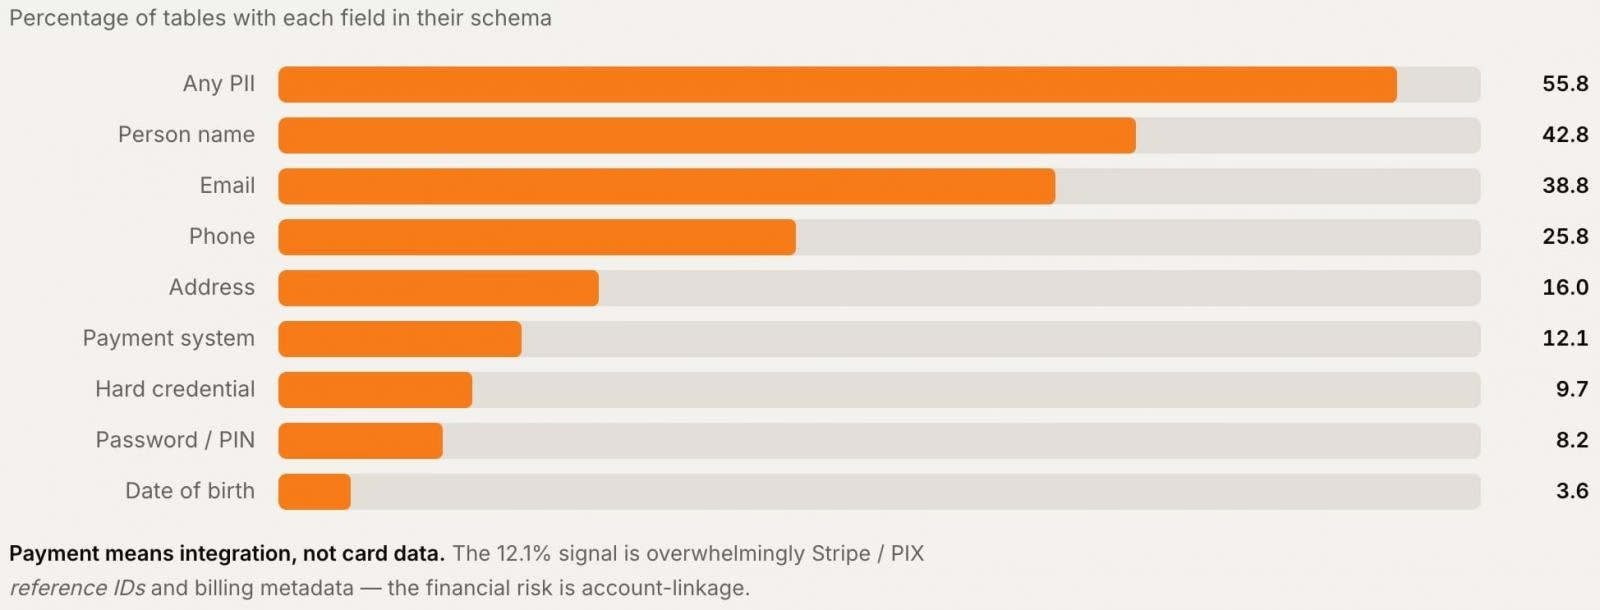
研究者らは次に、テーブルスキーマから、露出しているデータの種類を推定しました。露出したデータベースの半数超で、個人を特定できる情報(PII)が見つかりました。一部のデータベースでは、パスワードや認証トークンも含まれていました。
特に目を引く事例として、米国のバレーパーキング(駐車代行)サービスでは、連絡先、ナンバープレート、利用履歴を含む10万件超の顧客記録が露出していました。
カナダの移民関連サービスでは、ユーザー記録が5000件近く見つかりました。このうち884件は、平文のパスワードでした。
UpGuardによると、インドを拠点とする成人向けクリエイタープラットフォームでは、本人確認情報や支払いアカウントの情報に加え、10万件超のプライベートメッセージが露出していました。
フィリピンを拠点とするOTP(ワンタイムパスワード)サービスでは、2000人超のユーザーのデータと10万件のSMSメッセージが露出しました。この中には、無関係と思われる個人間のやり取りも含まれていました。
アフリカのある政府領事館では、2万5000人分の記録が露出しました。住所や緊急時の避難先の所在地も含まれていました。
研究者らは、露出の原因を、アプリケーションのセキュリティ設定の不備にあるとしています。具体的には、行レベルセキュリティ(RLS)ポリシーの欠如や機能不全、公開キーの誤用などです。
UpGuardは、こうしたセキュリティ上の問題は特定の業種に限らないと説明しています。
「セキュリティ設定は業種を問わず同じ状態にあります。自社がどのような事業を宣伝しているかは人間が把握していても、データベースの設定を理解していないためです」と、UpGuardは説明しています。
「共通しているのは、これらのサイトがAIコーディングエージェントによって作られ、人間が設定内容を把握していない点です」
研究者らは、AI支援によるアプリ開発では設定ミスのリスクが高まると指摘しています。ただし、今回のスキャンだけでは、影響を受けたすべてのサイトがAIコーディングエージェントで構築されたとは断定できないと強調しました。
UpGuardは、より詳細な分析で重大な露出を確認した場合には、アプリの所有者に通知したとしています。
Supabaseのユーザーには、プラットフォームのセキュリティ関連ドキュメントを確認することが推奨されています。アドバイザーやAPIセキュリティガイドなどを参照し、露出リスクを洗い出したうえで対策を講じてください。