Microsoftは、WSLコンテナーの一般提供を開始しました。あわせて、管理者が機能を無効化したり、イメージの取得元を制限したりできる管理機能も提供します。WSLコンテナーは、Windows Subsystem for Linux(WSL)を通じてWindows上でLinuxコンテナーを実行する機能です。wsl --updateを実行するか、MicrosoftのGitHubリリースページから導入できます。
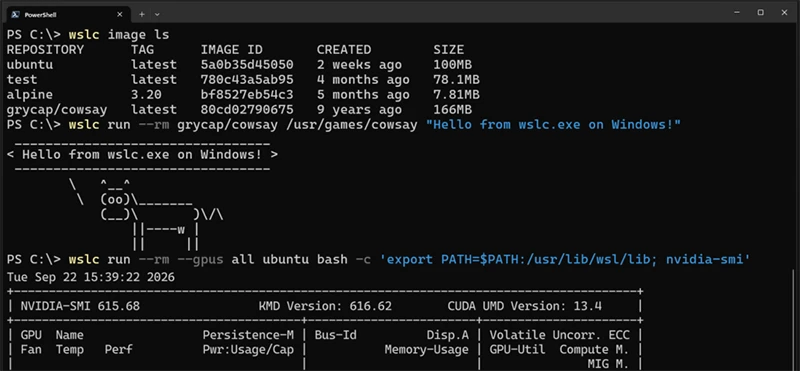
出典:Microsoft
開発者がWindowsノートPCを使っている組織では、まず2つのIntune設定を確認すべきでしょう。Microsoftのデバイス管理製品であるIntuneでは、この機能の有効化・無効化に加え、イメージの取得を承認済みのレジストリ(コンテナーイメージをホストするサーバー)に限定できるようになりました。Microsoftは説明の中で、許可リストは、開発者が組織のセキュリティ要件やコンプライアンス要件を満たすイメージだけを取得するようにするためのものだとしています。
開発者向けの機能
この機能には、コマンドラインツールwslc.exeが含まれます。コンテナー系のコマンドに慣れた利用者向けに、別名としてcontainer.exeも用意されています。さらに、ネイティブのWindowsアプリからLinuxコンテナーを実行できるAPIも備えており、Microsoftはローカルで動かすAIワークロードを用途の一例に挙げています。パブリックプレビューの開始以降、Microsoftはコンテナーの再起動、ファイルのコピー(コンテナーへの取り込み・取り出し)、コンテナー環境の状態確認といったコマンドを追加しました。ヘルスチェックや、コンテナーイベントのライブストリームにも対応しています。
エディター連携もすでに2つ提供されています。VS Codeのdev containersはwslcを既定のドライバーとして利用でき、AspireはWSLコンテナーをコンテナーランタイムとして扱えます。
Defenderで可視化できる範囲
Microsoft Defender for Endpointには以前からWSL用のプラグインがありましたが、今回、コンテナーも対象に加わりました。Microsoftによると、コンテナー内のプロセス、ファイル、ネットワークの各アクティビティを可視化し、Windowsホストと関連付けることができます。調査担当者が別のワークフローを用意する必要はありません。
速度と未対応の機能
Microsoftは、wslcではLinux環境からWindowsファイルへのアクセスが最大2倍高速になるとしています。ただし「最大」はあくまで上限値であり、Microsoftは測定条件を示していません。今回のリリースでは、コンテナーのワークフロー向けに、consommeと呼ばれるネットワークモードも加わりました。
課題はComposeへの対応です。MicrosoftはComposeをWSLコンテナーに対する要望のトップに挙げており、既存のcompose.yamlファイルを変更せずに実行できるようにすることを目指しています。
翻訳元: https://www.helpnetsecurity.com/2026/09/30/microsoft-wsl-containers-available/