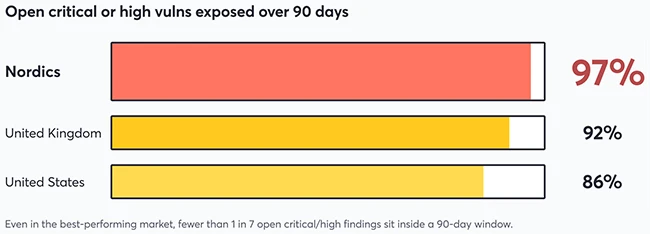
Detectifyは、米国、英国、北欧の顧客1,293社から得たエクスポージャーデータを分析しました。その結果、インターネットに面したシステムで未解決のまま残る深刻な脆弱性の大半は、数か月前から放置されていることがわかりました。調査時点で未解決だった重大(Critical)および高(High)深刻度の脆弱性のうち、90日を超えて公開状態が続いていた割合は、北欧で97%、英国で92%、米国で86%でした。
出典:Detectify
各組織は、これらの脆弱性の存在をすでに把握しています。Detectifyによると、同社はペイロードベースのテストで検出結果を確認しています。このテストは実際に機能する攻撃リクエストを送信し、その応答を調べる手法です。したがって、滞留している問題は、同社のスキャナーが悪用可能と判断したものです。最も成績が良かった市場でも、未解決の重大・高深刻度の脆弱性のうち、検出から3か月未満のものは7件に1件に満たない状況です。
90日という数字は、ある1日時点の滞留状況を示すものです。チームが通常どれだけ速くパッチを適用しているかを測る指標ではありません。ほとんどの検出結果が速やかに解消されている環境でも、長期間残る少数のレガシーな問題がスナップショットの数字を左右することがあるためです。また調査チームは、重大と評価された脆弱性でも、価値の低い資産上にある場合や、ほかの防御策で守られている場合、廃止予定のシステム上にある場合があると認めています。そうしたケースでは、意図的に未解決のままにしている可能性もあります。脆弱性管理プログラムを運用しているなら、古い脆弱性1件ごとに確かめるべきは、誰かがそのリスクを受け入れると判断したかどうかです。Detectifyはこの状況をリスク許容度のドリフトと呼んでいます。放置期間が長くなった脆弱性が、暗黙のうちに受け入れ済みとして扱われてしまう現象です。
対応が最も遅れているのは公共機関
公共部門の組織が、重大・高深刻度の検出結果のうち解決した割合は8.3%で、調査対象の5業種で最も低い数字でした。ほかの業種は、消費財・ブランド企業が46.2%、テクノロジーが37.4%、金融・銀行が30.6%、製造業が23.9%でした。いずれも初回検出から90日以内の解決率です。消費財・ブランド企業は、滞留件数が多いことが主因となり、全業種で最悪の総合衛生スコア56.2を記録しました。深刻度を問わない全脆弱性で見ると、公共機関が正式に解決した割合は北欧で4.3%、米国で2.3%にとどまりました。
DetectifyのCEOであるRickard Carlsson氏は、Help Net Securityの取材に次のように答えました。「原因は1つではないでしょう。ただ、公共部門の環境には、対応を難しくする条件が重なりがちです。大量のレガシーインフラ、分散した管理責任、長い調達・変更管理プロセス、限られた専門人材、そして容易に停止できないシステムなどです」
同氏は続けます。「セキュリティチームは、何を変更すべきか正確に把握していても、対象システムを別の部署が所有していたり、古いベンダーに依存していたり、調達手続きが必要だったりします。あるいは、停止が深刻な影響を及ぼすサービスを支えている場合もあります。公共機関には、公開資産の所有者をより明確にすること、どの公開資産が最も重要かに基づいてより適切に優先順位を付けること、そして最大のリスクをもたらす少数の脆弱性に迅速に対処できる経路を整えることが必要です」
英国は監視が手厚い一方、修正が進まず
英国の組織は、検証済みのインターネット公開ドメインの72.4%を積極的に監視しています。これに対し、北欧は31.9%、米国は28.9%です。ところが、アカウント開設以来の累計で見ると、英国の顧客が解決した重大・高深刻度の検出結果は全体の18.6%にとどまり、3市場で最低でした。米国は20.7%です。北欧は31.9%で首位ですが、最も古い滞留も抱えています。北欧のチームは全体としては多くを解決する一方で、対応が難しい脆弱性が残って古くなっていくものと考えられます。
米国は、外部の攻撃者が到達できるシステムを意味するアタックサーフェスが、計測した中で最大です。しかも、その監視割合は最も小さくなっています。Detectifyを1年以上利用している顧客で見ると、米国の検証済みドメインは12か月で約20%増加し、10万件を超えるドメインが加わりました。英国のドメインは14%、北欧は3.4%の増加でした。
公開されたAIツールは修正も遅い
調査チームは、顧客環境で公開状態にあるAIプラットフォームが増えていることを確認しています。LovableやBase44などがその例です。初期の数字によると、AIツールを公開している組織では、重大・高深刻度の脆弱性の解決率が、顧客全体の半分に満たない水準でした。ただしDetectifyは、この比較の根拠となる正確な解決率や組織数を明らかにしていません。
Carlsson氏は次のように述べています。「現段階では、シャドーAIが原因だと断定することには慎重です。私たちが計測できるのは公開されているAIツールであり、それが必ずしもシャドーAIとは限りません。その多くは把握され、承認されたものかもしれません。データが示しているのは相関関係です。考えられる説明の1つは、どちらも資産の可視性とガバナンスに同じ欠落があることの表れだという点ですが、引き続き調査を進めています」
同氏は次のようにも語りました。「Open WebUIやLibreChatのようなツールは、個々のチームがすぐに導入できます。より確立されたシステムと同じ資産管理や所有者確認、セキュリティレビューのプロセスを経ないまま導入されることもあります」
「レポートで調査した組織は、自ら公開しているAIツールをおそらく認識しています。そのため、怠慢の表れとは限りません」とCarlsson氏は言います。「ただし、組織はAIインフラを可視化し、統制できる状態にする必要があります。何が稼働しているのか、誰が所有しているのか、どのデータや認証情報にアクセスできるのかを把握することです。そのうえで、ほかのインターネット公開資産と同じ脆弱性管理・修正プロセスの対象に含めなければなりません。危険なのは実験そのものではなく、実験が見えないインフラになってしまうことです」
翻訳元: https://www.helpnetsecurity.com/2026/09/30/research-unpatched-vulnerabilities-backlog/