Intelのシステムから高額な脆弱性を見つけ出しても、金銭的な見返りは得られなくなりました。同社は9月中旬、報奨金を支払う従来のバグバウンティ制度を廃止し、責任ある開示のための窓口に置き換えました。脆弱性の報告先は、Intigritiで運営されるIntel Vulnerability Disclosure Programに移行しました。ハードウェア、ソフトウェア、ファームウェアのいずれの欠陥についても、金銭的な報酬は支払われません。
従来の制度は2017年に運用を開始し、2018年に一般公開されました。これまでIntelは、検証された脆弱性に対して500ドルから10万ドルを支払っていました。上限額は重大なハードウェアの欠陥が対象で、ファームウェアは最大3万ドル、ソフトウェアは1万ドル、クラウドサービスは5,000ドルでした。報奨額は、深刻度、報告の質、添付された実証コードによって決まっていました。
報酬はなくなっても厳格な要件は継続
報奨金を廃止したものの、新しい枠組みでも報告に求める基準は厳格なままです。脆弱性は独自の発見であり、未公開で、サポート対象の製品バージョンで再現できなければなりません。Intelは、研究者に対して影響を受けるバージョンと、機密性、完全性、可用性への影響を明記するよう求めています。報告には、再現手順、概念実証(PoC)、CWEの分類、CVSS 4.0による評価を含める必要があります。一方で、このプログラムは金銭的な報酬やボーナスを一切約束しないと明記しています。
それでも、報告の流入は止まっていません。9月29日時点で、Intigritiのページには25件の報告が提出されており、最新の申請は9月27日から29日にかけて寄せられています。最初の応答までの平均時間は16時間未満で、解決と予備的な検証は2日足らずで完了しました。Intelは金銭的な報酬の代わりに、安全な開示プロトコルと、受理された発見に対する正式なクレジット表記を提供します。
脆弱性発見に及ぼすAIの影響
Intelは、報奨金を廃止した理由を公式には説明していません。そのため、今回の決定を人工知能(AI)に直接結びつけて断定することは、現時点ではできません。ただし、この方針転換は、自動化された脆弱性スキャンや報告書作成のコストが急激に低下する中で起きました。生成AIモデルは今や、コードを大量に解析し、仮説を立て、報告書の草稿を書けるようになっています。一方で、個々の発見を人手で検証する作業は、依然として高コストで時間がかかります。
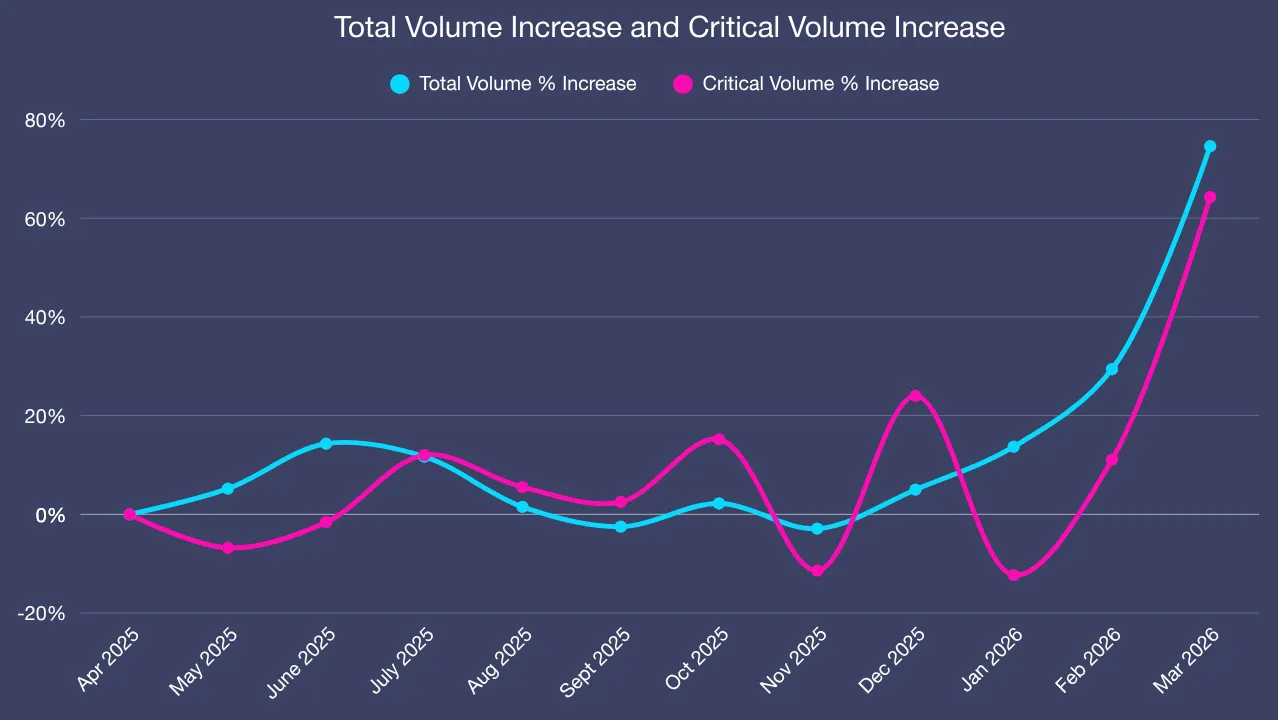
この変化の大きさは、HackerOneの最近の統計からも読み取れます。2026年3月までの12か月間で、同プラットフォームでは報告件数が76%も急増したと記録されています。重要なのは、対応が必要な有効なシグナルの割合がほぼ変わらなかった点です。つまり、問題はAIが生み出すノイズにとどまりません。検証済みでありながら未修正のままの脆弱性の積み残しは21倍以上に膨らみ、重大な欠陥は約25倍に増えました。
変わりゆくバグバウンティの経済構造
バグバウンティ制度の経済的な土台は、この前例のない大量の報告に対応するため、すでに変わり始めています。HackerOneは春に、Internet Bug Bountyを一時停止し、その後に報奨額を大幅に引き下げました。重大な脆弱性の報酬は9,250ドルから2,257ドルに急落しました。中程度の深刻度の問題に対する報酬も、1,843ドルから297ドルに減っています。同社はAIだけを要因として明示したわけではありません。しかし、脆弱性の発見速度が、検証と修正の速度を明らかに上回っています。
オープンソースのプロジェクトも、同様の負担に苦しんでいます。cURLの開発チームには、生成AIツールが普及して以降、報告が大量に押し寄せました。自動化されたエージェントは、誤検知だけでなく、正当な欠陥も見つけ出すようになりました。2026年4月までに、同プロジェクトには87件の報告が寄せられ、年換算では約325件に達するペースです。この絶え間ない流入に対して、開発者はすでに、深刻な認知的負荷への懸念を口にしています。
Intelの動きは、脆弱性研究が消滅することを意味するものではありません。むしろ、価値の本質がどこにあるかが根本的に移ったことを示しています。潜在的な欠陥を見つけるコストは、桁違いに安く、そして速くなりました。一方で、影響の確認、重複の排除、パッチの開発、協調的な開示の調整といった作業には、依然として人間の専門知識が必要です。Intelは今後も発見の報告を歓迎します。ただし、同社のハードウェアやファームウェアを独自に深く解析することへの金銭的な動機は、この新しいプログラムから事実上なくなりました。
翻訳元: https://meterpreter.org/intel-terminates-bug-bounty-ai/