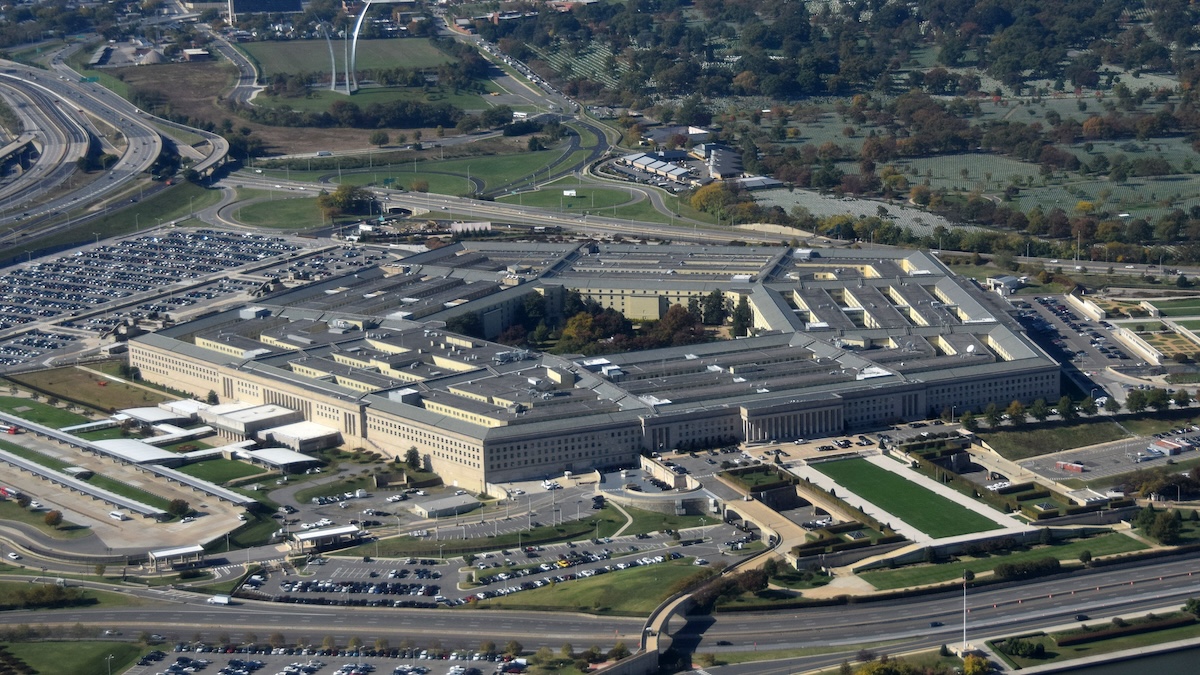
米国防総省の国防人事データセンター(DMDC)は、2025年10月に国防総省の人事管理システムが侵害され、データが盗まれたことを、数百万人の軍人に通知しています。
被害を受けた人々がオンラインで共有したデータ侵害通知書によると、DMDCは、ファイル共有システムの脆弱性を悪用した「少数の不正なユーザー」が、2025年10月から2026年7月にかけて、個人を特定できる情報(PII)を含む機密データにアクセスしていたと説明しています。
盗まれたデータは人によって異なり、社会保障番号(SSN)、氏名、生年月日、連絡先、性別、人種、軍人事情報などが含まれます。
国防総省の当局者はFederal News Networkに対し、今回のデータ侵害の影響は300万人を超えると述べました。内訳は、存命の約280万人と「死亡した個人」29万4,000人です。
DMDCは被害者に宛てた通知で、次のように説明しています。「セキュリティ上の脆弱性を発見後、DMDCは直ちに、行政管理予算局(OMB)および国防総省のガイドラインと方針に従って、プライバシーおよびサイバーセキュリティのインシデント対応を開始しました。DMDCシステムのサイバーセキュリティ体制を評価し、強化するため、適切な措置を講じています」
国防総省は、データ侵害対応・復旧サービスを手がけるIDXを通じて、12か月間の信用情報モニタリングサービスを無料で提供しています。被害者は2027年8月19日までに登録する必要があります。
BleepingComputerが今回の侵害について詳細を問い合わせましたが、国防総省の広報担当者からは、すぐにはコメントを得られませんでした。
1974年に設立されたDMDCは、運用支援を担う組織です。給付や権利の認定に使われる軍人、文民職員、契約業者、家族、退役者、退役軍人の記録を6,000万件以上保管しています。このほか、米国防総省(DoD)の訓練データや財務データなども扱います。また、国防総省の人事プログラムを運営し、国防長官府(OUSD)の指示に基づいて調査・分析も行っています。
DMDCは次のように述べています。「当センターが提供するサービスとデータへのアクセスは、立法府、福祉、国防、労働、医療、金融、退役軍人省、研究など、多くの重要な政府機関を支えています」
今回のインシデントは、別の大規模なデータ侵害に続くものです。この侵害は恐喝グループShinyHuntersが犯行を主張しており、同グループはOracle PeopleSoftのゼロデイ脆弱性を利用して、FBIの採用サイトFBIjobs.govに侵入したとしています。
ShinyHuntersは、「ほぼ全てのFBI捜査官」に関する数テラバイトのデータを盗んだと主張しています。氏名、社会保障番号、自宅住所、配属先などが含まれるといいます。さらに、ハッキング作戦に関わるチームであるFBI遠隔作戦部門(Remote Operations Unit)の所属者の職員記録も盗んだと主張しています。
ShinyHuntersはBleepingComputerに対し、FBIへの侵入は金銭目的ではなく、盗んだデータを公開したり、FBIを恐喝したりする意図もないと語りました。