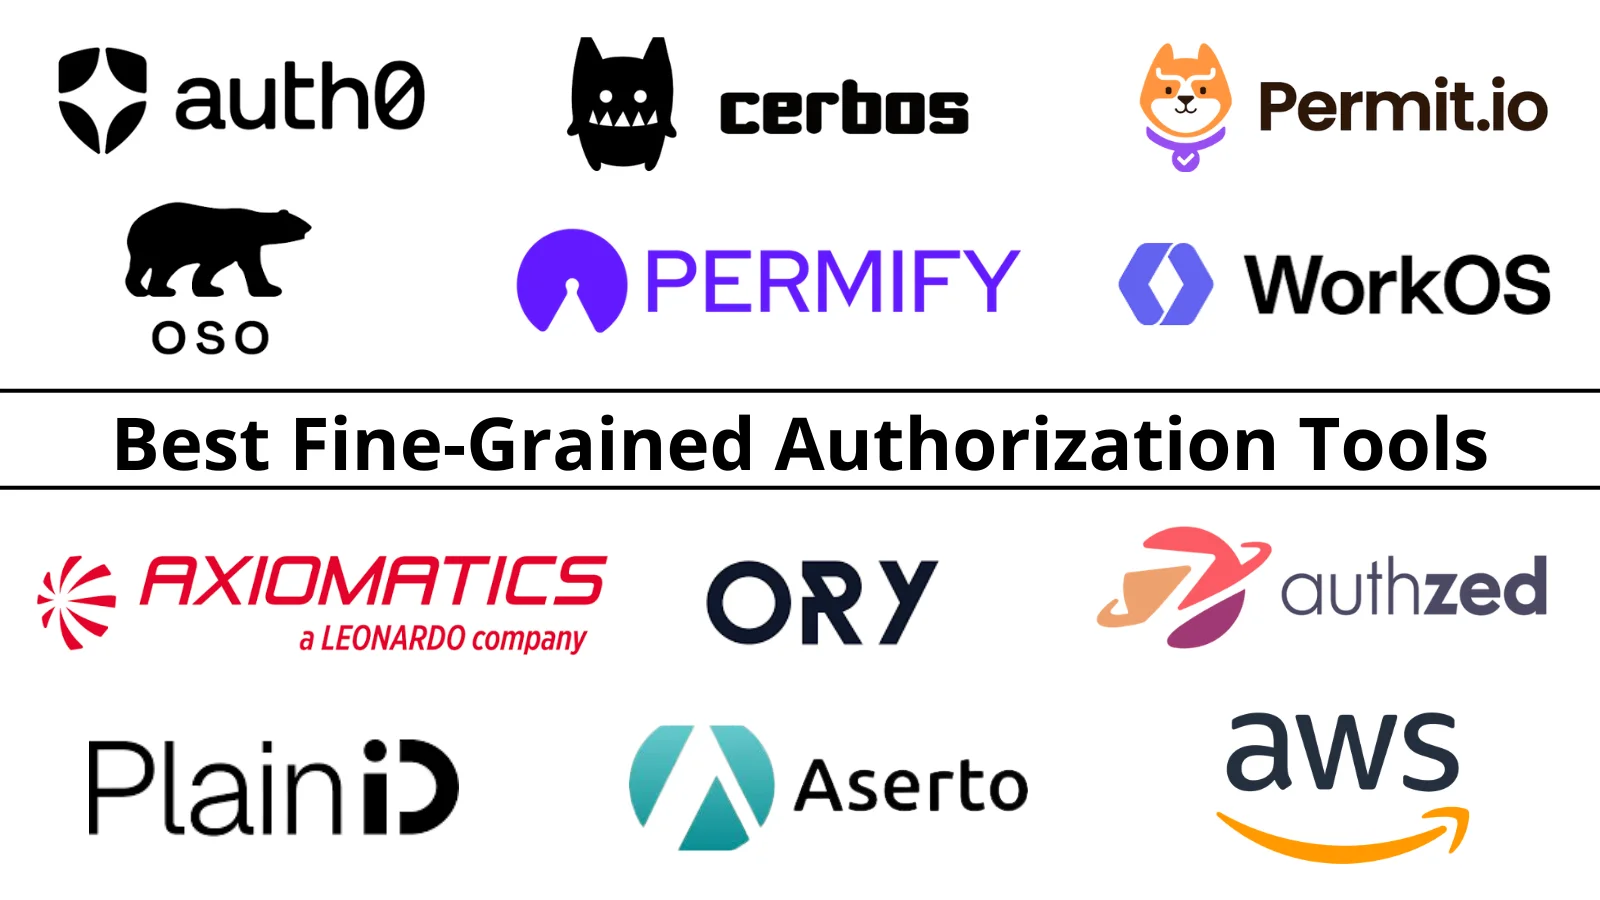
OktaのAuth0 FGAは、Zanzibar型認可を実現するマネージドサービスの筆頭です。マルチテナント環境でも、最新のCIAMソリューションとスムーズに組み合わせて使えます。
開発者向けではOsoとCerbosが先行しています。エンタープライズのポリシーオーケストレーションでは、Axiomatics、PlainID、SGNLが主導的な立場にあります。
本稿では12製品を取り上げ、モデル、領域(レーン)、価格を整理しました。統合が進むこの市場で欠かせない安定性の指標も付記しています(WarrantはすでにWorkOSに統合済みです。StyraとAsertoは現状の確認が必要です)。
総評:きめ細かな認可ツールを一目で把握
• 最良のマネージドReBAC:Auth0 FGA(OpenFGAコア) | B2Bキット型ReBAC:WorkOS FGA(内部にWarrantを統合)
• 最良のライブラリ/サービス型認可:PolarでモデルをかけるOso、素早く実装可能
• 最良のセルフホスト型PDP:Cerbos | ポリシー基盤の標準:OPA(Styraの状況に注意)
• 最良のエンタープライズABACの老舗:Axiomatics | 最良のポリシーオーケストレーション:PlainID
• 最良のアイデンティティコンテキスト型認可:SGNLの継続的アクセス評価
• OSSハイブリッド:Aserto/Topaz | 新興:Kilo
| 製品 | レーン | モデル | 価格体系 | 編集部評価* |
| Auth0 FGA | マネージド | ReBAC | 無料枠+従量課金 | 4.5/5 |
| Oso | 開発者向けサービス | Polarポリシー | 無料枠+段階制プラン | 4.4/5 |
| Cerbos | セルフホストPDP | RBAC/ABAC | OSS+Hub | 4.4/5 |
| Permify | 認可サービス | RBAC/ABAC/ReBAC | OSS+商用 [VERIFY] | 4.1/5 |
| WorkOS FGA | B2Bキット | ReBAC | 公開価格 | 4.2/5 |
| Permit.io | フルスタック | マルチモデル | 無料枠+段階制プラン | 4.3/5 |
| Axiomatics | エンタープライズABAC | XACML/ALFA | 見積もり | 4.1/5 |
| PlainID | オーケストレーション | PBAC | 見積もり | 4.1/5 |
| Ory Keto | 認可サービス | ReBAC | OSS+Ory Cloud [VERIFY] | 4.1/5 |
| Aserto (Topaz) | OSSハイブリッド | ReBAC+OPA | OSS [VERIFY] | 3.9/5 |
| SpiceDB (AuthZed) | OSS認可 | ReBAC | OSS+従量課金のCloud | 4.4/5 |
| Amazon Verified Permissions | マネージド | RBAC/ABAC | 従量課金 | 4.3/5 |
本評価は編集部の調査に基づくものです。検証ラボでのテストや有償掲載はありません。n/r=評価対象外(統合済み/状況確認中)。
評価方法
評価は調査ベースです。モデルの適合性、レイテンシとスケールの実績、開発者体験(DX)、OSSの健全性、価格の透明性、企業としての安定性を重視しました。統合が日常的に起きる市場だからです。ラボでの検証結果は主張しておらず、ベンダーからの影響も受けていません。
2026年に比較する12製品
1. Okta(Auth0 FGA)— 最良のマネージドReBAC
最適な用途:プロダクト規模での共有・階層構造の認可。
Zanzibar方式のリレーションシップチェックをマネージドサービスとして提供します。コアにはオープンソースのOpenFGAを採用しており、ベンダーロックインのリスクを抑えられます。
最新のCIAMソリューションとスムーズに連携し、大規模なアプリケーションユーザー基盤に対して、きめ細かなリレーションシップ評価を実行します。
主な機能:ReBACモデリング、高QPSのチェック、SDK、OpenFGA OSS、Oktaによる運用。
長所:確かな系譜、OSSによるリスク回避、ベンダーとしての安定性。
短所:ReBACを前提とした設計。
価格:無料枠あり、従量課金。
差別化ポイント:Googleドキュメント型の共有機能を、利用料を払って導入できます。
2. Oso — 最良の開発者向け認可サービス
最適な用途:専用言語で認可をモデリングしたいプロダクトチーム。
独自のポリシー言語Polarと、マネージドのOso Cloudを組み合わせます。RBACやReBACのパターンをすっきりと記述でき、ローカルファーストでテストが可能です。認可そのものを学べる親切なドキュメントも用意されています。
Osoはアクセス判断をコードから切り離すことで、安全でないオブジェクト直接参照(IDOR)のようなロジック上の欠陥を防ぎやすくします。
主な機能:Polar言語、Oso Cloud、モデリングパターン、SDK、ローカル開発。
長所:DXと学習支援、モデルの表現力。
短所:言語の習得が必要、エコシステムが比較的若い。
価格:無料枠あり、段階制プランを公開。
差別化ポイント:認可の考え方まで教えてくれる認可ツールです。
3. Cerbos — 最良のセルフホスト型PDP
最適な用途:判断ポイントを自社で管理したいチーム。
ステートレスなYAMLポリシーのPDPで、GitOpsに対応しています。OSSのコアはミリ秒未満で応答し、配布にはCerbos Hubを利用します。ロードバランサーやリバースプロキシで保護されたマイクロサービス環境にも、効率よく導入できます。
主な機能:ステートレスPDP、YAMLポリシー、GitOps、SDK、Hub。
長所:DX、低レイテンシ、OSSとしての誠実さ。
短所:運用は自前で行う必要があります。グラフ型のReBACはパターンで対応します。
価格:OSSは無料、Hubは段階制プラン。
差別化ポイント:プラットフォーム利用料なしで、セルフホストのすっきりした判断基盤を構築できます。
4. Permify — きめ細かな認可サービス
最適な用途:複雑なアクセス関係を持つアプリケーションの認可を一元化したい場合。
PermifyはRBAC、ABAC、ReBACに対応したきめ細かな認可を提供します。Zanzibarに着想を得た方式で、認可モデリングを効率化します。
権限ロジックをアプリケーションコードから切り離すことで、APIやマイクロサービスをオブジェクトレベル認可の不備(BOLA)の脆弱性から効果的に守ります。
CVEデータベースへのアクセス
主な機能:きめ細かな認可、RBAC/ABAC/ReBAC、リレーションシップベースのアクセス制御、一元的な認可サービス。
長所:柔軟な認可モデリング、開発者に優しい設計。
短所:エコシステムが小さい。FusionAuthによる買収後、商用としての位置づけが変わりました。
価格:OSS/無料オプションあり、商用プランあり。
差別化ポイント:リレーションシップベースとポリシーベースのアクセスモデルを組み合わせた、柔軟な認可レイヤーです。
5. WorkOS FGA — B2BキットのReBAC(Warrant統合)
最適な用途:SSOやSCIMに加えてFGAを導入するB2B SaaS。
WorkOSに買収されたWarrantのZanzibarエンジンにより、エンタープライズ対応キットの中でリレーションシップチェックを利用できます。価格は公開されています。
標準的なSSOソリューションとあわせて、きめ細かなアクセス制御とエンタープライズ級の機能を提供し、アップマーケットへの迅速な展開を後押しします。
主な機能:ReBACチェック、WorkOSプラットフォームとの統一、SDK、公開料金。
長所:キットとしての相乗効果、価格の明快さ。
短所:専用FGA製品と比べると深さに劣ります。
価格:公開。
差別化ポイント:エンタープライズ対応キットの一項目として使えるFGAです。
6. Permit.io — 最良のフルスタック型マネージド
最適な用途:認可のライフサイクル全体をまとめて実装したい場合。
ポリシーエンジンに加え、ノーコードUI、監査、組み込み可能な権限ウィジェットを備えています。エンジニア、PM、エンドユーザーのそれぞれが自分向けの画面を使えます。開発者の負担を減らし、オブジェクトレベル認可の不備(BOLA)のリスク低減にも役立ちます。
主な機能:UIとコードによる管理、マルチモデル、ウィジェット、監査。
長所:ライフサイクル全体をカバー、無料枠あり。
短所:抽象化の好みが分かれます。
価格:無料枠あり、段階制プラン。
差別化ポイント:組織図全体のための認可です。
7. Axiomatics — 最良のエンタープライズABAC老舗
最適な用途:属性が豊富な規制業種のエンタープライズ。
XACML/ALFAの標準を担う存在です。動的な属性ベースの判断を、流行するよりも10年前から銀行や政府機関に提供してきました。データ層でのきめ細かなフィルタリングにより、データ侵害のリスクの軽減に役立ちます。
主な機能:ABACエンジン、ALFAによるポリシー記述、エンタープライズ連携、データ層フィルタリング。
長所:ABACの深さ、規制業種での実績。
短所:現代的なDXとは対照的、見積もり制。
価格:見積もり。
差別化ポイント:銀行レベルの深さを持つ属性ロジックです。
8. PlainID — 最良のポリシーオーケストレーション
最適な用途:数百のアプリケーションにわたる認可の一元化。
PBACの管理、可視化、レガシー向けコネクタを備えています。単一サービスではなく、IT資産全体を対象としたガバナンス重視のFGAです。PlainIDは、より広範なIGAツールとあわせて、多様なアプリケーションにまたがる権限を統合し、権限の肥大化を防ぎます。
主な機能:一元的なポリシー管理、アプリ/API/データの統合、可視化、コネクタ。
長所:ガバナンスの広さ。
短所:エンタープライズ向けの導入プロセス。
価格:見積もり。
差別化ポイント:乱立するシステム全体を覆う、単一のポリシー基盤です。
9. Ory Keto — クラウドネイティブなリレーションシップ認可
最適な用途:スケーラブルなリレーションシップベースのアクセス制御を必要とするアプリケーション。
Ory Ketoは、GoogleのZanzibarモデルに着想を得たオープンソースの認可サーバーです。ユーザーとリソースの関係に基づいて、きめ細かな権限チェックに応答します。
コンテナ環境にKetoを配備すれば、Kubernetesセキュリティツールとあわせてリレーションシップベースの制御を適用でき、サービス間の境界を効率よく管理できます。
主な機能:ReBAC、Zanzibarに着想を得た認可、権限チェック、APIベースの認可、クラウドネイティブな配備。
長所:オープンソース、スケーラブルなリレーションシップモデリング、Kubernetesとの相性の良さ。
短所:リレーションシップ中心の設計。複雑なポリシーのシナリオによっては追加のアーキテクチャが必要です。
価格:オープンソース、Ory Cloudの商用オプションあり。
差別化ポイント:複雑なリソース間の関係をモデリングできる、クラウドネイティブなZanzibar型認可サービスです。
10. Aserto(Topaz)— OSSハイブリッド(状況注視)
最適な用途:セルフホストでReBACとポリシーを併用したい場合(事前の精査が前提)。
Topazは、リレーションシップディレクトリとOPAポリシーエンジンを組み合わせた、OSSファーストの製品です。開発者はマイクロサービスのアーキテクチャに組み込めます。APIセキュリティテスト企業のサービスとあわせて、エンドポイントを保護することも可能です。
主な機能:ReBACディレクトリ、OPA統合、セルフホスト、SDK。
長所:ハイブリッドモデル。
短所:ベンダーの状況を精査する必要があります。
価格:OSS、マネージド版あり。
差別化ポイント:リレーションシップとルールを1つのOSS認可基盤で扱えます。
11. SpiceDB(AuthZed)— オープンソースのZanzibar標準
最適な用途:きめ細かな認可の専用基盤を構築するエンジニアリングチーム。
SpiceDBは、GoogleのZanzibarに着想を得たオープンソースの認可データベースです。リレーションシップのモデリングと、きめ細かなアクセス判断の評価に特化したエンジンを提供します。
権限の判断を高性能なgRPC/HTTP APIレイヤーに任せることで、実行時の不具合を防ぎ、社内アプリケーションをアクセス制御の不備から守ります。
主な機能:ReBAC、Zanzibarに着想を得たモデル、リレーションシップタプル、gRPC/HTTP API、プラガブルなストレージ。
長所:成熟したオープンソースプロジェクト、高いスケーラビリティ、優れたReBACモデル。
短所:インフラの専門知識が必要です。リレーションシップのモデリングが複雑になる場合があります。
価格:オープンソース、マネージドのCloudおよびDedicatedのオプションあり。
差別化ポイント:Zanzibar型の認可基盤を直接制御したいチーム向けに作られた、専用の認可データベースです。
12. Amazon Verified Permissions — マネージド型ポリシー認可
最適な用途:マネージドで一元的な認可判断を必要とするアプリケーション。
Amazon Verified Permissionsは、フルマネージドの認可サービスです。Cedarポリシー言語を使い、きめ細かなアクセスポリシーを定義・評価します。チームが独自の認可エンジンを運用する必要はありません。
認可の評価をマネージドのポリシーエンジンに任せることで、一元化されたIAMソリューションとあわせたガバナンスを効率化できます。アイデンティティ層とリソース層の両方で、不正アクセスを防ぎます。
主な機能:Cedarポリシー、RBAC/ABAC、一元的な認可、ポリシー検証、APIベースの認可判断。
長所:フルマネージド、スケーラブル、強力なポリシー言語、AWSとの統合。
短所:Cedarの学習コスト、AWSエコシステムへの依存。
価格:従量課金。
差別化ポイント:Cedarを軸に構築された、一元的できめ細かなポリシー判断のためのマネージド認可サービスです。
比較表(全体)
| 製品 | レーン | モデル | 無料での導入 | 想定ユーザー |
| Auth0 FGA | マネージド | ReBAC | 無料枠 | 共有機能を持つプロダクト |
| Oso | 開発者向けサービス | Polar | 無料枠 | プロダクトチーム |
| Cerbos | セルフホスト | RBAC/ABAC | OSS | PDPを自社で運用したいチーム |
| Permify | 認可サービス | RBAC/ABAC/ReBAC | OSS | きめ細かな認可を一元化したいチーム |
| WorkOS FGA | B2Bキット | ReBAC | 公開価格 | B2B SaaS |
| Permit.io | フルスタック | マルチ | 無料枠 | ライフサイクル全体を求める購入者 |
| Axiomatics | エンタープライズ | ABAC | デモ | 規制業種 |
| PlainID | オーケストレーション | PBAC | デモ | 大規模なアプリ資産を持つ組織 |
| Ory Keto | 認可サービス | ReBAC | OSS | リレーションシップベースのアクセス制御を構築するクラウドネイティブなチーム |
| Aserto | OSSハイブリッド | ReBAC+OPA | OSS | [VERIFY] |
| SpiceDB | OSS認可 | ReBAC | OSS | Zanzibar型の専用認可基盤を構築するチーム |
| Amazon Verified Permissions | マネージド | RBAC/ABAC | 従量課金 | マネージドなアプリケーション認可を求めるAWSチーム |
選び方
まずモデルを決める:共有グラフならReBAC(FGA/WorkOS)、属性ルールならABAC/ポリシー型(Axiomatics/OPA/Cerbos)、IT資産全体のガバナンスならPBAC(PlainID)、コンテキストに応じた権限の取り消しならSGNLです。
次にレーンを選ぶ:スピード重視ならマネージド、制御を重視するならOSS、レガシー環境への対応が必要ならエンタープライズ向けです。
最後に安定性を確認する:この市場では統合が進んでいます。アーキテクチャを決める前に、資金調達の状況、GitHubの更新頻度、そして本稿の注意フラグを確認してください。
よくある失敗:ルール型の課題に流行でReBACを選ぶこと、Zanzibarを自社で作り直すこと、PDPのレイテンシ予算を無視すること、OSSをゼロコストと見なして人件費を忘れることです。
2026年に最も優れたきめ細かな認可ツールは?
マネージドReBACならAuth0 FGA、開発者向けサービスのモデリングならOso、セルフホストPDPならCerbos、ポリシー基盤ならOPA、エンタープライズのABAC/オーケストレーションならAxiomatics/PlainID、コンテキストに基づく継続的なアクセスならSGNLです。
これらのツールの価格体系は?
無料枠やOSSでの無料利用は一般的です(FGA、Oso、Cerbos、OPA、Permit.io)。WorkOSは価格を公開しており、エンタープライズ向けプラットフォームは見積もり制です。見えにくいコストは、モデリングにかかる時間と、レイテンシのエンジニアリング予算の両方です。
Warrantはどうなったのか?
WorkOSに買収され、そのZanzibarエンジンはWorkOS FGAとして販売されています。単独での掲載は古い情報です。ベンダーは1社として、1回だけ数えています。
ReBACとABAC、どちらのモデルを選ぶべきか?
権限の形に合わせて選びます。フォルダ、チーム、所有関係のようなリレーションシップをたどる場合はReBAC、リージョン、クリアランス、時間帯のような属性やコンテキストのルールならABAC/ポリシーエンジンです。実際のシステムの多くは両方が混在します。その混在と衝突しないツールを選びましょう。
なぜ認可はセキュリティ上重要なのか?
アクセス制御の不備は、常にOWASP Top 10のリスクの上位に挙がります。安全でないオブジェクト直接参照(IDOR)や権限の肥大化は、認可の根本的な失敗です。
一元化され、テスト可能で、監査もできる判断の仕組みを導入すれば、こうしたバグの温床となる散在したif文を置き換えられます。
まとめ
マネージド領域ではAuth0 FGAが、中核となるCIAMプラットフォームとともに軸となります。開発者向けではOsoとCerbosが先行しています。エンタープライズの3社(Axiomatics、PlainID、SGNL)は、最新のゼロトラストアーキテクチャ全体でポリシーのオーケストレーションを実施し、IT資産全体を担っています。
一方で、市場の統合(Warrant→WorkOS)は、ベンダーの安定性の精査が要件定義に欠かせないことを購入者に示しています。
次の一歩は、自社の権限の形を明確にし、モデルを選び、次にレーンを選び、最後にベンダーの動向を確認することです。
信頼性に関する情報
執筆者について:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集部は独立しています。掲載や順位付けに対して、ベンダーが対価を支払うことはありません。
GBHackersのその他の記事:
• 最高のAPIセキュリティツールを比較・価格付き
• 最高のCI/CDセキュリティを比較・価格付き
翻訳元: https://gbhackers.com/best-fine-grained-authorization-compared/