オンラインファッション大手ASOSからの割引コードを待っていた買い物客のスマートフォンに届いたのは、デジタル恐喝のメッセージでした。
10月6日、ASOSの顧客に対し、同社の公式モバイルアプリを通じて「ASOS HACKED」と告げる不正なプッシュ通知が届きました。通知は小売業者のデータ保護責任者(DPO)とITチームに宛てたもので、「ASOSのDPOとITチームへ。われわれはSnowflakeインスタンスを完全に掌握した。交渉に応じなければ、データを流出させる」と警告していました。この不正な通知は、Xuanye Groupを名乗るグループが運営するTelegramチャンネルへ誘導する内容でした。
ASOSは、買い物客との連絡に使っているサードパーティのプラットフォームを通じて、不正な通知が配信されたことを認めました。同社は通知プラットフォームへのアクセスを直ちに制限し、社内外の専門アドバイザーや関係当局と連携して対応を進めているとしています。
ASOSは「氏名や連絡先などの基本的な個人情報にアクセスされた可能性がある」と認める一方、「決済カード情報やアカウントのパスワードに影響があったとは考えていない」と強調しました。
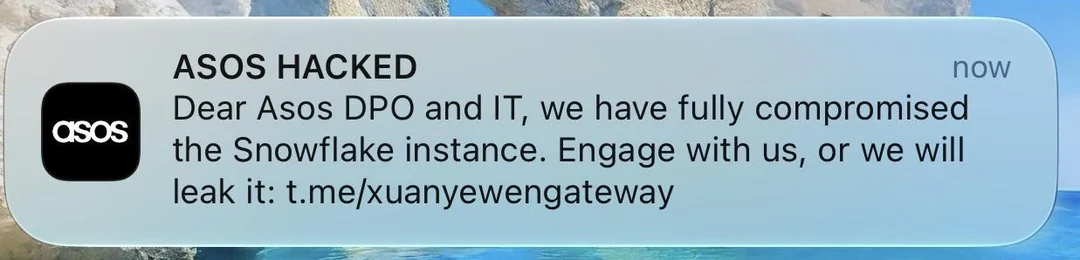
ASOSは、買い物客との連絡に使うサードパーティのプラットフォームを通じて不正な通知が配信されたことを確認しました。画像:Reddit
大胆な乗っ取りの手口
今回の侵入は、深刻な業務上の機能不全を示すものです。単なるバックエンドからのデータ窃取にとどまりません。SnowflakeはBBCの取材に対し、現在も続く調査で自社プラットフォームが侵害された形跡は「見つかっていない」と説明しました。ASOSはサードパーティの通信プラットフォームに絡む不正な活動を確認しましたが、侵入口は不明のままです。Snowflakeインスタンスにアクセスしたという攻撃者の主張も、裏付けは取れていません。
「攻撃者がASOSの顧客データをどこまで入手できるかを判断するのはまだ早すぎますが、影響が及ぶ範囲は大きくなる可能性があります」と、MalwarebytesのシニアマルウェアインテリジェンスリサーチャーであるPieter Arntz氏はeSecurity Planet(eSP)に語りました。「ASOSはマーケティングにSimon AIを使っており、これはSnowflake上で動作しているため、両者のつながりは間接的です。仮に情報が露出すれば、閲覧履歴や購買傾向から所在地、ロイヤルティのステータスまで、顧客の詳細な人物像が明らかになるおそれがあります。プロファイリングに使える価値の高いデータですが、このつながりだけでは、攻撃者が実際に何へアクセスできたのかは確定できません」
最も重要なのは、Snowflakeをめぐる真偽不明の主張ではなく、攻撃者がASOS正規の連絡手段を使って顧客に直接接触できた点かもしれません。
Arctic Wolfのソリューションエンジニアリング担当リージョナルバイスプレジデントであるNick Dyer氏は、eSPへのコメントで、この攻撃手法が持つ心理的な圧力を指摘しました。
「こうした通知がスマートフォンに突然表示されるのは異例で、不安をあおります。残念ながら、これはセキュリティ侵害の結果であり、機微な顧客データが絡む場合には、今後ありふれた体験になるかもしれません」とDyer氏は語りました。
Dyer氏によると、攻撃者は通知でパニックを引き起こし、ASOSに身代金の支払いを迫ろうとしたとみられます。これは最初の侵入にとどまらない問題を生みます。顧客が、正規の小売業者からの連絡と攻撃者が操作するメッセージを見分けにくくなるおそれがあるためです。企業にとって、顧客向けの通知システムの保護は、単なるマーケティング機能ではなく、セキュリティ境界の一部として扱う必要があります。
アカウントを守るために
ASOSは顧客に対し、このプッシュ通知を無視し、記載されていたサードパーティのリンクを開かないよう呼びかけています。同社は、決済カード情報やアカウントのパスワードに影響はなかったとみています。それでも顧客は、今回のインシデントへの不安につけ込むフィッシングに注意する必要があります。
Dyer氏は、ASOSを名乗る予期せぬ通知、メール、メッセージはクリックしたり反応したりしないよう促しています。特に、リンクのクリックや個人情報の入力を求めるものには警戒が必要です。また、緊急性をあおる不審な番号からの電話やテキストメッセージにも注意し、ASOSのウェブサイトには直接アクセスするよう勧めました。英国の国家サイバーセキュリティセンター(NCSC)は、通知を受け取っていなくても、ASOSの全顧客が影響を受けた可能性があるものと想定するよう助言しています。不審なメッセージに注意し、強力で固有のパスワードを使い、利用可能な場合は必ず二段階認証を有効にしてください。
関連記事: BigCommerceのサードパーティアプリ侵害は、基盤となるプラットフォーム自体が安全でも、侵害された連携機能を通じて小売業者の顧客データが流出しうることを示しています。
翻訳元: https://www.esecurityplanet.com/threats/news-asos-app-notification-cyber-incident-emea-uk/