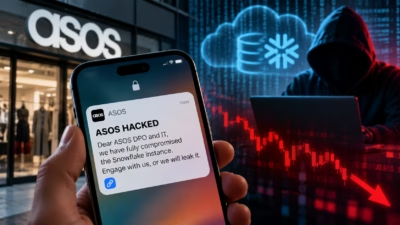
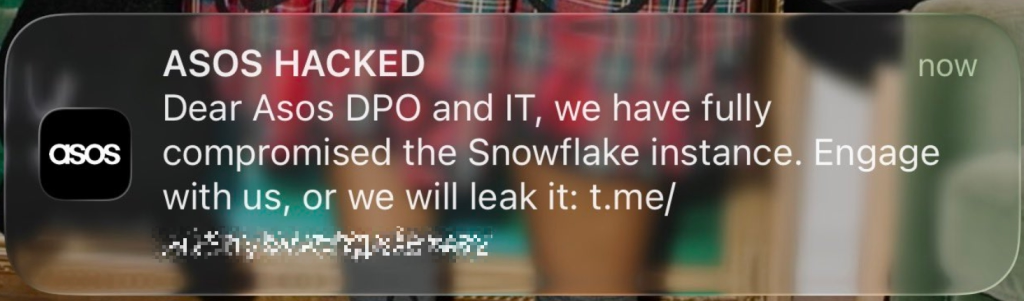
世界的なファッション小売大手ASOSの顧客数千人が今朝、ASOSアプリ経由で同社がハッキングされたと主張するプッシュ通知を受け取りました。
ASOSのデータ保護責任者(DPO)とIT部門に宛てた通知には、次のように書かれています。
「ASOS HACKED
Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it」
現時点で分かっていること
Snowflakeは、組織がデータの保存・処理・分析に利用するクラウド型のデータプラットフォームです。Simonが公開したブログ記事から、ASOSのマーケティングチームがSimon AIを利用していることが分かっています。Simon AIはパーソナライズを専門とするサービスで、Snowflake上で動作します。ASOSは、Simon AIをBrazeと併用し、顧客のスマートフォンに届くプッシュ通知などのコミュニケーションをパーソナライズして配信していると説明しています。
メッセージがASOS自身のアプリ経由で届いたとみられる点は、裏付けのないSNS上の主張よりも懸念を強めます。通知基盤が不正に使われた可能性を示唆していますが、主張されているSnowflakeへの侵害や顧客データの窃取が実際にあったと確認されたわけではありません。
Simon AIによると、一般的な顧客プロファイルには次の情報が含まれます。
- 閲覧履歴と閲覧した商品
- 購入履歴と顧客価値(初回購入者や高額購入者など)
- 人口統計データ
- Premierステータスや購入をやめた顧客などのセグメント
- 位置情報と現地の天気
影響を受けたシステムにこうしたプロファイルが含まれていた場合、情報漏えいによって顧客の購買習慣や嗜好が詳細に把握される恐れがあります。ただし、公開されているASOSのマーケティング環境の説明だけでは、攻撃者が実際に何にアクセスしたのか、そもそもアクセスしたのかどうかも分かりません。
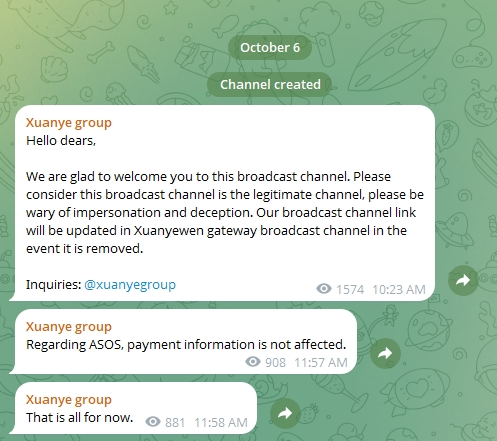
The Guardianは、報じています。侵害を主張するグループは「Xuanye group」を名乗っています。このグループが運営するTelegramチャンネルには「Regarding Asos, payment information is not affected(ASOSについては、決済情報は影響を受けていません)」というメッセージが投稿されましたが、この主張は第三者による検証を受けていません。
Sky Newsによると、カスタマーサービス担当者はこのプッシュ通知を「不正なもの」と説明し、ASOSが調査を進めていると述べました。
身を守るためのポイント
ウェブサイトとアプリは通常どおり稼働しており、現時点で顧客データベースや決済カード情報、パスワードなどが盗まれたことを裏付ける確かな証拠はありません。
そのため、攻撃者がASOSの顧客データをどの程度入手できたのか、そもそも入手できたのかを判断するには時期尚早です。ただ、想定される影響範囲は大きく、顧客データが悪用されれば、より信憑性の高い標的型フィッシング攻撃につながる恐れがあります。
- 何が起きたのか、ASOSが問題を解決したのかが明らかになるまで、ASOSでの購入は見合わせましょう。
- 今回の情報漏えいやASOS関連の話題を装った、身に覚えのないメッセージには警戒してください。
- Xuanye groupからのプッシュ通知をこれ以上受け取りたくない場合は、同グループのアクセス権が排除されるまでASOSアプリを削除してください。
- 今回の情報漏えいで自分のデータが盗まれたと判明した場合は、当社ブログInvolved in a data breach? Here’s what you need to know(データ侵害に巻き込まれたら?知っておくべきこと)のヒントをご覧ください。
サイバー犯罪者はあなたの何を知っているのか?
Malwarebytesの無料Digital Footprint scanで、個人情報がオンライン上に流出していないか確認できます。
翻訳元: https://www.malwarebytes.com/blog/news/2026/10/asos-hackers-send-push-notifications-to-customers