Googleは、ChromeブラウザとChromeOSオペレーティングシステムの更新プログラムを公開しました。
Googleは10月6日、デスクトップ向けStable Channelアップデートをリリースしました。デスクトップユーザーにとって最も重要な更新です。Chromeのバージョンは、Linux版が155.0.8059.39、Windows版とMac版が154.0.8037.39/.40になります。今回の更新には247件のセキュリティ修正が含まれ、そのうち4件の重大度が「Critical(緊急)」です。
同日、GoogleはAndroid版の155.0.8059.39も、一部のユーザーを対象に公開しました。まだ全員がGoogle Playから入手できるわけではありませんが、配信状況に注意してください。Googleによると、この更新には安定性とパフォーマンスの改善が含まれています。
Chromeの更新方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザを一度も閉じない場合や、拡張機能が更新を妨げるなど問題が起きた場合は、更新が遅れる可能性があります。
配信が自分の環境に届くのを待ちたくない場合は、手動での更新も簡単です。Chromeの設定またはヘルプメニューから「Google Chromeについて」を開くと、Chromeが更新を確認します。更新がある場合は「再起動」をクリックして適用してください。
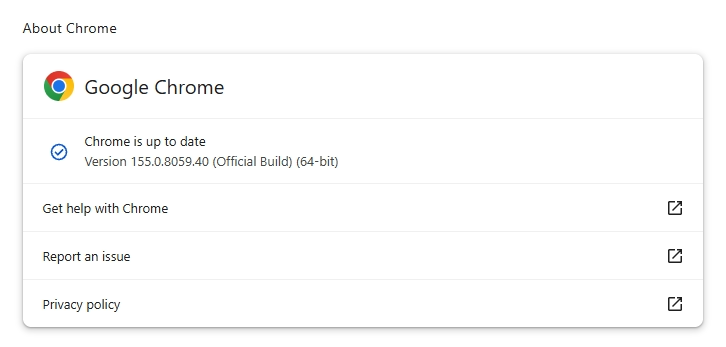
バージョン番号の仕組みの解説や手順は、ガイド記事「How to update Chrome on every operating system」で確認できます。
ChromeOSの更新方法
次の手順で、Chromebookのオペレーティングシステムを更新できます。
- インターネットに接続します。Chromebookは接続時に自動で更新を確認し、ダウンロードします。
- 画面右下の日付の横にある「デバイスを更新」通知を探します。
- Chromebookを再起動して更新を完了します。
技術的な詳細
修正された脆弱性のうち、影響が大きいと思われるものが3件ありました。
CVE-2026-106197は、Browserモジュールに存在するuse-after-free(解放後使用)の脆弱性で、重大度は「Critical」です。特殊な機能ではなくブラウザの基本機能にあるため、優先して対処すべき脆弱性といえます。悪用されると、リモートの攻撃者が細工したHTMLページを通じて、サンドボックス外で任意のコードを実行できるおそれがあります。
use-after-free脆弱性は、プログラムが解放済みのメモリ領域にアクセスしようとして発生します。クラッシュを引き起こすだけでなく、場合によっては攻撃者が独自のコードを実行できてしまいます。
ブラウザのサンドボックス外でリモートコード実行を可能にするChromeの脆弱性は、攻撃者にとって特に価値があります。悪意のあるサイトや改ざんされたサイトを訪問させるだけで、追加の攻撃手順を必要とせずに、基盤となるOS上で直接コードを実行できる場合が多いためです。
CVE-2026-106358も、Navigationに存在するuse-after-freeの脆弱性で、重大度は「Critical」です。Navigationは通常のブラウジングの中核を担う機能です。攻撃者の制御下にあるページやリダイレクトが脆弱な処理に到達すれば、広範囲に影響する可能性があります。この脆弱性でも、リモートの攻撃者が細工したHTMLページを通じて、サンドボックス外で任意のコードを実行できるおそれがあります。
CVE-2026-106240は、ChromeのJavaScriptエンジンであるV8の型混同(type confusion)の脆弱性です。重大度は「High(高)」ですが、悪用に成功すると、リモートの攻撃者が細工したHTMLページを通じて、サンドボックス内で任意のコードを実行できます。JavaScriptエンジンの欠陥は、悪意のあるWebコンテンツを介した攻撃に使われやすい対象でもあります。
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →