 セキュリティリスク分析(SRA)が実施されていない、あるいは不十分な場合、HIPAAコンプライアンスプログラムに大きな穴が残る恐れがあります。SRAの不備は、OCR(米保健福祉省公民権局)の執行措置で最も頻繁に指摘される問題の一つでもあります。
それにもかかわらず、多くの医療機関では、SRAでどこまでを対象にすべきか、どのくらいの頻度で更新すべきか、本格的なリスク分析と単なるチェックリストの違いは何かが、依然としてはっきりしていません。
今回は、シニアコンプライアンスコンサルタントのブラッドリー・キング(Bradley King)氏を講師に迎え、SRAの役割を解説し、次に取るべき対応を整理する30分間の実践的なウェビナーを開催します。SRAを初めて実施する場合も、既存の文書を見直す場合も、自院に必要な対応を、より明確に把握していただけます。
このウェビナーでわかること:
- HIPAAセキュリティリスク分析とは何か、そして何ではないのか
- HIPAAコンプライアンスプログラム全体におけるSRAの位置づけ
- SRAを見直し、更新すべき時期
- SRAの不備がOCRの執行で繰り返し焦点となる理由
- 自組織のアプローチを強化するための実践的な手順
ライブ配信に参加できない場合も、ぜひ登録してください。録画をお送りします。
ライブウェビナー開催日:2026年10月28日
時間:米東部時間12:00~12:30、米中部時間11:00~11:30、米山岳部時間10:00~10:30、米太平洋時間9:00~9:30
所要時間:30分
ライブ参加が難しい場合も、登録していただければ録画をお送りします。
このウェビナーは、Abyde社がThe HIPAA Journalと提携して開催します。
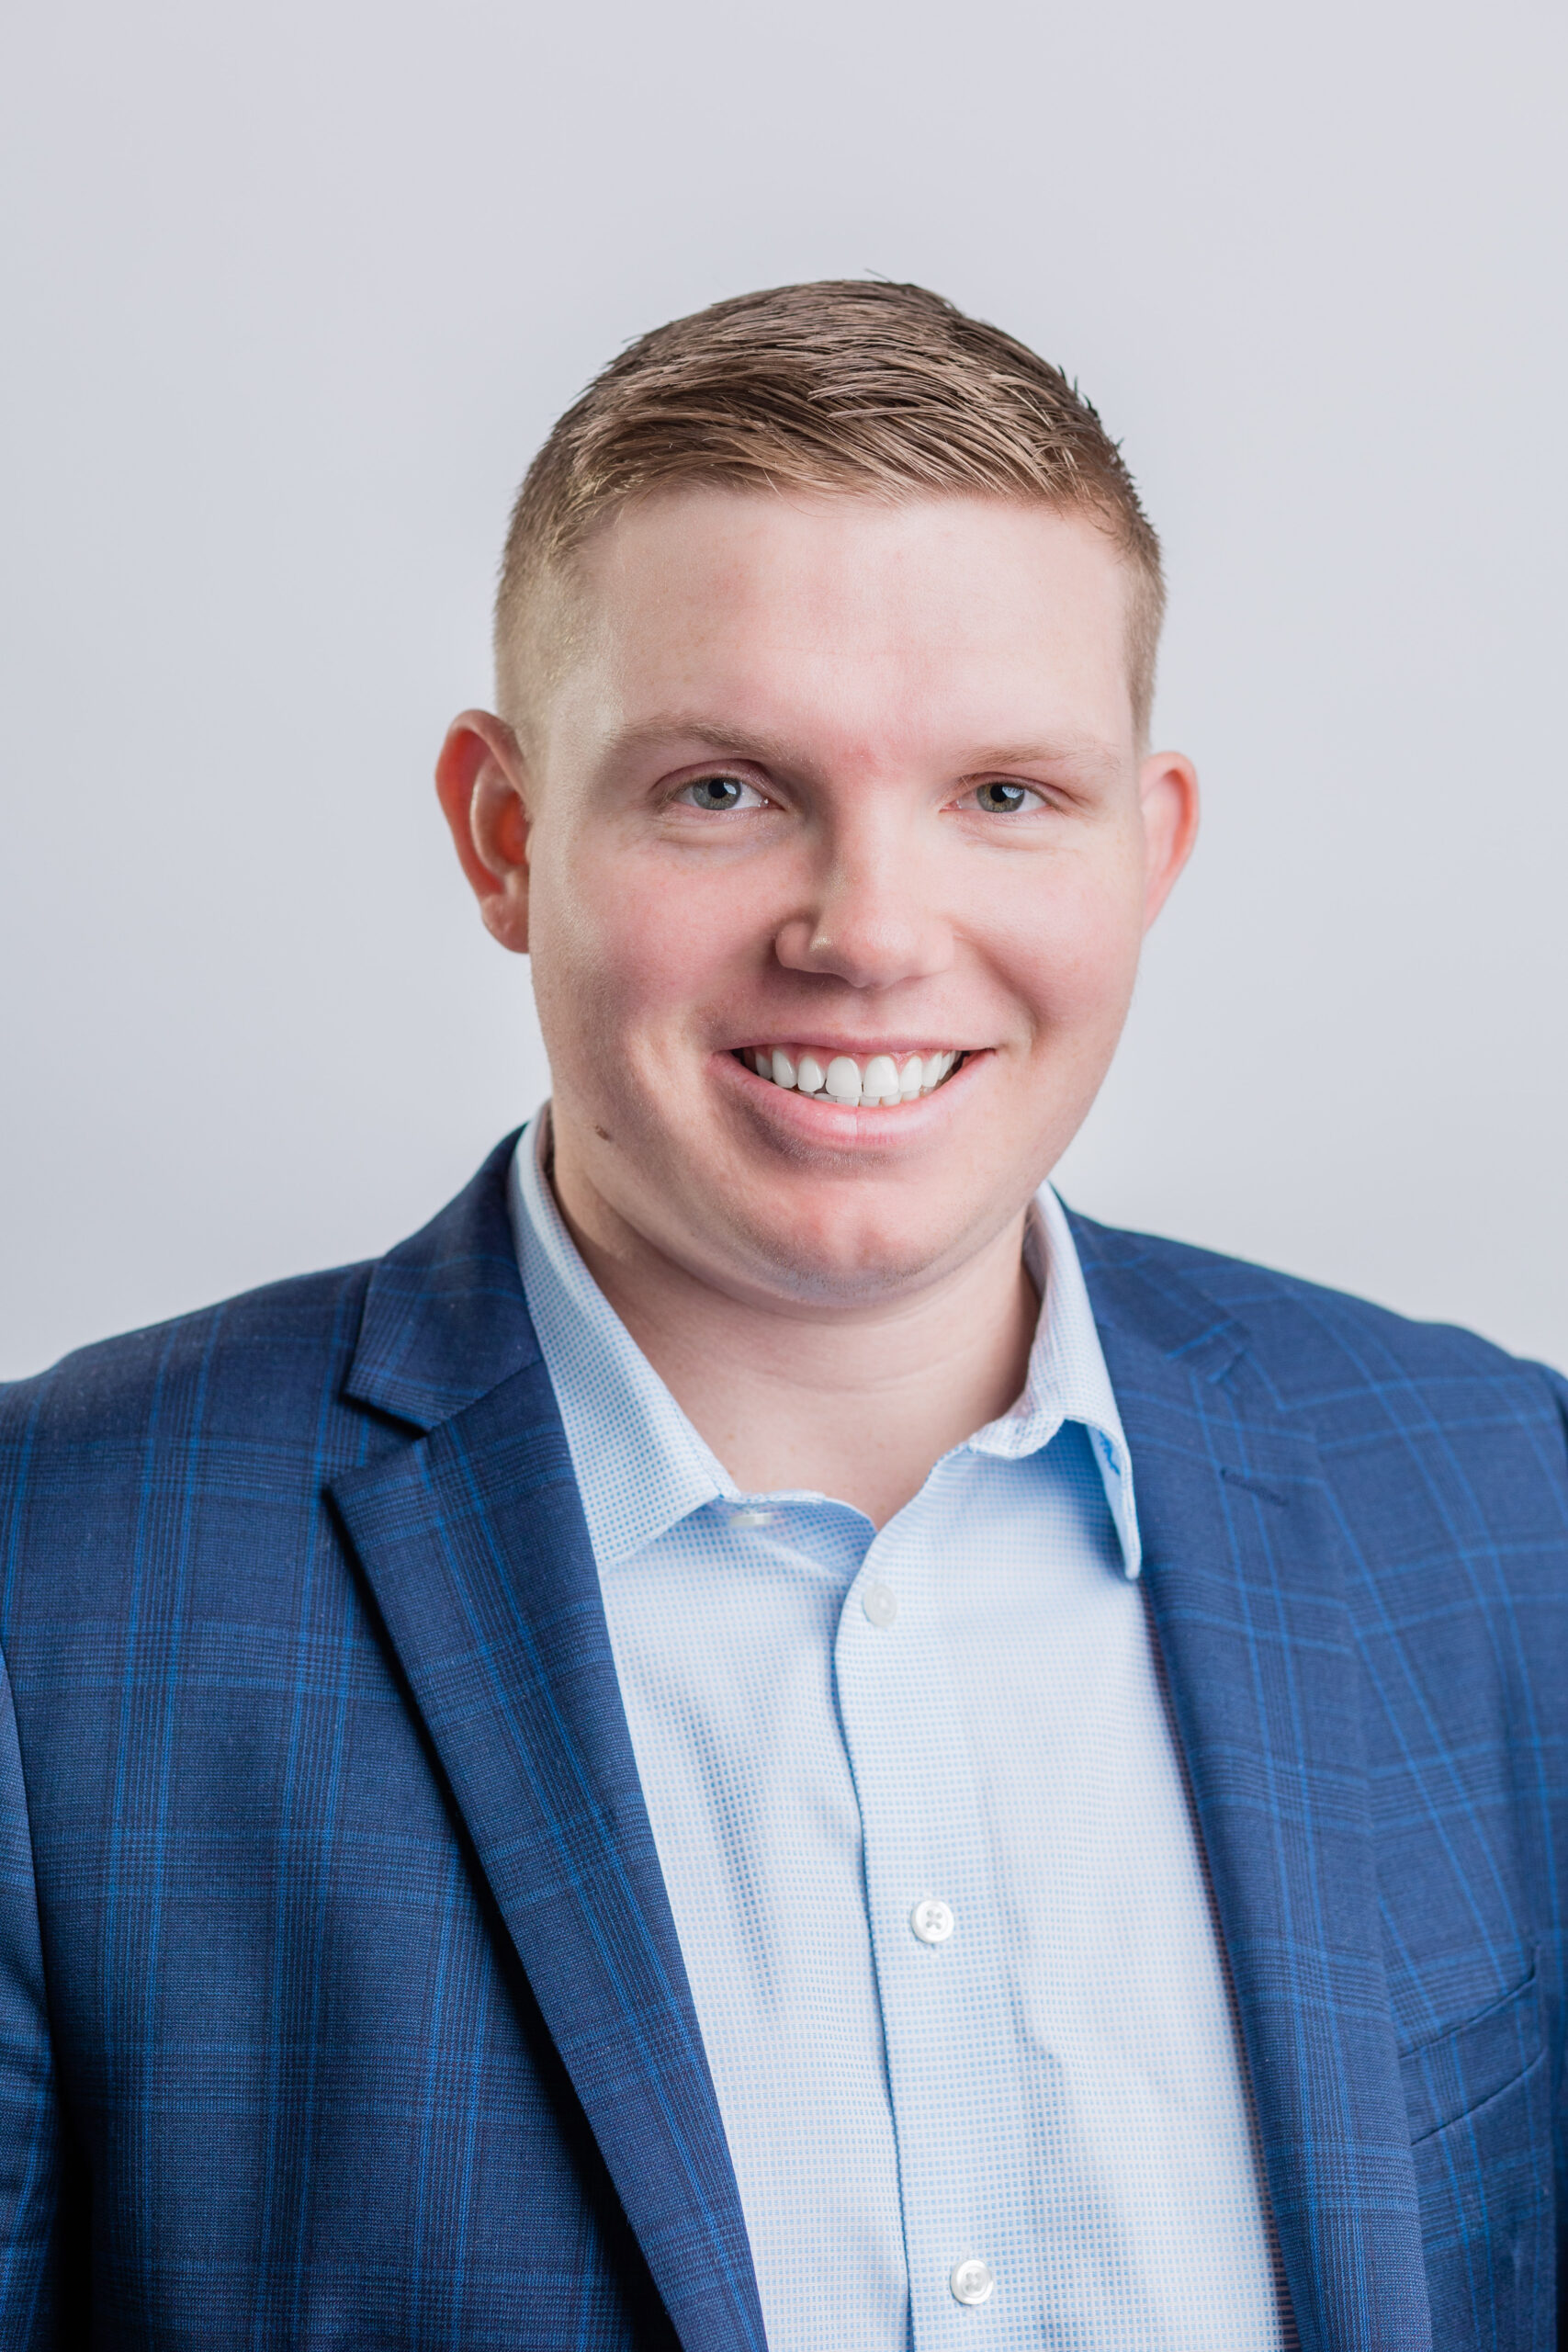 講師: ブラッドリー・キング(Bradley King)氏、シニアコンプライアンスコンサルタント
ブラッドリー・キング氏は、HIPAAおよびOSHA(米労働安全衛生局)のコンプライアンスコンサルティングで長年の経験を持ちます。全米規模のカンファレンスで講演し、HIPAAとOSHAのコンプライアンスのベストプラクティスに関する継続教育ウェビナーも担当してきました。個人経営の単独診療所から複数拠点・複数州にまたがる医療機関まで、数千の医療機関と直接協力し、コンプライアンスプログラムの構築と維持を支援しています。
Abyde社は、コンプライアンスソフトウェア業界のリーダー企業です。米国全土の数千の医療機関を対象に、HIPAAとOSHAの要件への対応を効率化しています。

ライブウェビナー開催日:2026年10月28日
時間:米東部時間12:00~12:30、米中部時間11:00~11:30、米山岳部時間10:00~10:30、米太平洋時間9:00~9:30
所要時間:30分
ライブ参加が難しい場合も、登録していただければ録画をお送りします。
本記事は hipaajournal.com の記事を翻訳・要約したものです。