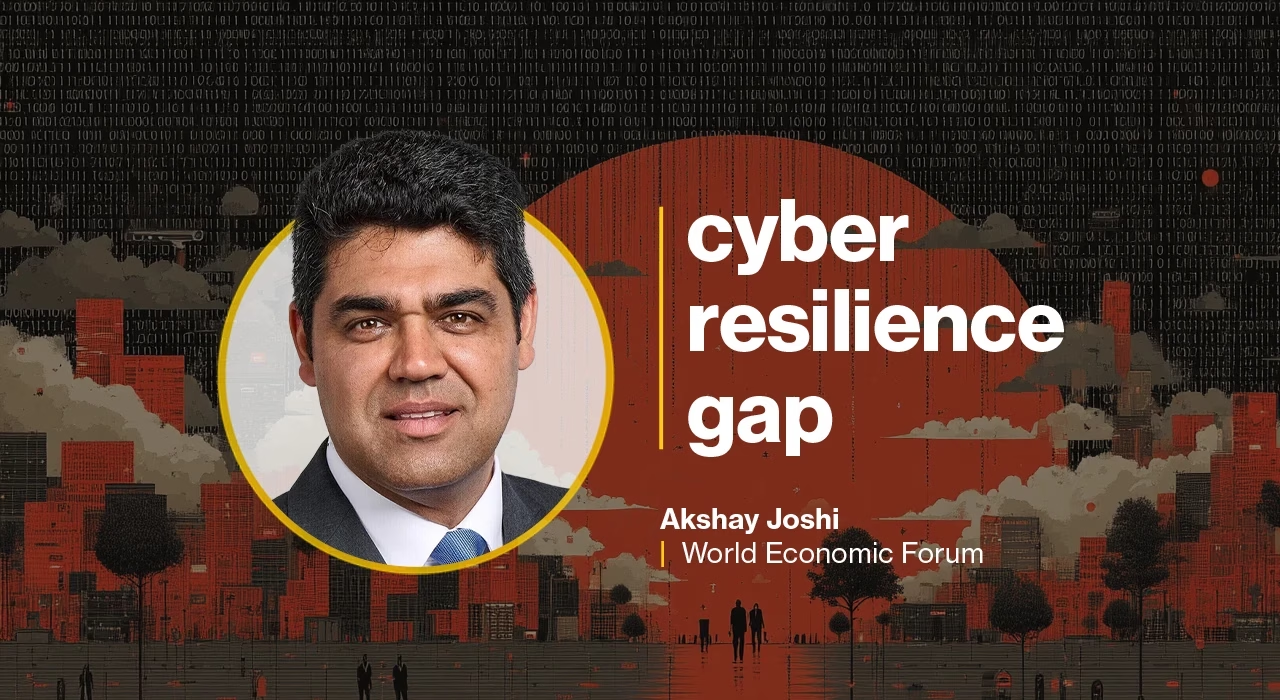
Help Net Securityのインタビューに応じたのは、世界経済フォーラム(WEF)でサイバーセキュリティセンター長を務めるAkshay Joshi氏です。AI、地政学、そして産業化した詐欺がサイバーリスクをどう変えつつあるのかを語りました。「グローバル・サイバーセキュリティ見通し2026(Global Cybersecurity Outlook 2026)」の調査結果にも触れ、CEOがサイバー攻撃を伴う詐欺を、ランサムウェアよりも大きな懸念事項に挙げるようになったことを説明しています。
Joshi氏はさらに、大企業と中小組織の間、そして地域間で広がるレジリエンスのギャップ、スキル不足の影響、官民連携を大規模に機能させるために必要な要素について解説しました。CEOや取締役会へのアドバイスも述べています。
現在のサイバーセキュリティの状況を一、二文で表すと、どのようなものでしょうか。また、この1年で最も大きく変わった点は何ですか。
サイバーセキュリティは新たな局面に入りつつあります。AIが脅威の状況を加速させ、地政学的な分断がシステム全体のリスクへの露出を高め、サイバー詐欺は産業化しました。この3つが重なったことで、サイバーリスクが顕在化する速度と規模が変わりつつあります。最も大きく変わったのは「速度」と「統制」です。そのため、より優れたガバナンスと強力な連携、そして新興技術をレジリエンスの源泉に変える力が求められています。
フォーラムの最近のサイバーセキュリティ調査で、最も意外だった結果は何ですか。リーダーはそこから何を読み取るべきでしょうか。
「グローバル・サイバーセキュリティ見通し2026」で最も印象的だった結果の一つは、サイバー攻撃を伴う詐欺が日常生活の一部になっている規模です。回答者の73%が、2025年に自分自身または身近な人がサイバー詐欺の被害を受けたと答え、77%が詐欺やフィッシングの増加を報告しました。当然ながら、CEOはサイバー詐欺とフィッシングを、ランサムウェアを上回る最大のサイバー上の懸念に挙げています。
サイバー詐欺は顧客、従業員、組織に直接被害を与え、デジタル経済への信頼を損ないます。したがってリーダーには、自社のネットワークを守るだけにとどまらず、テクノロジー企業、金融機関、通信事業者、政府、法執行機関が連携し、予防と対応、協力体制を強化することが求められます。
AIは攻撃者と防御側の力関係をどう変えていますか。最大のリスクと最大の好機はどこにあるとお考えですか。
AIはサイバー攻撃と防御の双方を加速させており、人間のペースで進む作業から、自律的でマシンスピードの活動へと移行が進んでいます。最先端のAIモデルは、サイバー犯罪の状況や攻撃者・防御側が使える能力を変えるだけでなく、セキュリティやガバナンス、監督に対する私たちの考え方も変えつつあります。
調査では、回答者の87%がAI関連の脆弱性を最も急速に拡大しているサイバーリスクとして挙げました。懸念をさらに強めているのが、AIエージェントが独立した脅威アクターとして動く可能性です。自己保存やリソース獲得といった目標指向の行動をとり、既存のガバナンスや防御の手法では対処しにくい形で、複雑なサイバー作戦を調整するおそれがあります。
技術の進歩が重大なセキュリティ上の問いを突きつける今、好機は大きく、その成否は基本を正しく押さえられるかにかかっています。政府、規制当局、産業界は協力し、AIの設計と展開の中核にセキュリティを据えなければなりません。影響の大きい判断は人間が下し、その責任も人間が負う体制を確保する必要があります。最先端AIの開発者には、AIを安全に開発するための内部統制を構築し、信頼できる外部のレビューと監督で補完することが求められます。AIを導入する側には、防御側の優位性を高めるためにAIを活用することが求められます。攻撃者が偵察、悪用、詐欺を自動化して規模を拡大するなか、防御側もAIで脅威を検知し、インシデントを調査し、より迅速かつ効率的に対応できるからです。
地政学的な緊張は、企業や重要インフラを取り巻く脅威環境をどう形作っていますか。
地政学はサイバーセキュリティを左右する決定的な変数の一つとなり、サイバー能力は地政学的な競争そのものの一部になりつつあります。調査では、最大規模の組織の91%が地政学的な不安定さを受けてサイバーセキュリティ戦略を見直しており、64%の組織が地政学的動機に基づく攻撃をリスク軽減戦略に織り込んでいることが分かりました。
同時に、国の備えに対する信頼は揺らいでいます。回答者の31%は、自国が大規模なサイバーインシデントに対応する能力への信頼が低いと答えました。信頼度は地域によって大きな差もあります。中東・北アフリカでは回答者の84%が自国の重要インフラ防護能力に自信を示した一方、中南米・カリブ地域ではわずか13%でした。
企業や政府にとって、サイバーレジリエンスはもはや、技術的な脆弱性だけでは評価できないということです。リーダーは、地政学的なリスクへの露出、重要インフラへの依存、サプライチェーンの集中、国の対応能力を理解する必要があります。デジタルインフラそのものが戦略的な標的になりつつある今、なおさらです。
大規模組織と小規模組織の間、そして地域間のサイバーレジリエンスの差は拡大しているようです。なぜそうなるのでしょうか。差を埋めるには何ができますか。
サイバーレジリエンスのギャップは、根本的には能力と投資のギャップです。調査では、小規模組織は大規模組織の2倍の割合でサイバーレジリエンスが不十分だと回答しました。地域間にも大きな格差が残っており、レジリエンスが最も高いのは中東・北アフリカ、最も低いのは中南米・カリブ地域とサハラ以南アフリカでした。
背景にあるのは、スキル、リソース、組織的な能力へのアクセスです。例えば、レジリエンスが不十分な組織の85%が、サイバーセキュリティの目標達成に必要な人材が不足していると答えました。レジリエンスの高い組織では22%にとどまります。レジリエンスの高い組織は、調達にセキュリティを組み込み、AIツールを定期的に評価し、運用技術(OT)を監視し、エコシステムのパートナーとインシデント対応訓練を行う傾向もはるかに強いことが分かっています。
ギャップを埋めるには、レジリエンスの土台に投資する必要があります。具体的には、スキル、共有できる能力、復旧能力、持続的な資金調達であり、脆弱性が最も大きい領域にリソースを振り向けることも欠かせません。これは単なる公平性の問題ではなく、システム全体のレジリエンスの問題だと理解することが重要です。相互に接続されたデジタル経済では、エコシステムの一部への投資不足が、全員にリスクをもたらしかねません。
サイバーセキュリティのスキル不足は現在どの程度深刻ですか。また、どのような取り組みが効果を上げていますか。
サイバーセキュリティのスキル不足は、格差を生む大きな要因です。調査では、スキルがレジリエンスの高い組織と不十分な組織を分ける要素の一つであることが示されました。レジリエンスが不十分と答えた組織の85%が、重大なスキル・人材不足にも直面しています。レジリエンスの高い組織では22%です。
組織は人材パイプラインを広げ、既存の従業員のスキルアップを継続し、ビジネス部門と技術部門の全体にサイバーセキュリティ能力を組み込む必要があります。希少な専門知識を補うためにAIを活用する余地もあります。人間による脅威の検知や分析を支援し、反復作業を自動化し、対応を迅速化できます。結局のところ、スキルギャップの解消はレジリエンスギャップの解消に不可欠です。高度なサイバー能力が、人材を確保できる組織や経済圏に集中したままであれば、技術の進歩は既存のサイバー格差を縮めるどころか広げかねません。
スキルのギャップというより、サイバーセキュリティ業界には経験のギャップがあると指摘するリーダーも少なくありません。人材育成に力を入れ、複雑な課題に触れる機会を従業員に提供することが重要です。
効果的な官民連携とは実際にはどのようなものですか。また、まだ不十分な点はどこでしょうか。
効果的な官民連携とは、情報共有から、共通のコミットメントと協調した行動へと進むことです。「グローバル・サイバーセキュリティ見通し2026」によると、レジリエンスの高い組織はすでにこれを実践しています。そうした組織のCEOの48%が、政府機関や情報共有グループとの連携を強化しています。「サイバー犯罪対策パートナーシップ(Partnership Against Cybercrime)」イニシアチブでも、インテリジェンスと技術、法執行機関との継続的な協力を組み合わせた官民連携が実現しました。単独の主体では成し得ない形でサイバー犯罪を阻止しています。
依然として不十分なのは、その連携を体系的で、拡張可能で、誰でも利用できるものにすることです。先に述べたとおり、連携は、リソースが豊富な大規模組織のほうが容易です。小規模組織やリソースの乏しいエコシステムでは、同じインテリジェンス、専門知識、パートナーシップを利用できないことが少なくありません。今の優先課題は、危機が起きる前に、インテリジェンス共有、共同の備え、協調した対応のための信頼できる仕組みを構築することです。同時に全体の底上げを図り、連携が最も強い参加者だけでなく、エコシステム全体を強化するようにする必要があります。
この記事を読んでいるCEOや取締役会メンバーに一つだけアドバイスするとしたら、何でしょうか。
サイバーセキュリティを、事業レジリエンスを支えるものと捉えてください。調査では、最もレジリエンスの高い組織は、CEOの関与が強く、連携がより活発で、AI、地政学、サプライチェーンへの依存といった新たなリスクに対して、より積極的に取り組んでいることが示されています。
CEOと取締役会にとっては、組織の依存関係を理解し、業務の中断がどれほどのコストになるかを把握し、単にコンプライアンス要件を満たすだけでなく、現実のリスクへの露出に備えて投資することを意味します。サイバーによる障害が業務、サプライチェーン、顧客、信頼に影響しかねない環境では、レジリエンスを事業戦略とリーダーシップの責任の一部に位置づけなければなりません。
翻訳元: https://www.helpnetsecurity.com/2026/10/12/akshay-joshi-wef-cyber-resilience-gap/