研究者らは、118台のModel Context Protocol(MCP)サーバーに含まれるAIエージェントツール343個で、検証済みのセキュリティ脆弱性253件を特定しました。
Cybersecurityconsulting
これらの脆弱性は、大規模言語モデル(LLM)が生成した引数をソフトウェアが処理する際の弱点を示しています。調査結果は、新たなファジングフレームワーク「ToFu」を用いて、合計3,405個のツールを含む273台のオープンソースMCPサーバーを評価したものです。
「ToFu: Exploiting and Fuzzing the LLM–Orchestrator–Tool Trust Boundary」と題したこの研究は、ペンシルベニア州立大学、モンペリエ大学、ダートマス大学の研究者が執筆し、2026年10月9日にarXivで公開されました。
報告された問題には、任意のパストラバーサル、ログインジェクション、データ窃取、コマンド制限の回避などが含まれます。なお、報告されている数値は測定単位がそれぞれ異なり、互いに競合する脆弱性の総数を示すものではありません。
253件のセキュリティ脆弱性
エージェント型システムでは通常、オーケストレーション層を介してLLMを外部関数に接続します。モデルはツールの説明と入力スキーマを受け取り、構造化されたリクエストを生成し、その実行をオーケストレーターに委ねます。しかし、形式が正しい呼び出しだからといって、その引数が安全である、あるいは許可されたものであるとは限りません。
研究者らは、この問題を「Repeat-After-Me」攻撃で実証しました。この攻撃では、攻撃者が対象ツールと特定の引数を含むテキストを与え、モデルにそれをそのまま再現するよう指示します。
出力がオーケストレーション層の認識する呼び出し形式と一致すると、同層はそれを通常のテキストではなく実行可能なツール呼び出しと誤って解釈します。
研究チームは、LangGraph、Microsoft MAF、Google ADK 2.0、AutoGen、AWS Strands、CrewAIの6つのオーケストレーションフレームワークで、この挙動を再現しました。
この実証は、研究の中核となる結論を裏付けています。ツールの実装は、たとえ標準的なエージェントワークフローを経由した場合であっても、モデルが生成した引数を敵対的な可能性があるものとして扱う必要があるということです。
ToFuは、ツールのメタデータを実行可能なセキュリティテストに転用します。そのコーパスには74個のセマンティクス対応サニタイザーが含まれ、引数の意味を、共通脆弱性タイプ一覧(CWE)に基づく特性、敵対的入力、観測可能な違反の証拠と結び付けます。ファイルシステムのパス、URL、SQLクエリはいずれも文字列ですが、必要となるセキュリティチェックはそれぞれ異なります。
たとえば、特定のワークスペース内のファイルにのみアクセスすると謳うツールは、この制限を確実に守らなければなりません。トラバーサルを含む入力を受け付けて外部のファイルを読み込んでしまえば、処理自体が成功していたとしても、その契約に違反します。従来のクラッシュ検出型のファジングは、例外や異常終了を必ずしも引き起こさないため、こうした挙動を見逃す可能性があります。
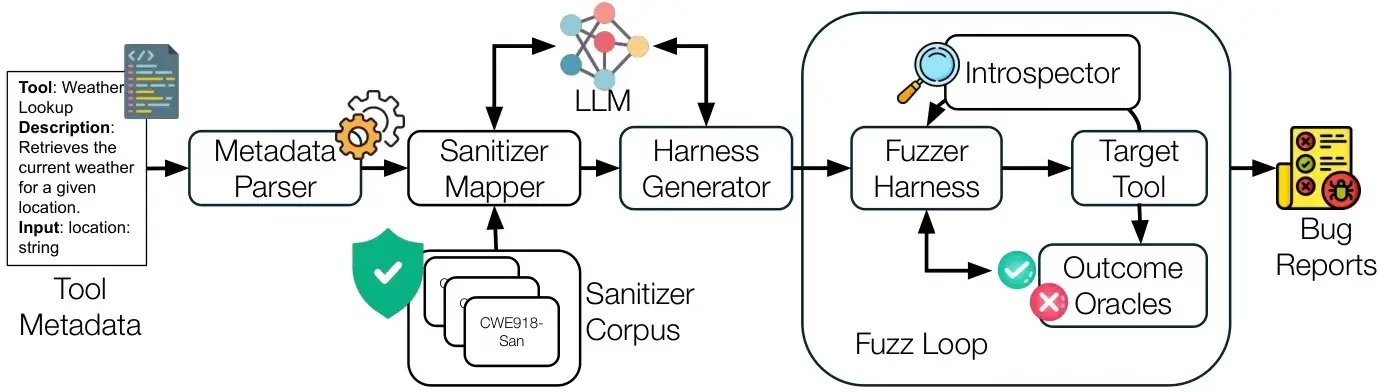
このフレームワークはLLMを使って、メタデータの解釈、適用可能なチェックの選択と具体化、初期のテストシードの生成を行います。ただし、脆弱性の判定をモデルが行うことはありません。判定は、実行可能なサニタイザーが実行時の観測結果を評価するか、文書化されたセキュリティ上の取り決めに反する入力をツールが拒否するかを確認することで行います。
Cybersecurityconsulting
ToFuはスキーマに適合したハーネスを生成し、Atherisによるカバレッジ誘導型のファジングを実施します。実装が可視化されている場合は、ランタイムトレーサーがファイルシステム、プロセス、ネットワークの操作を観測します。
実装が不透明なツールについては、入力の拒否動作、安全なフォールバック、外部から観測可能な結果を結果チェックで評価します。この手法により、入力が基本的なスキーマ型を満たすかどうかにとどまらない、セキュリティ特性の検証が可能になります。
調査結果からは、ツールの説明が実際のコードと一致しないことが多いという重要な問題が浮かび上がります。ツールが、実装では守られていない制限を実施すると主張している場合もあります。
したがって、プロンプトのフィルタリングやモデルの挙動改善では、ファイルシステム、ネットワーク、コマンドの操作を実行するソフトウェア内部でのセキュリティチェックを代替できません。
この研究が焦点を当てているのは、ツールレベルでの契約違反であり、影響を受けるすべての環境で悪用が成立することを確認したものではありません。実務上の教訓は、文書化された制限を実行時に強制し、スキーマに適合した引数であっても信頼できない入力として扱うことです。
新たなマルウェアが出現したら、すぐに防御を更新しましょう。16K SOCのデータを活用したTIフィードを統合。
翻訳元: https://gbhackers.com/researchers-discover-253-security-vulnerabilities/