Ivantiは火曜日、リモートアクセスゲートウェイ「Ivanti Connect Secure(ICS)」で確認された、実際に悪用されているゼロデイ脆弱性について、顧客に対し直ちにパッチを適用するよう呼びかけました。
ICSはかつて「Pulse Connect Secure」、さらにその前身は「Juniper Pulse」として知られていた製品です。企業向けのSSL VPNで、リモート勤務の従業員や契約社員、ハイブリッドワーカーに、社内およびクラウド上のリソースへの安全なアクセスを提供します。
この脆弱性はCVE-2026-104935として追跡されており、深刻度は「高」の認証バイパスのゼロデイ脆弱性です。サイバーセキュリティ企業のVolexityが報告しました。影響を受けるのは、ICSのバージョン22.8R2.4以前、25.1.2.2以前、および25.1.1.1以前です。
権限を持たないリモートの攻撃者は、攻撃の複雑さが低く、ユーザーの操作も必要としない手口でCVE-2026-104935を悪用し、標的のICSアプライアンス上で任意のコマンドを実行できます。
Ivantiは次のように述べています。「開示の時点で、Ivantiは限定的な悪用が実際に確認されていることを把握しています。当社は該当する組織と直接連携するとともに、より広範な顧客コミュニティに向けて情報、アップデート、修正策を提供しています。影響を受けるバージョンを使用している場合、Ivantiは直ちに対応することを推奨します」
「顧客は、セキュリティアドバイザリーを確認し、できるだけ早く修正済みバージョンにアップグレードするとともに、Integrity Checker Toolを定期的に実行してください」
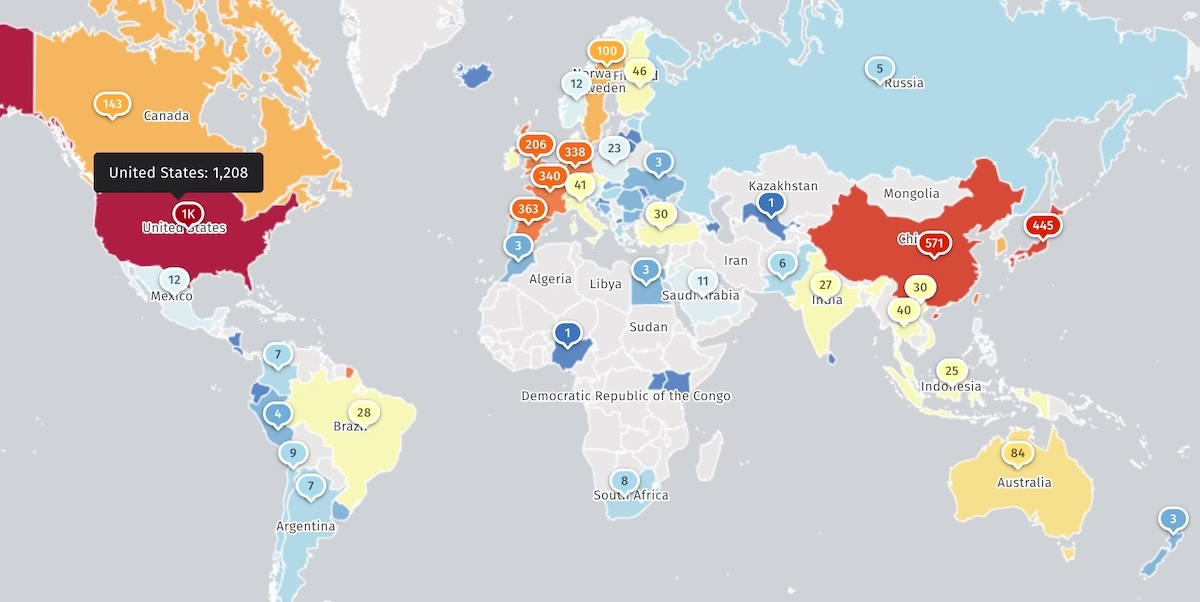
インターネットの脅威を監視する非営利団体のShadowserverは、現在、インターネット上に公開されている5,500台超のICSインスタンスを追跡しています。ただし、そのうちハニーポットが何台あるのか、また進行中の攻撃に対してすでに保護済みの台数がどれほどなのかは分かっていません。
Ivantiの脆弱性は、ハッカーに頻繁に悪用されており、ゼロデイであることも少なくありません。企業ネットワークに素早く侵入し、機密性の高い顧客データや企業データを盗み出す手段となるためです。
Ivantiはこれまでの数年間に、実際に悪用された他のConnect Secureのゼロデイ脆弱性にもパッチを提供してきました。その一部は連鎖的に利用され、広範囲に及ぶ攻撃でマルウェアの展開に使われました。
2024年1月初旬には、認証バイパス(CVE-2023-46805)とコマンドインジェクション(CVE-2024-21887)の脆弱性を修正しました。その2週間後には、サーバサイドリクエストフォージェリ(CVE-2024-21893)の脆弱性も修正しています。
最近では、2025年1月にリモートコード実行(RCE)の脆弱性CVE-2025-0282を修正しました。さらに、中国と関連するサイバースパイ集団が少なくとも2025年3月中旬から悪用していた、2件目のRCEの脆弱性(CVE-2025-22457)にも対処しました。
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、2021年11月以降、Ivantiの各種製品に存在する36件の脆弱性を、実際に悪用されているものとして指定しています。そのうち12件は、ランサムウェアグループにも悪用されました。
Ivantiの従業員は3,000人超、パートナーネットワークは7,000社超です。同社のITアセット管理ソリューションは、世界で4万社以上の顧客に利用されています。