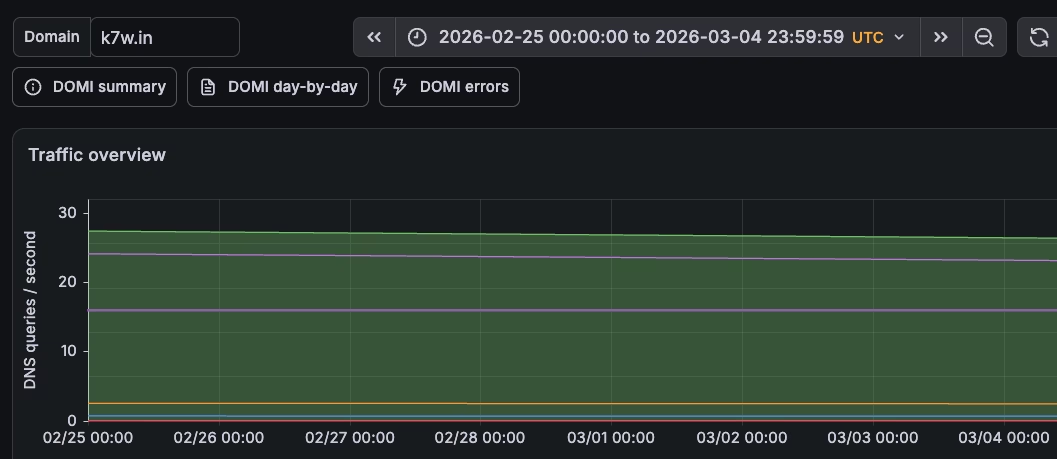
DomainToolsのインフラは、前例のない規模のDNSトラフィックに圧迫されました。単一のドメインがピーク時には毎秒最大50万件もの新規観測データを生み出していたためです。ドメイン「supaghost[. ]cc」は数日間で約400億件のレコードを蓄積しており、そのトラフィックの構造には、DNS上で動作するVPNに特有の兆候がはっきりと表れていました。技術的な指標からはイラン発の活動である可能性が示されましたが、研究者はインフラの所有者も、送信されたデータの具体的な内容も特定できていません。
DNSトンネリングの仕組み
アナリストがこの異常を発見したのは2026年3月1日です。DomainToolsのパッシブDNSネットワークは通常、毎秒約100万件の観測データを処理し、検証と重複排除を行っています。supaghost[. ]ccという単一ドメインから途切れなく流れ込むデータにより、全体の処理負荷はおよそ5割も押し上げられました。
異常なレコードの大半はTXTタイプでした。TXTは、DNSの仕組みの中に任意のデータを格納できるレコードタイプです。ペイロードを詳細に解析すると、DNSトンネリングの特徴が確認されました。DNSのクエリと応答を一種の隠れた通信路として使い、通常のネットワーク接続を迂回する手法です。この仕組みを使えば、従来のプロトコルが継続的に遮断・フィルタリングされる厳しい制限下のネットワークでも、コマンドやファイル、その他の通信を送ることができます。
supaghost[. ]ccのTXTレコードには、複数のバイナリ形式のネットワークパケットとみられる断片化されたペイロードが含まれていました。これらは送信効率を高めるため、巧みに結合されていたといいます。このフレームワークは、パケットを専用のDNSリゾルバーに送り、そこでエンコードされたデータを復号して、指定された出口ノードから先へ転送する構成だったとみられます。大量のトラフィックは個々のサブドメインによって、安価な仮想プライベートサーバーに直結した複数のネームサーバーへと振り分けられていました。
通信遮断下で拡大するインフラ
DomainToolsは、このチャネルの暗号化された内容の解読を試みていません。そのため、送信された情報の最終的な目的は依然として不明です。専門家が解明できたのは、通信の基盤となる技術的な構造だけでした。DNSクエリと応答の性質からは、単方向のデータ窃取用パイプではなく、完全に機能するトンネルに不可欠な双方向のデータ伝送だったことが明確に読み取れます。
この活動の規模は、supaghost[. ]ccにとどまりませんでした。研究者は、100を超えるドメインで極めてよく似た挙動パターンを確認しています。関連するアドレスには、イランの国別コードトップレベルドメイン「.ir」が目立って多く含まれていました。この秘匿インフラの大部分は、2025年9月から11月にかけてひそかに登録されたものです。これらのドメインは3月上旬までほぼ活動のない休眠状態にありましたが、その後、複数のドメインが突如として同種のDNSトラフィックを大量に生成し始めました。
この活動の急増は、イラン国内でインターネットへのアクセスが厳しく制限された時期と重なります。2月28日、Cloudflareは壊滅的な通信遮断を記録しました。同国発のトラフィックは、平時の水準の1%を大きく下回るまで急落しています。注目すべきは、イランのネットワークへの基本的な経路が大半は維持されていた点です。物理的なインフラの切断ではなく、厳格なトラフィックフィルタリングが実施されたことを示唆しています。
確認されていない地政学的な関連
この時期の一致だけでは、インターネット規制とDNSトンネルの出現との因果関係を断定できません。それでもDomainToolsは、補足的な技術指標によって、この膨大なトラフィックがイランまたはその周辺の地政学的圏域から発生したとの仮説が独立して裏付けられたとしています。さらに、ユーラシアおよび南アジア全域で、既存のDNSトンネリングサービスの運用負荷が目に見えて増加していたことも確認しました。
調査の執筆者は、悪意ある攻撃者があらかじめインフラを周到に準備し、深刻な危機の際に大量のデータを送信するための耐障害性のある予備チャネルを構築していた可能性は否定していません。ただし、この説明はあくまで推測にすぎないと明言しています。イラン政府機関との秘密裏の関係を示唆する仮説も、実質的な証拠は一切ありません。現時点で確実な事実は、前例のない規模のDNSレコード、VPN over DNSアーキテクチャの明確な特徴、多数のドメインにまたがる広範な活動の分布、そしてトラフィックの発信元をイランと結びつける技術的指標の4点です。
翻訳元: https://meterpreter.org/iranian-vpn-dns-tunneling/