Microsoftが公開した10月のパッチチューズデー更新プログラムは、過去最多となる1,413件の脆弱性に対処しています。この中には、すでに悪用されているWindowsシェルのゼロデイ脆弱性と、すでに公開されていた2件の脆弱性が含まれます。
前回の記録はしばらく破られないだろうと思われていましたが、Microsoftは再び、月例のパッチチューズデーとして過去最大規模の更新を公開しました。Microsoftは、AIの活用拡大によってセキュリティ脆弱性の発見と修正が進むため、今後は月例更新で修正がさらに増える見込みだとしています。
パッチの適用方法と、保護されているかの確認方法
これらの更新プログラムはセキュリティ上の問題を修正し、WindowsパソコンをDefenderで保護された状態に保ちます。最新の状態になっているかどうかは、次の手順で確認できます。
- スタートボタンをクリックし、設定を開きます。
- Windows Updateを選択します(通常は左側メニューの下部にあります)。
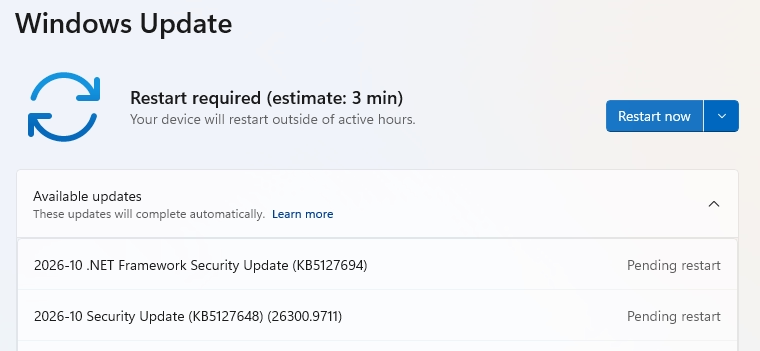
- 更新プログラムのチェックをクリックします。Windowsが最新のセキュリティ更新プログラムを検索します。その他のオプションで利用可能になり次第最新の更新プログラムを入手するを有効にしている場合は、更新を完了するためにすぐ再起動するよう求められることがあります。
- 再起動を求められない場合は、次の手順に進みます。
- 更新プログラムがある場合は、自動的にダウンロードが始まります。準備ができたら、表示に従ってインストールまたは今すぐ再起動をクリックします。更新を完了するために、パソコンの再起動が必要になる場合があります。
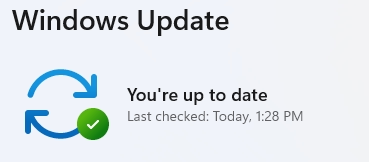
- 再起動後、もう一度Windows Updateを開いて確認します。最新の状態ですと表示されれば完了です。
技術的な詳細
例年どおり、技術的な詳細に関心のある読者向けに、注目すべき脆弱性をいくつか取り上げます。
まず、すでに悪用されている脆弱性CVE-2026-96951(CVSSスコアは10点満点中8.8)です。これはWindowsシェルのセキュリティ機能のバイパスの脆弱性です。
バイパスされるセキュリティ機能は「Mark of the Web(MOTW)」による防御で、ダウンロードしたファイルが安全でない可能性がある場合にユーザーへ警告する仕組みです。
攻撃を成功させるには、ユーザーの操作が必要です。たとえば、電子メールやインスタントメッセージを使った攻撃では、攻撃者が脆弱性を悪用するよう細工したファイルを標的のユーザーに送り付けます。ただし、ユーザーがリンクをクリックするか、添付ファイルを開く必要があります。
もう一つ注意すべきなのがCVE-2026-108398(CVSSスコアは10点満点中8.8)です。.NET Frameworkの信頼されない検索パスの問題により、権限を持つ攻撃者がローカルでセキュリティ機能をバイパスできます。バイパスされるのはWindows Defender Application Control(WDAC)で、標的のシステム上で許可されていないアプリケーションを実行される恐れがあります。この脆弱性は、パッチの公開前に公開されていました。
同じく公開済みの脆弱性がCVE-2026-92707(CVSSスコアは10点満点中5.3)です。 この脆弱性により、認証されていないリモートの攻撃者が、細工されたMessagePackデータを処理する影響下のアプリケーションでメモリを枯渇させる可能性があります。MessagePack-CSharpは、アプリケーションがデータをコンパクトな形式でパックおよびアンパックするためのソフトウェアコンポーネントで、情報の保存や交換を効率化します。影響を受けるかどうかは、サービスがこのライブラリをどのように使ってデータをパック・アンパックしているかによって異なります。
脅威の報告から、脅威の排除へ。
サイバーセキュリティのリスクを、見出しだけの話にとどめてはなりません。今すぐMalwarebytesをダウンロードして、デバイスから脅威を遠ざけましょう。