執筆:Sila Ozeren Hacioglu氏(Picus Security セキュリティリサーチエンジニア)
これまで、CVEが公開されてから攻撃者に悪用されるまでには、数週間の猶予がありました。この猶予は年々短くなっています。そこへMythosクラスのモデルが登場し、攻撃者は新たなCVEを数時間で武器化できるようになりました。セキュリティチームには、自社が危険にさらされているかどうかを確かめる時間がほとんど残されていません。
そこで重要になるのが攻撃的テストです。ただし、従来は定期的なスケジュールで実施されてきました。そのスケジュールも年々短縮され、年次のペネトレーションテストは四半期ごとになり、自動化ツールの登場で週次のテストも可能になりました。
進化のたびに、変更が未検証のまま放置される期間は短くなってきました。悪用に数週間かかった時代には、従来型の自動ペネトレーションテストで十分でした。しかし攻撃者が大きく飛躍した今、攻撃的テストも同じように飛躍しつつあります。
その飛躍こそがエージェント型ペネトレーションテストです。現在の攻撃的テストの最先端ですが、死角も存在します。本稿ではその死角がどこにあり、どう埋めるべきかを解説します。
エージェント型ペネトレーションテストの本来のあり方
手動のペネトレーションテストは、通常、偵察、脆弱性評価、初期侵入、侵入後の活動、報告といった複数のフェーズで進みます。従来型の自動ペネトレーションテストツールも同じフェーズに沿って動作します。LLMが普及する以前から、機械学習で次の一手を選択する高度なツールもありました。たとえば5年前、当社はAttack Path Validation(APV)製品にこうした意思決定エンジンを搭載しました。AIエージェントはそれをさらに一歩進めるものです。
エージェント型ペネトレーションテストでは、1つまたは複数のAIエージェントがペネトレーションテストを段階的に実行します。当社のエージェント型ペネトレーションテスト製品では、Picus SwarmがNumi AIの統括のもと、5つの専門エージェントを使用します。
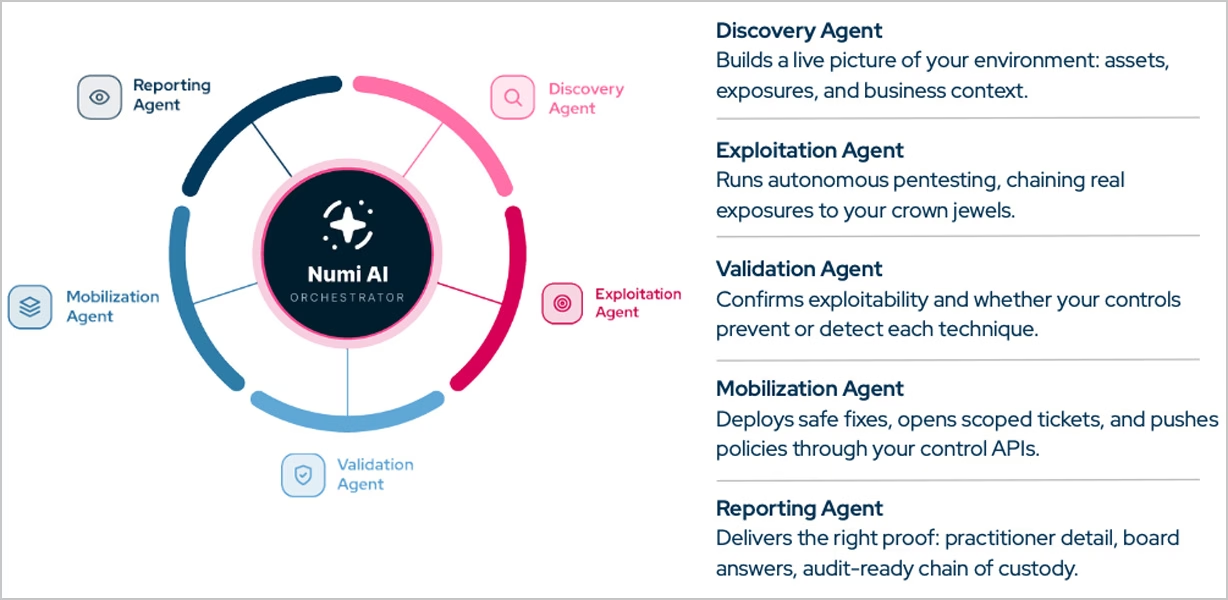
AIペネトレーションテストエージェントは、検出結果や組織のコンテキストを評価し、次の一手を動的に選択します。この創造性により、人間のテスト担当者よりはるかに速くエクスプロイトチェーンを見つけ、人間なら見落としかねないものまで発見できます。しかし、創造性には代償があります。
すべてをエージェント型で実行すると大量のトークンを消費し、実行のたびに結果もばらつきます。環境に何も変更がなくても、エージェントが脆弱性の悪用に5回失敗し、6回目で成功することがあります。確実を期すために何十回もテストを繰り返せばコストがかさみます。数千のエンドポイントを抱える大規模組織では、1回のエージェント型実行に数週間かかることもあります。
だからこそ、決定論的な自動ペネトレーションテストは今も必要です。創造性では劣るものの、一貫したテストを低コストかつ短時間で実施できるため、はるかに高い頻度で実行できます。再現可能な手順で動くため、実行結果を時系列で比較でき、修正後の再テストも確実に行えます。
最適なのは両方を組み合わせるアプローチです。決定論的なテストを頻繁に実行して予測可能なカバレッジを確保し、エージェント型テストは一定の間隔で実施します。その頻度は、組織のニーズとリスク許容度によって決まります。Picus Autonomous Pentestingは、完全なエージェント型と決定論的のどちらのモードでも実行でき、組織のコンテキストやリスク、脅威動向や環境の変化に合わせて適応します。
エージェント型ペネトレーションテストには価値があり、そのニーズも現実のものです。しかし、理解しておくべき限界もあります。
自社のペネトレーションテストがカバーする範囲と、カバーしない範囲を確認
多くの環境では、自動ペネトレーションテストがカバーするのは、検証すべき6つの領域のうち1つだけです。
このホワイトペーパーでは、検知ルールからクラウド、ID、AIガードレールに至るまで、何が未検証のまま残るのか、AIを追加してもその上限が上がらない理由、そしてギャップを浮き彫りにする3つの問いを紹介します。
エージェント型ペネトレーションテストの弱点:テストできない資産とエクスポージャー
エージェント型ペネトレーションテストの最大の強みは、そのまま限界でもあります。実際の攻撃を実行してテストするため、安全に到達できる範囲しかテストできません。Omdiaの調査によると、組織がペネトレーションテストを実施しているのは攻撃対象領域の平均32%にとどまります。
安全上の制約により、重要なシステムは対象外となります。実際のエクスプロイトは、サービスをクラッシュさせたり、データを破損させたり、フェイルオーバーを引き起こしたりする恐れがあります。PCIやNISTのガイダンスが、脆弱な本番システムでは業務に支障を及ぼしかねないエクスプロイトを避けるようテスト担当者に助言しているのもそのためです。残りは到達性の制約です。エージェントはネットワーク経路のある対象しかテストできず、セグメント化された領域やエアギャップ環境には手が届きません。
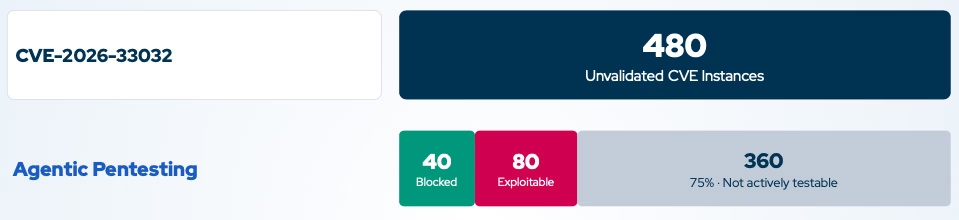
ある顧客環境で、この問題が現れました。スキャナーは、480インスタンスでnginx-uiの認証バイパス(CVE-2026-33032)を検出しました。
許可された範囲内で、エージェント型ペネトレーションテストがテストできたのは、そのうち120インスタンスだけでした。80インスタンスは悪用可能と確認され、40インスタンスはブロックされました。残る360インスタンス、つまり影響を受けたインスタンスの4分の3には到達できず、判定は得られませんでした。
nginx-uiの事例は1件のCVEにすぎません。環境内のすべてのCVEに視野を広げると、2つ目のギャップが見えてきます。エージェント型ペネトレーションテストツールが到達できる資産であっても、実行すべきエクスプロイトが存在しないために、テストできない脆弱性が数多くあるのです。
VulnCheckによると、2025年のCVEのうち概念実証(PoC)コードやエクスプロイトの詳細が存在したのは約4分の1にすぎません。また、2025年に悪用が確認された脆弱性の29%は、CVEの公開日当日かそれ以前に悪用されていました。実行できる公開エクスプロイトがないため、LLMにエクスプロイトを書かせるチームもあります。しかし、未検証のエクスプロイトはサービスのクラッシュやデータ破損を招きかねません。
このように、エージェント型ペネトレーションテストには2つのギャップが残ります。到達できない資産(先述の360インスタンスなど)と、到達できる資産であってもテストできない脆弱性(多くはエクスプロイトが存在しないため)です。
技術的な詳細を知りたい方は、ホワイトペーパーをダウンロードしてください。
悪用可能性の検証で、すべての資産とエクスポージャーをカバーする
先ほどのnginx-uiバイパスの事例では、影響を受けた480インスタンスのうち360インスタンスが、エージェント型ペネトレーションテストでは判定不能のままでした。Picus Exposure Validationが提供する悪用可能性の検証は、エクスプロイトでそれらに到達しようとはしません。CVEを、悪用に必要な攻撃者の行動に分解し、各行動を稼働中のセキュリティ制御に対して数時間以内にテストします。
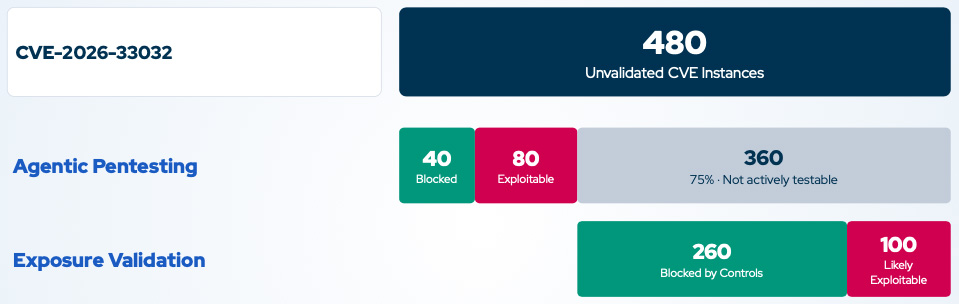
判定の根拠は、悪用の成功ではなく制御に関する証拠です。そのため、PoCがなくても資産が安全だという証明にはなりません。これにより、2つのギャップの両方に対処できます。資産のコンテキストと組み合わせることで、テストできなかった360インスタンスにも判定が与えられます。内訳は、制御によってブロックされたものが260、悪用される可能性が高いものが100です。
480件の未加工の検出結果は、証拠に裏付けられた180件の優先課題に絞り込まれます。内訳は、エージェント型ペネトレーションテストで悪用可能と確認された80件と、Exposure Validationで悪用される可能性が高いと評価された100件です。
どのホストが既存の制御でカバーされ、どのホストに今すぐ補完的な制御が必要かが分かります。
3つの手法を連携させ、あらゆるCVEとあらゆる資産を数時間で検証
これらの手法を別々のツールとして運用すると、検出結果がサイロ化・重複したり、優先順位が矛盾したりする可能性があります。証拠に基づき、コンテキストを考慮した単一の検出結果モデルに集約し、エクスポージャーごとに1つのバックログと1つの結果にまとめる必要があります。
Picus Platformはこの考え方に基づいて構築されており、Autonomous Pentesting、Exposure Validation、Breach and Attack Simulationが共通の証拠をもとに動作します。
重大なCVEが公開されると、Numi AIがそれをシグナルとして検知し、以降はPicus Swarmのエージェントが引き継ぎます。
-
ディスカバリー:CVEに脅威インテリジェンスを付加し、攻撃者の手法にマッピングします。影響を受ける資産、その事業上の重要度、導入済みの制御を特定します。
-
検証:Autonomous Pentestingが対象範囲内の資産をテストし、Breach and Attack Simulationが制御をテストし、Exposure Validationが影響を受けるすべての資産を評価します。
-
対応の実行:低リスクの緩和策は自動的に適用されます。それ以外は担当者に割り当てられ、すべての修正が再検証されます。
このサイクル全体が、数週間ではなく数時間で完了します。
まとめ
Mythosクラスのモデルを手にした攻撃者は、新たなCVEを数時間で武器化できます。エージェント型ペネトレーションテストは、実際の攻撃者のようにテストする最も強力な手段です。同じプラットフォームが決定論的なテストにも対応していれば、テストの創造性と再現性を両立できます。しかし、これらの手法を組み合わせても、安全に到達できる範囲しかテストできません。
残りの範囲はExposure Validationがカバーします。Breach and Attack Simulationと合わせた3つの機能が1つのプラットフォームとして機能し、あらゆる資産のあらゆるCVEを数時間で検証します。
実際の動作をご覧になりたい方へ。ご案内いたします。無料デモを今すぐ申し込む