開発元「Hizbartech」が公開した偽のGoogle Chromeアプリが、Google Playで100,000件以上のダウンロードを記録し、正規ブラウザの上位にスポンサー枠として表示されていたことが分かりました。
2026年10月14日に最初に報告されたこの偽アプリは、Chromeのよく知られたアイコンと説明文を模倣していました。ブランドへの信頼感と有料の掲載枠の両方を悪用して、ユーザーを誘導していたとみられます。
ExploitPrevention Tools
その後の報道によると、Googleは当該アプリを削除しました。ただ、今回の件は、アプリ掲載や広告におけるなりすましチェックの実効性に疑問を投げかけています。
発見のきっかけは、r/browsersコミュニティへの投稿でした。あるユーザーが、すでにインストール済みの正規Chromeアプリの上に、スポンサー表示の偽アプリが並んでいるスクリーンショットを共有したのです。
偽アプリの開発元名は「Hizbartech」、ダウンロードサイズは42MB、対象年齢は3歳以上と表示されていました。目立つインストールボタンと見慣れたブランドが並ぶため、見分ける手がかりは開発元名くらいしかありませんでした。
PiunikaWebの報道によると、「Google Chrome」で検索してもスポンサー枠が毎回表示されるわけではなく、「Hizbartech」で検索すると当該アプリが表示されたといいます。別のr/chromeのスレッドでは、この模倣アプリを通報するよう呼びかけられていました。
こうした状況から、このアプリがGoogle Play上で見つけられる状態にあったことは確認できます。一方で、広告がどこまで広く配信されたのか、有料プロモーション経由で何件インストールされたのかは分かっていません。
このアプリのパッケージ識別子は「com. ballbounce.Hizbartech」のままで、Chromeを装う前の名義と結びついていました。
Google Playに掲載された偽Chromeアプリ
Google Playの掲載情報とAPKPureの記録によると、このアプリは当初、8月に「Ball Bounce」として登場しました。その後、9月下旬にChromeの名称とアイコンに変更されています。
Android Authorityは、最初の登場日を8月22日、名称変更の日付を9月30日と特定しています。
今回のなりすましは、掲載レベルでの「すり替え」の手口を示しています。既存のアプリが、パッケージ名とこれまで積み上げた配布実績を維持したまま、外見だけを変えるというものです。
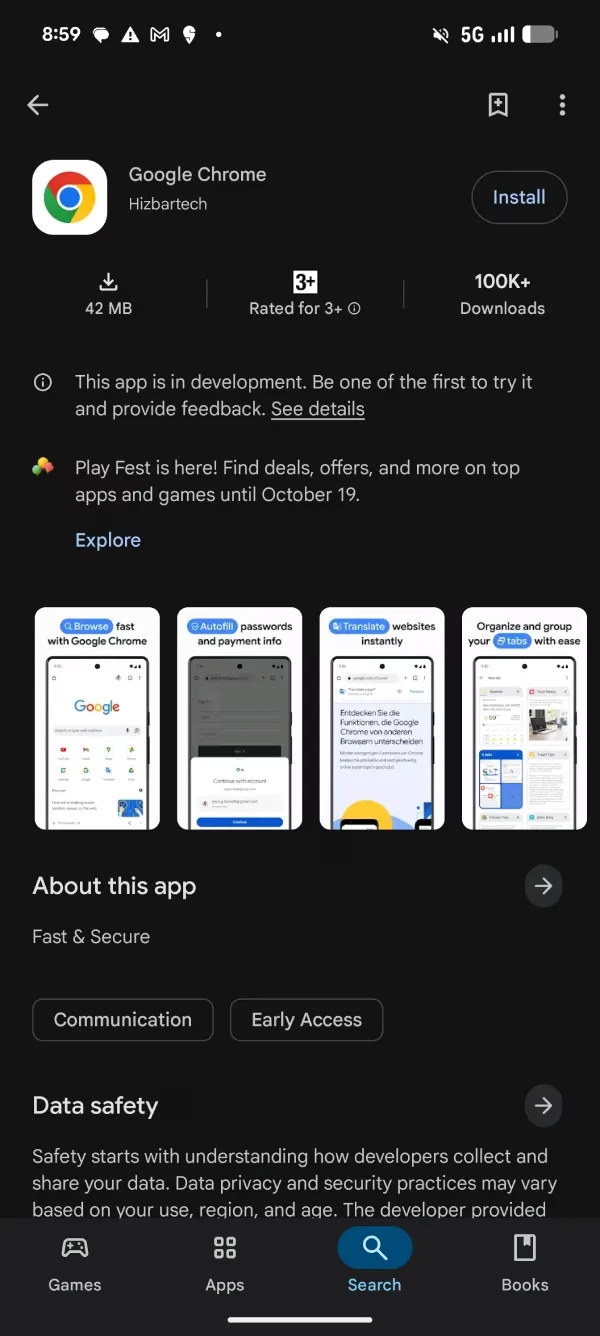
したがって、「100,000件以上」という数字を、そのまま偽Chromeアプリのダウンロード数と受け取るべきではありません。Redditの投稿も、この点を指摘しています。
実際にインストールしたとされるユーザーが目にしたのは、ブラウザとは似ても似つかないものでした。
報告によると、Chromiumベースのブラウジング体験ではなく、AIアバターを備えた画面やチャット機能が表示されたといいます。
これらの証言は、機能面で利用者を欺いていたとの指摘を裏付けるものです。ただし、APKそのものや権限、ネットワーク通信、組み込まれた広告コンポーネントを独自に解析した結果の代わりにはなりません。
現時点で確認できる証拠が示すのは、ブランドの偽装による誤認です。認証情報の窃取やスパイウェア機能が確認されたわけではありません。
このアプリはアドウェアと位置づけられていますが、情報窃取や永続化、C2(コマンド&コントロール)インフラの存在を示すマルウェア検体の解析は、引用元の資料には含まれていません。
こうした機能が確認されたかのように扱えば、調査結果を過大に評価することになります。
とはいえ、この事例はブラウザへの信頼を悪用する、より広範な手口とも通じています。別の報道では、悪意あるペイロードの配信や認証情報の窃取、暗号資産ウォレットへの攻撃、偽のブラウザ更新を装った誘導に関連する、ChromeおよびEdgeの拡張機能19件が取り上げられています。
このキャンペーンは、見慣れたブラウザのインターフェースや、かつては正規だったソフトウェアが、いかにして配布の足がかりになり得るかを示す関連事例です。ただし、Hizbartechと運営者やインフラを共有していることを示すものではありません。
Googleのなりすましポリシーは、誤解を招くアプリ名義、無許可のブランド関連付け、欺瞞的なアイコン・タイトル・説明文を明確に禁じています。
Chromeのアプリを探す際は、スポンサー表示やダウンロード数を信用せず、開発元を確認することが重要です。
ここから得られる最大の教訓は、ストアへの掲載や広告での露出だけでは、アプリの真正性を証明できないということです。公開後にブランドが変更される場合は、特に注意が必要です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/fake-chrome-app-on-google-play/