Microsoftは、世界中のフィッシング詐欺で使われるツールやアカウントを供給する犯罪者向けマーケットプレイスを発見しました。攻撃者はこれらのリソースを使い、日本、米国、オーストラリア、インドの医療、金融サービス、卸売、ITの各分野の組織を標的にしていました。
フィッシングキットとクラウドアカウントを販売
Microsoftは、Resecurityと協力して、地下マーケットプレイス「YAM Store」で販売されていた3種類のフィッシングキットを特定しました。同社はこのマーケットプレイスを「Storm-3119」と呼んでいます。また、CoGUI(NXまたはFAとも呼ばれる)、Haozi(Phoenixとも呼ばれる)、Iron Man Systemの開発者を、「Storm-2990」という単一の名称にまとめています。
これらのキットの開発者と運営者は、2026年1月以降、7万5,000を超える組織を標的とした10億通以上のフィッシングメールやSMSの送信を支援してきました。
キットには、ブランドや組織をなりすますテンプレートが用意されており、購入者はフィッシングキャンペーンを実行して認証情報を盗めます。
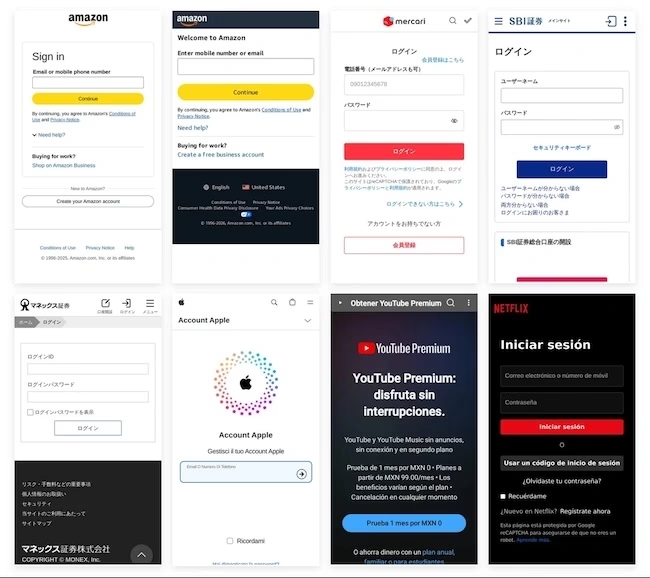
世界各地の主要なテクノロジー、ストリーミング、証券サービスになりすましたランディングページの例。テンプレートは、信頼されている現地または国際的なブランド名と現地の言語を使い、国ごとに調整されています(出典:Microsoft)
YAM Storeは、CoGUIとHaoziを宣伝した後、2026年6月にIron Man Systemを追加しました。このマーケットプレイスと関連するフィッシングキット事業者は、活動を隠蔽するため暗号資産による支払いを受け付けていました。
同社の調査では、YAM Storeが、侵害された、あるいは不正に取得されたMicrosoftおよびGoogleのクラウド環境へのアクセスを販売していたことが判明しました。商品は、アカウントの経過年数、サブスクリプションの種類、教育機関や非営利団体といった組織の種類で分類されていました。運営者は正規組織の情報を使ってクラウドアカウントを取得し、購入者に、正規のものに見えるインフラへの低コストなアクセスを提供していました。
盗んだアクセスをサービス化
Microsoftは、YAM Storeがクラウド環境を特定し、アカウントを乗っ取り、そのリソースを転売する流れを追跡しました。運営者は盗んだアプリケーションの認証情報を使い、パスワードのリセット、ライセンスの割り当て、アクセスの維持を行っていました。侵害したSharePointやOneDriveのストレージも、購入者向けのホスティングサービスに転用していました。
こうしたアプリケーションレベルのアクセスにより、運営者は制御を維持しやすくなりました。Microsoftは、その結果生まれる永続性を「より持続的で、よりスケールしやすく、検知しにくい」と説明しています。
このマーケットプレイスは、クラウドアカウントを取得するために架空の組織を作成していました。AIで生成したコンテンツや偽造文書が使われたとみられます。販売サイトはリセラーにも対応し、注文通知や購入者とのやり取りにはTelegramを使っていました。
フィッシングをリアルタイムで管理
技術分析によると、Iron Man Systemには、139を超える国と地域に合わせた2,335以上のテンプレートが含まれています。テンプレートは政府機関、銀行、小売業者、配送サービスになりすまし、現地の言語やブランドを使っています。
調査では、被害者がパスワード、支払い情報、認証コードを入力すると、運営者がTelegramで通知を受け取れることも判明しました。運営者は各被害者の進行状況を監視し、次に表示する画面を手動で制御できました。
キットには、国別のアクセス制限、IPアドレスのブロック、調査を妨げる偽のCAPTCHA認証などが、さまざまな組み合わせで用意されています。購入者は盗んだ情報を使ってアカウントにアクセスし、金融詐欺を働いていました。
日本からの手がかりをたどる
調査は2025年後半、日本の警察庁が、日本国内の人々を狙った詐欺キャンペーンについてMicrosoftに通報したことで始まりました。調査担当者は、この活動をアカウント、ホスティングサービス、フィッシングツールを販売する事業者までたどりました。
同社はYAM Storeの運営実態を確認するため、テスト購入を実施しました。調査では、正規組織が失効させたドメインを運営者が取得してウェブサイトを再構築し、その組織のIDを使ってMicrosoft 365アカウントを不正に取得し、転売していた事例も見つかりました。
供給元を断つ
MicrosoftとHealth-ISACは、米国フロリダ州南部地区連邦地方裁判所の命令に基づき、YAM Store、CoGUI、Iron Manを支えるドメインを差し押さえ、転送先を変更しました。
両者はYAM Storeに関連する2万以上のアカウントを無効化し、なりすましや詐欺に使われていた10万以上のドメインをブロックしています。
Microsoftは、詐欺メッセージを支えるサービスについて「これを可能にしているのは、その背後にいる事業者だ」と述べています。
翻訳元: https://www.helpnetsecurity.com/2026/10/15/microsoft-disrupting-phishing-kits-marketplace-yam-store/