OpenAIは、企業スパイ未遂の疑いがある事件の調査にAIを活用したとみられます。一方で検察は、事件の中心となった録音機器の開発にもチャットボットが使われたと主張しています。
事件の焦点は、会議室に仕掛けられたとされる隠し録音機器です。OpenAIによると、自社のAIモデルが証拠の分析を助け、容疑者とみられる従業員の特定につながりました。
FBIはその後この従業員を逮捕し、OpenAIは同日付で解雇したと説明しています。ただし、公表されている容疑内容からは、実際にどのような会話が録音されたのか、あるいは録音が第三者に渡ったのかどうかは明らかになっていません。
この事件は、ネットワーク監視だけでは対処できないセキュリティ上の死角を浮き彫りにしています。許可されていない物理デバイスは、人や会議から直接情報を収集できるためです。機密性の高い研究や事業計画を扱う組織には、デジタル面の防御に加え、物理的なセキュリティ対策が求められます。
事件の経緯
刑事告訴状の内容をまとめた10月13日付の司法省の発表によると、OpenAIのエンジニアで35歳のAbdulrahman Alfozan氏は、2026年9月28日ごろ、サンフランシスコの同社オフィスにある役員用会議室に隠し録音機器を仕掛けた疑いが持たれています。
機器はトイレットペーパーで包まれ、テレビ背面のUSBポートに差し込まれていたとされ、内容は暗号化されていました。
Gizmodoによると、OpenAIは9月30日の定期的な点検で機器を発見しました。
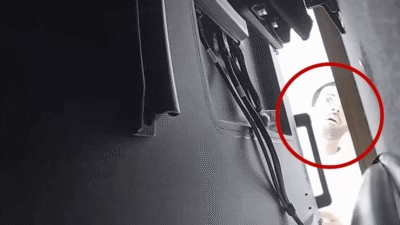
Alfozan氏の逮捕前には、同氏が会議室に入り、録音機器が設置されたテレビの裏をのぞき込む様子が監視カメラ映像に映っていたとされます。また、OpenAIはAlfozan氏のバッグから、同様の録音機器をもう1台発見したと伝えられています。
2025年7月からOpenAIに勤務していたAlfozan氏は、10月9日に逮捕されました。OpenAIは同日付で同氏を解雇したと説明しています。
連邦当局は、口頭でのやり取りを傍受するために電子機器を使用した、または使用しようとした罪で同氏を起訴しています。有罪となれば最高で5年の禁錮刑が科される可能性があり、捜査は継続中です。
依然として不明な点
逮捕に至ったものの、いくつかの疑問は未解決のままです。まず、録音機器が機密性の高い会話を実際に録音できたのかどうかが分かっていません。
捜査当局は、機器が音声を録音するよう設計され、内容が暗号化されていたとしています。しかし、公表された容疑内容からは、何が録音されたのか、録音データが回収されたのか、あるいは情報が第三者に渡ったのかは確認できません。
盗聴未遂とされる行為の動機も不明です。記録上は、仮に録音が存在した場合に、誰がそれを受け取る予定だったのかも示されていません。
OpenAIは、この従業員がモデルの重み、ソースコード、顧客データに不正にアクセスしたり、外部へ持ち出したりした形跡は確認されていないと述べています。ただし、この説明は、機密性の高い会議の音声が録音されたかどうかを示すものではありません。
なお、今回の容疑はまだ法廷で審理されていません。Alfozan氏は、有罪が証明されるまでは無罪と推定されます。
AIが果たした役割
この事件でAIは、2つの異なる役割を果たしたとされています。1つはOpenAIによる隠し録音機器の調査を助けたこと、もう1つは容疑者による機器の製作と隠蔽方法の調査を助けたとされることです。
Gizmodoによると、OpenAIの調査担当者は、機器のストレージのフォレンジックイメージと、データの変更履歴を自社のAIモデルに入力しました。人間による分析と組み合わせることで、機器の出所を把握し、設置を疑われる従業員を特定できたといいます。
一方、検察は、Alfozan氏がAIチャットボットを使い、秘匿型の録音機器の製作や改造方法を調べたと主張しています。Fortuneは、OpenAIがこのチャットボットをChatGPTと特定したと報じました。検察は、このアカウントがAlfozan氏の妻に紐づくものだと説明しています。妻は告訴状では起訴されていません。
司法省によると、このアカウントでは、録音機器の開発と隠蔽、リモートアクセス、暗号化に関するプロンプトが送信されていました。一部のプロンプトには、回収された機器に固有の識別情報も含まれていました。
企業が学ぶべき教訓
企業にとって、この事件は機密性の高い会議スペースを組織のセキュリティ計画に組み込むべき理由を示しています。音声をローカルに記録する機器は、社内ネットワークに通信を一切発生させない可能性があり、ネットワーク監視で把握できる範囲には限りがあります。
セキュリティチームは、機密性の高い議論に使う部屋に誰が立ち入れるのかを見直すとともに、設置された機器、ケーブル、利用可能なポートが承認済みの資産一覧と一致しているかを確認する必要があります。こうした 物理セキュリティの点検は、議論される情報の機密度に応じて実施し、見慣れない機器を従業員が報告できる明確な手段も用意すべきです。
不審な機器が見つかった際に誰が対応するのかも、あらかじめ定めておく必要があります。物理セキュリティ部門、IT部門、インシデント対応担当者は、発見状況の記録と証拠保全の手順を整えておくべきです。従業員は、見慣れない機器をワークステーションに接続したり、自分で調べようとしたりせず、報告するようにしてください。
AIという観点からは、さらに検討すべき点があります。社内のAIアシスタントは、機密性の高いカレンダー、会議の詳細、会議室情報に対する既存のアクセス制限を守る必要があります。組織は、防御面での利点に加えて、業務で使う正当なツールが 有害な活動に悪用される可能性についても評価すべきです。
AIが調査を支援する場合、アナリストは元の証拠と照らし合わせてAIの結論を検証し、どのように所見に至ったかを記録しなければなりません。実務上の要点は、脅威が物理とデジタルの境界をまたぐときに備え、会議室へのアクセス管理、機器の点検、調査手順が連携して機能するようにしておくことです。
関連記事:AIの悪用リスクは録音機器にとどまりません — 攻撃者がAIエージェントを使って偵察を自動化し、認証情報を盗み、サイバー攻撃を加速させている実態を解説します。