4年前に公表されたArm Mali GPUの脆弱性を悪用すると、第3世代のAmazon Fire TV Cubeをroot化できることがわかりました。ただし、この脆弱性にパッチが適用されているかどうかは、まだはっきりしていません。
Hackread.comが共有を受けたCybernewsの調査によると、4年前に公表されたArmのMali GPUドライバーの脆弱性を応用して、第3世代のAmazon Fire TV Cubeのroot権限を取得できるようになりました。これにより、ユーザーはAmazonによるソフトウェア上の制限を解除し、別のOSをインストールできます。
このエクスプロイトは、Arm Mali GPUカーネルドライバーの重大度の高いuse-after-free(解放後利用)脆弱性CVE-2022-38181(CVSS 8.8)を利用します。このバグは、ドライバーが解放したメモリがまだ使用中の可能性がある状態で起こります。攻撃者はカーネルメモリを操作して、権限を昇格させることができます。
セキュリティ研究者のMan Yue Mo氏は、2022年7月12日にこの脆弱性をAndroidセキュリティチームに報告しました。同氏が当初公開した概念実証(PoC)では、権限のないAndroidプロセスがこのバグを悪用してカーネル内でコードを実行し、Google Pixel 6でroot権限を取得する手順を示しています。
Fire TV Cubeのエクスプロイトで可能になること
Mo氏の技術解説によると、プロセスは標準的なシステムコールを通じてメモリ負荷を発生させ、ドライバーに使用中のJIT(Just-In-Time)メモリ割り当てを解放させることができます。さらに、カーネルによるメモリの再利用方法を操作すると、ドライバー内部の構造体を上書きしてカーネル空間を掌握し、最終的にroot権限を得られます。
Armは2022年10月7日、Maliドライバーのバージョンr40p0で修正を公開しました。第3世代のFire TV Cubeは同年10月25日に発売されています。しかし、Amazonがこの修正をFireOSに取り込んだのか、あるいは脆弱なドライバーが端末に残っていたのかは、不明なままです。
root権限でユーザーにできること
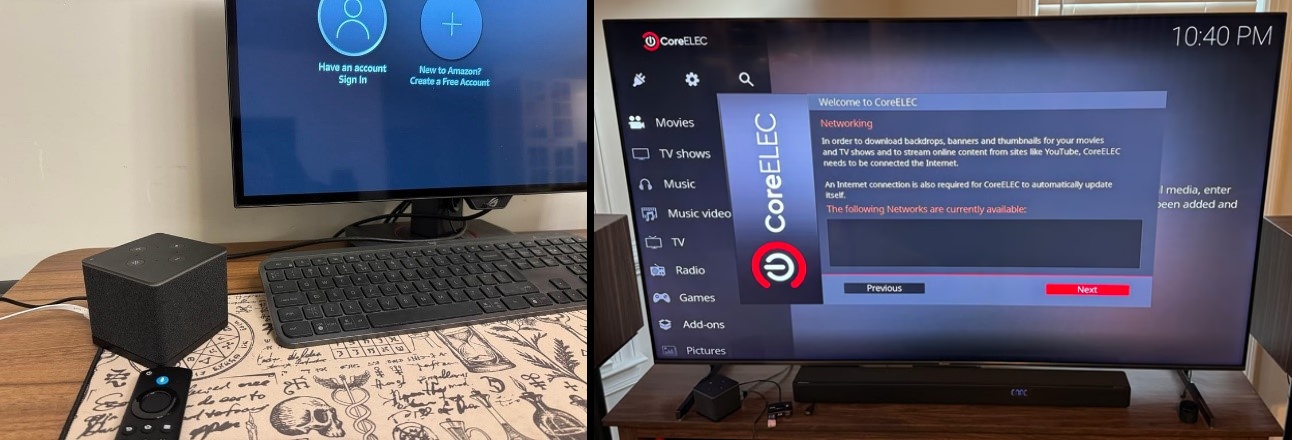
その後、Pro-me3usというハンドル名の開発者が、このエクスプロイトをFireOSの32ビットユーザースペースで動作するよう改変し、XDA Forumsで公開しました。root権限があれば、Magiskをインストールしたり、Fire TV Cubeに標準搭載されているリカバリーシステムを置き換えたり、他のOSを読み込んだりできます。
対応するOSには、メディア再生ソフトKodiを中心に構築されたLinuxベースのCoreELECや、レトロゲームに特化したEmuELECなどがあります。どちらも、Amazon標準のソフトウェアに代わる選択肢となります。特に、ローカルのメディアファイルを再生したい人や、端末でゲームを動かしたい人に向いています。
Cybernewsは「Netflixを気軽に楽しむ程度の人にはあまり意味がないかもしれません。しかし、マルチチャンネルのオーディオ環境を整えたホームシアター愛好家や、制作者の意図どおりに最高画質でコンテンツを見たい人にとっては非常に重要です」と指摘しています。
Amazon「物理アクセスが必要」
AmazonはCybernewsに対し、今回示された手法は物理アクセスと意図的な複数段階の改変を必要とするため、顧客へのリスクはほとんどないと説明しました。
Amazonの広報担当者は「お客様と端末のセキュリティを守ることは、最優先事項です。今回示された手法が顧客に及ぼすリスクはわずかです。自分が所有する端末を改変して非公式のソフトウェアを動かすもので、端末への直接的な物理アクセスと、意図的な複数段階の作業が必要になります」と述べています。
比較お得な情報
このエクスプロイトは、まず端末上でコードを実行する必要があります。そのため、この脆弱性だけですべてのFire TV Cubeの所有者が直ちに危険にさらされるわけではありません。ただし、悪用された場合、root権限によってデータが漏えいしたり、さらなる悪意ある活動が行われたりする恐れがあります。Cybernewsは、このエクスプロイトが実際の攻撃で使われた形跡は確認されていないと報告しています。
AmazonはFire TV CubeでCVE-2022-38181にパッチが適用されたかどうかを、まだ確認していません。端末のパッチ状況が明らかになるまでは、システムの改変や非公式ソフトウェアのインストールには注意が必要です。
翻訳元: https://hackread.com/amazon-fire-tv-cube-rooted-arm-mali-vulnerability/