マイクロソフトは2026年10月の月例セキュリティ更新プログラム(Patch Tuesday)で、1,413件の セキュリティ脆弱性に対処しました。同社の月次セキュリティリリースとしては過去最大です。
GetWindows
マイクロソフトは2026年10月13日、1,413件のセキュリティ上の欠陥を修正し、過去最大規模のセキュリティ更新を公開しました。報道によると、人工知能(AI)を用いた自動スキャンシステムが、今月修正された脆弱性の一部の発見に貢献し、合計件数がこれまでの月次リリースを大きく上回りました。ただし、今月の修正にAIがどの程度寄与したかは明らかになっていません。
10月の月例パッチは、ある集計によると、Windowsコンポーネントの1,102件、Officeアプリケーションの134件、開発者ツールの61件、SharePoint Serverの36件、SQL Serverの22件、Azureの15件、Exchange Serverの7件を対象としています。
悪用が確認されたゼロデイ脆弱性、Windowsの保護機能を回避
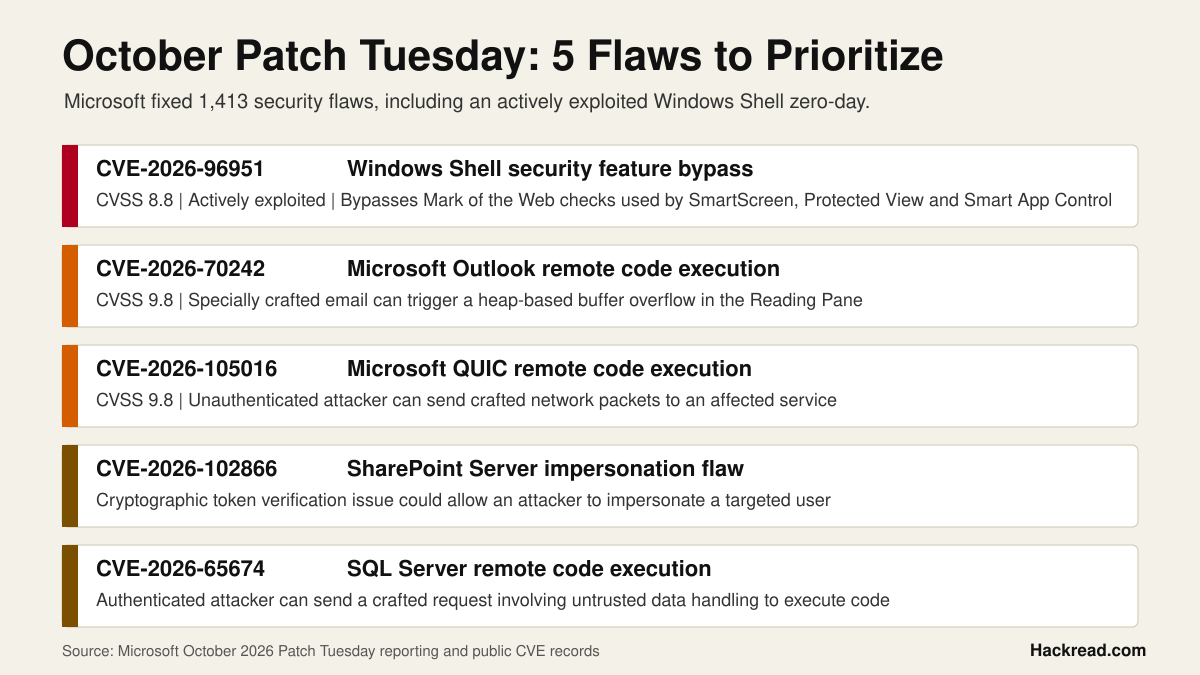
今回修正された中で最も差し迫った脅威は、Windows Shellのゼロデイ脆弱性CVE-2026-96951です。CVSSスコアは8.8で、マイクロソフトは攻撃者が実際にこの脆弱性を悪用していることを確認しています。この欠陥はWindows Shellのコマンド実行ロジックを突くもので、攻撃者はMark of the Web(MOTW)を回避できる可能性があります。
通常、Windowsはインターネットからダウンロードしたファイルに、MOTWというマーカーを付与します。Windows 11のSmartScreen、Officeの保護ビュー、スマートアプリコントロールといった セキュリティ機能は、このマーカーを使って危険な可能性のあるファイルを制限しています。
しかし、この脆弱性を悪用すると、攻撃者は悪意のあるファイルにMOTWに依存するチェックを回避させられます。その結果、通常の警告や制限なしにファイルが開かれるおそれがあります。報道では、この脆弱性の発見にAnthropicのAI「Claude」が関わったとされていますが、攻撃に関する詳細は公表されておらず、限られています。
すでに公開されていた次の2件の脆弱性にも対処しました。
- CVE-2026-108398(CVSS 8.8):信頼できない検索パスに起因する、.NET Frameworkのセキュリティ機能のバイパスの脆弱性。認証済みの攻撃者が細工したアセンブリを保護対象プロセスに読み込ませ、Windows Defender Application Control(WDAC)を回避できる可能性があります。
- CVE-2026-92707:制御されないメモリ割り当てに起因する、MessagePack-CSharpのサービス拒否の脆弱性。リモートの攻撃者がサービスを妨害できる可能性があります。
OutlookなどのMicrosoft製品にもリスク
ほかにも注意が必要な脆弱性があります。CVE-2026-70242(CVSS 9.8)はMS Outlookに影響し、細工されたメールが閲覧ウィンドウに表示されると、ヒープベースのバッファオーバーフローを引き起こす可能性があります。受信者がリンクをクリックしたり、メッセージを個別に開いたりしなくても、コードが実行されるおそれがあります。
Microsoft QUICに影響するCVE-2026-105016も、CVSSスコアは同じく9.8です。認証されていない攻撃者が、細工したネットワークパケットを影響を受けるサービスに送信することで、リモートからコードを実行できる可能性があります。
SharePoint Serverのユーザーは、CVE-2026-102866にも注意が必要です。この脆弱性は暗号トークンの検証に関するもので、攻撃者が標的のユーザーになりすませる可能性があります。もう1件はSQL Serverに影響するCVE-2026-65674です。認証済みの攻撃者が、信頼できないデータの処理を悪用して細工したリクエストを送信すれば、サーバー上でコードを実行できる可能性があります。
今回の更新では、Windows 11バージョン24H2のHomeおよびProエディションと、Windows 10 Enterprise LTSB 2016のセキュリティ更新が終了します。これらのエディションを実行しているシステムは、今後定期的なセキュリティ修正を受け取れなくなります。サポート対象のバージョンへの移行を検討することが重要です。
CompareSecurity
今回のマイクロソフトの更新は異例の規模ですが、その大きさは、自動化されたAI支援のスキャンによって、発見・修正される脆弱性が増えうることも示しています。Windowsやその他のMicrosoft製品を利用するユーザーや組織は、最新のセキュリティ更新プログラムの適用を優先すべきです。
Fortraのセキュリティ研究開発担当アソシエイトディレクター、タイラー・レグリー(Tyler Reguly)氏は、マイクロソフトの10月の月例パッチについてHackread.comに次のように語りました。公表された脆弱性の件数よりも、組織がどれを最優先で対処すべきかを見極めることのほうが重要だといいます。
「最近、私は数字に意味はないと主張してきました。今月の1413という数字も同じです。ただし、意味のある数字もあります。たとえば26は、2026年のMicrosoftのCVEのうち、CISAのKEV(既知の悪用された脆弱性)カタログに掲載されたものの件数です」とレグリー氏は述べました。同氏によると、この数字は昨年が30件、一昨年が32件でした。さらに「今年マイクロソフトが修正した脆弱性のうち、悪用が確認されているものは1%未満です」と付け加えました。
レグリー氏は、脆弱性の優先順位付けを、膨大な配信カタログから見る作品を選ぶことにたとえました。 セキュリティチームは、すべての公表を同じ緊急度で扱うのではなく、自組織にとって最も重要な脆弱性に注力すべきだと主張しています。
「すべての脆弱性を気にする必要はありません。次にパッチを当てる脆弱性だけで十分です。それは、自分の組織にとって重要な要素に基づいて優先順位を付けて決めるものです」と同氏は語りました。「残りの脆弱性は……背景ノイズです」
Action1の調査もHackread.comに共有されており、どのパッチを先に展開するかを判断する難しさを指摘しています。悪用が確認されたWindows Shellの脆弱性に加え、管理者はIDやネットワークサービス、Exchange、SharePoint、Hyper-Vに影響するリスクも評価する必要があります。Action1は、深刻度スコアだけに頼らず、実際の悪用状況、露出の度合い、組織内での各システムの役割に基づいて、更新の優先順位を決めるよう勧めています。
Action1の研究者らもHackread.comにコメントを寄せ、過去最多のパッチ件数と、いくつかの脆弱性がもたらすリスクを強調しました。
Action1の脆弱性研究ディレクター、ジャック・バイサー(Jack Bicer)氏は、10月の更新が前月の記録を塗り替えたと指摘しました。「マイクロソフトが史上最大の月例パッチを公開してからわずか1か月で、10月はその記録を再び大幅に更新しました」と述べ、パッチ1,409件、重大な脆弱性80件、ゼロデイ2件を挙げました。
悪用が確認されているWindows Shellの脆弱性CVE-2026-96951について、バイサー氏は、攻撃者が「MicrosoftのMark of the Web(MOTW)による保護を回避」できると警告しました。信頼できないファイルや外部との通信に頻繁にさらされるシステムを、優先して更新すべきだと述べています。
翻訳元: https://hackread.com/microsoft-fix-vulnerabilities-october-patch-tuesday-update/