執筆:Vakaris Noreika氏(NordLayer 製品研究開発担当VP)
月曜の朝、あなたは組織のセキュリティを担当しています。そこへ突然、管理対象のノートPCで個人用ChatGPTが使われたとセキュリティツールが警告を出しました。組織はChatGPT Enterpriseの料金を支払っているにもかかわらずです。
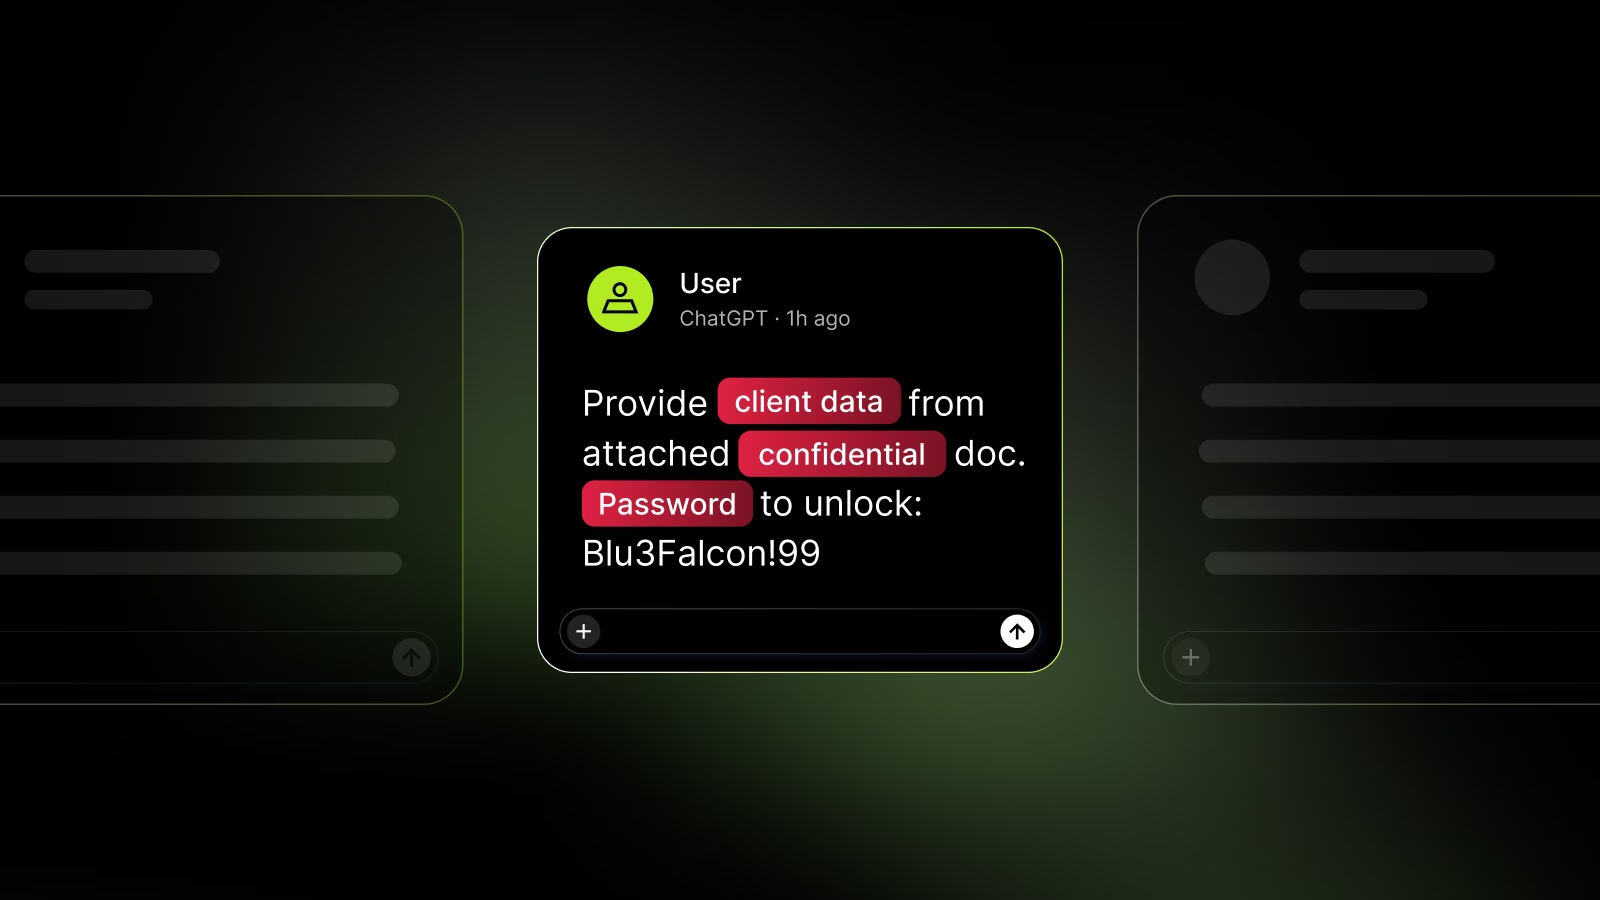
従業員はChatGPTに何を送信したのでしょうか。公開されている求人票かもしれません。連絡先や社内アカウントの詳細を含む顧客チケットかもしれません。政府機関の機密文書という可能性もあります。2025年に米CISAの局長代行が実際にそうしたとされるようにです。
このケースは仮定の話です。本稿では、同じ出来事の2つのバージョンを追います。
1つ目では、セキュリティツールが個人アカウントの利用を検知するものの、現在の設定にはプロンプトの中身を確認する仕組みがありません。2つ目では、管理対象ブラウザーにNordLayer AI Scoutを導入しています。顧客アカウント番号の形式に対するカスタム検出ルールを「Block」に設定済みです。
あなたは次に何をしますか。
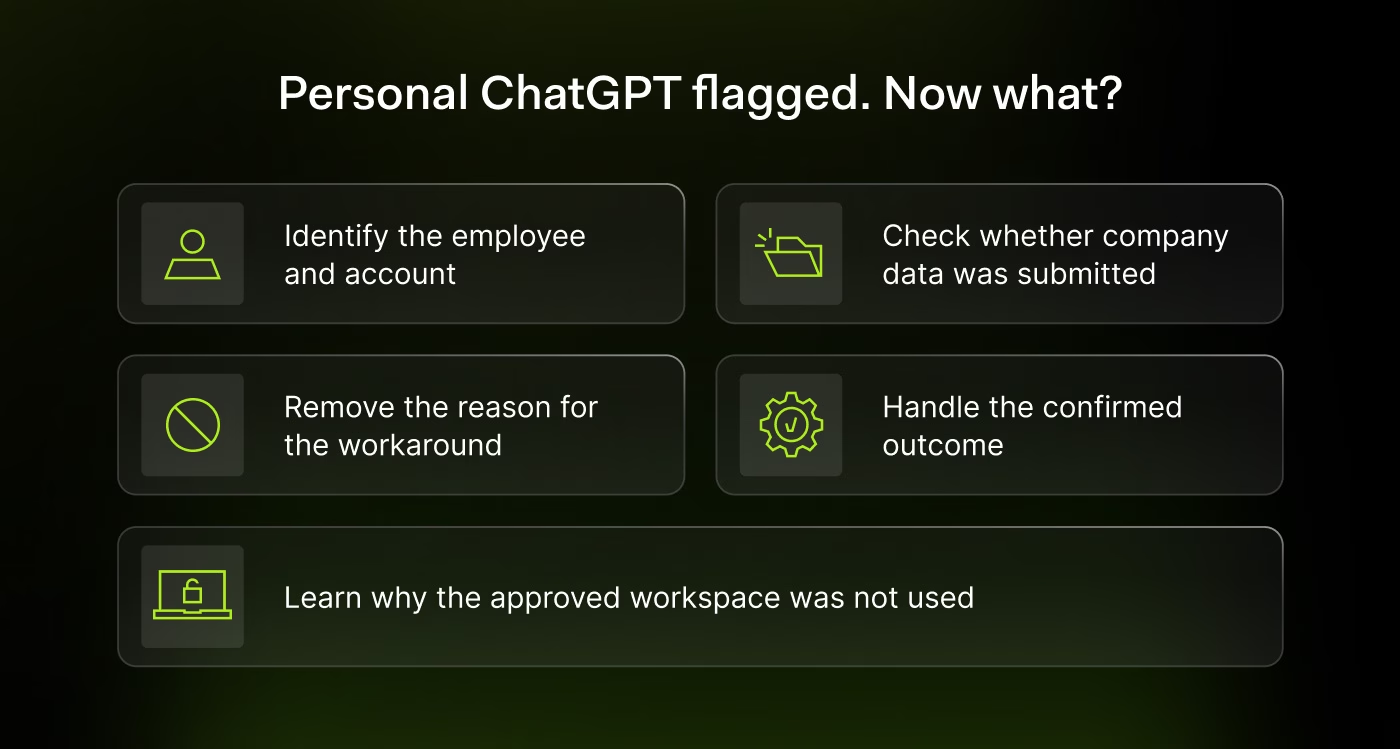
1. アカウントと従業員を確認する
まず基本から始めます。既存の対策だけで対応する場合は、個人用ChatGPTの利用を検知したイベントを開き、どのIDが誰のものかを突き止めます。セキュリティツールにサインインしたユーザーは、会社のメールアドレスを使っているかもしれません。しかし、イベントの背後にあるChatGPTのログイン情報は、個人のGmailアカウントの可能性があります。
つまり、1人の人物が2つのIDを持っており、このあと少々気まずい話し合いが待っているということです。
NordLayer AI Scoutなら、サインイン中のChatGPTアカウントが会話の横に表示されます。新しいChatGPTの会話は、個人用か法人用かに自動で分類されます。
アクティビティは、MDMツールがデバイスに配布する業務用メールアドレスを通じて、個人と結び付けられます。Entra ID、Okta、HiBobとのディレクトリー同期により、部署、チーム、役職の情報も加わります。
2. ChatGPTに何が届いたかを確認する
1つ目のシナリオで保持されているイベントからわかるのは、従業員が個人アカウントを使ったことだけです。プロンプトのテキストも機微データの検出結果も含まれていないため、送信内容を再現することはできません。
インシデント調査の手順に従い、従業員に会話を見せてもらうよう依頼します。依頼の範囲は、該当する時刻前後の業務上のやり取りに絞るのが望ましいでしょう。同僚の食事プランや健康相談まで見せられてしまっては困ります。
たとえば、プロンプトに顧客チケットがそのまま貼り付けられており、ChatGPTの返信がその内容を詳しく論じていたとします。この場合、顧客情報がサービスに到達した証拠が得られたことになります。
NordLayer AI Scoutなら、ブロックされた検出結果を開くだけで済みます。ブラウザー拡張機能は、プロンプトが外部に送信される前にデバイス上で内容を確認していました。設定済みの検出ルールが顧客データに一致し、「Block」アクションによって送信が止められたのです。
従業員の画面には、プロンプトがブロックされたことを知らせる通知が表示されました。この処理の間、セキュリティチームがプロンプトを読む必要はありませんでした。
承認済みツール一覧の外にあるAI利用も可視化
組織全体で従業員がAIツールやコーディングエージェントをどう使っているかを、より明確に把握できます。承認済みツール一覧の外で動作しているアプリケーションも対象です。
NordLayer AI Scoutを30日間お試しいただき、その可視性を実際に活用してください。
3. 会社のアクセスが使われなかった理由を尋ねる
理由は99%の確率でありふれたものです。会社のセッションが切れていた、2要素認証に時間がかかった、顧客が怒っていた、そして個人用ChatGPTのタブがすでに開いてサインイン済みだった、といった事情です。
従業員の説明はこうです。顧客サポートのやり取りをチャットに貼り付け、「この顧客がアカウントにアクセスできない理由を説明する返信を下書きして」と入力し、「送信」を押したというのです。
プロンプトをブロックする該当ルールがなければ、プロンプトはそのままChatGPTに届きます。ここまでは確認できました。次は、これが初めてだったのかどうかを調べる必要があります。
NordLayer AI Scoutがない環境では、従業員の記憶に頼るしかありません。過去にもチケット全体を貼り付けたことがないか、添付ファイルをアップロードしたり共有会話リンクを作成したりしたことがないか、そして会社のセッションが切れるたびに個人用ChatGPTを代替手段にしていなかったかを尋ねることになります。
ポリシーについてどう理解していたかを聞くのも有効です。ChatGPTが承認済みであることは覚えていても、どのワークスペースやデータに適用されるのかを忘れている人は少なくありません。
4. 確認した結果に応じて対応する
プロンプト単位の専用制御がなければ、顧客データは個人用ChatGPTアカウントの完結した会話にまで到達しています。必要な証拠を保全したうえで、インシデント対応、プライバシー、データ所有者の担当者を巻き込みましょう。
次に、共有された内容から深刻度を判断します。認証情報が漏えいしていれば、無効化またはローテーションが必要です。顧客記録であれば、プライバシー影響評価が必要になる場合があります。公開されているテキストを貼り付けただけなら、データインシデントには当たりません。それでも、会社が費用を負担している、より高機能なEnterpriseの利用枠について、従業員と話し合っておくのが妥当です。
いずれの場合も、報告書は正確に書くようにしてください。個人アカウントを使ったという事実だけでは、プロンプトがモデルの学習に使われたことも、公開されたことも、他のユーザーに届いたことも証明できないからです。
確認できたのは、会社のデータが承認された枠組みの外にあるアカウント経由でサービスに入ったという事実です。誇張しなくても、それだけで十分に深刻です。
NordLayer AI Scoutを使っている場合は、設定したルールがこの送信をブロックしたと記録するだけで済みます。イベントには、ポリシー違反の試みと、それを止めた制御が示されます。従業員が個人アカウントの過去の利用に触れた場合は、別途評価します。
5. チケットを閉じる前にワークフローを修正する
2要素認証の設定を手伝い、従業員にEnterpriseワークスペースへサインインしてもらい、サポート業務をそこで完了させます。正しく動作することを自分の目で確かめるためです。ただし、Enterpriseを契約しているからといって、従業員が何でも送信してよいわけではありません。そのため、業務内容とデータが許可されているかどうかも確認します。
1つ目のシナリオでは、個人アカウントのインスタンスに対する制限と、適用されるDLPルールを見直します。
NordLayer AI Scoutなら、ブラウザー拡張機能でプロンプトポリシーを確認します。
「Warn」「Redact」「Block」は、それぞれ役割が異なります。
「Warn」は送信を一時停止し、そのまま送信するか、戻ってテキストを編集するかを従業員に選ばせます。「Redact」は一致した値を削除し、残りを送信します。「Block」はプロンプトの送信自体を止めます。データのカテゴリーごとに、適したアクションを選びます。
そのうえで、アカウント、デバイス、確認した内容、プロンプトが送信されたかどうか、対応の責任者を記録します。最後に、アクセスの修正内容を記録し、再発イベントを確認する日程を設定します。
まとめると、一方のバージョンでは顧客データが個人用ChatGPTに到達し、漏えい評価が必要になりました。もう一方では、設定済みの検出ルールがデバイスから出る前にプロンプトをブロックしました。
どちらのバージョンでも、従業員には月曜の朝にきちんと使える会社のアクセス手段が必要です。それがなければ、チケットは閉じられても、明日にはまた回避策が用意されてしまうでしょう。
著者について
製品研究開発担当VPのVakaris Noreika氏は、サイバーセキュリティの専門家です。企業向けネットワークセキュリティプラットフォームであるNordLayerで、ビジネス向けセキュリティ製品の開発を統括しています。脅威インテリジェンス、ネットワークセキュリティ、データプライバシー、自動監視の分野で長年の経験があります。不要な運用負荷を生まずにリスクを減らす対策に力を入れています。